
 #1
أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.
موصى به من Kitploit

 nccgroup/proxmark3-amiimicyou
محاكي Proxmark3 لـ Amiibo كما عُرض في Recon Montreal 2018
 m417z/x64dbg-xfg-marker
مكوّن إضافي لـ x64dbg يضع علامة على توقيعات استدعاءات XFG كبيانات.
 checkpointsw/nodejs-tracer
متتبع وقت التشغيل لتحليل برمجيات Node.js الخبيثة يربط الوحدات الأساسية، ويسجل الاستدعاءات، ويخدع فحوصات مكافحة التحليل، ويلتقط كتابة الملفات وطلبات…
 robertdfrench/ifuncd-up
GNU IFUNC هو الجاني الحقيقي وراء CVE-2024-3094
 hackinglz/maps_scanner
MAPS ماسح سحابي ومحلل استجابة لأبحاث Microsoft Defender.
 cxiao/rust-reversing-workshop-recon-2024
الشرائح والملفات الخاصة بورشة عمل Reversing Rust Binaries: One step beyond strings في REcon 2024، والتي قُدِّمت في 28 يونيو 2024.
 bronils/aotopsy
محلل ثابت للقطات AOT الخاصة بـ Flutter/Dart — يستعيد أسماء الدوال، والتسلسلات الهرمية للفئات، ومخططات الاستدعاء، والإشارات السلوكية من ملف libapp.so…
 feiman55/cve-2026-98260-ghostkey
GhostKey - أداة رفع الصلاحيات بنقرة واحدة لـ CVE-2026-98260 (Shizuku + NDK Native)
 catern/rsyscall
واجهة مستقلة عن العمليات لاستدعاءات نظام لينكس
 infobyte/draytek-arsenal
مجموعة أدوات الهندسة العكسية والمراقبة لجدران حماية Draytek
 jackdoe/pico2-swd-riscv
مكتبة مسبار تصحيح SWD لأنوية RP2350 RISC-V. توفر إيقاف/استئناف/خطوة، والوصول إلى السجلات والذاكرة، وتنفيذ التعليمات البرمجية، وتتبع التعليمات عبر…
 0x33c0unt/cve-2024-21633
MobSF تنفيذ التعليمات البرمجية عن بُعد (عبر CVE-2024-21633)
 ahaggard2013/binaryninja-ollama
إضافة لـ Binary Ninja تدمج نماذج Ollama المحلية لإعادة تسمية الدوال والمتغيرات في كود HLIL المفكوك، مع الحفاظ على الخصوصية عبر إبقاء التحليل محليًا…
 cloudflare/filterforge
أداة لحل مرشحات BPF وإنشاء الحزم بناءً عليها.
 airbus-cert/ditto
يُخفي نصوص PowerShell وJavaScript باستخدام تحليل قائم على tree-sitter مع ملفات تعريف انتحال متعددة قابلة للتكوين لتحقيق التخفي، وصغر الحجم، وصعوبة…
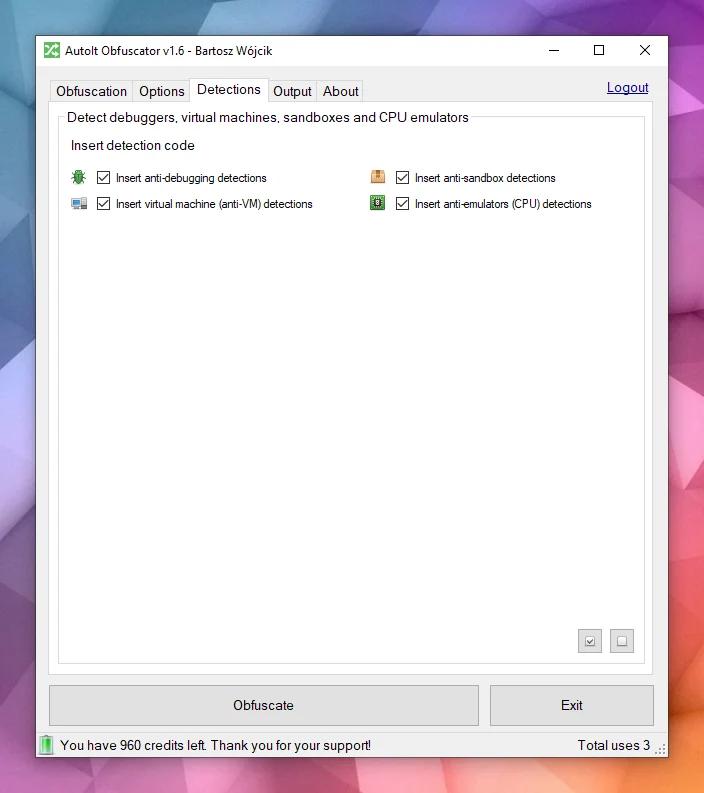 pelock/autoit-obfuscator
يُشوّش نصوص AutoIt لحماية الكود المصدري من التحليل والهندسة العكسية وفك الترجمة باستخدام تقنيات تشويش متقدمة وتشفير متعدد الأشكال.
 xoreaxlmbdx/die-in-browser
تحليل ثنائي ثابت باستخدام Detect It Easy — 100% في متصفحك، دون تحميل.
 huntdownproject/koodousfinder
أداة بسيطة تتيح للمستخدمين البحث عن تطبيقات الأندرويد وتحليلها بحثاً عن التهديدات والثغرات الأمنية المحتملة








