
 #1
أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.
موصى به من Kitploit

 hasherezade/libpeconv
مكتبة مخصصة لتحميل ملفات PE ومعالجتها للتعيين اليدوي، وربط IAT، وتفريغ الذاكرة، وإعادة بناء الواردات لتحليل البرمجيات الخبيثة والهندسة العكسية.
 reclassnet/reclass.net
أكثر من مجرد نقل ReClass إلى منصة .NET.
 bootleg/ret-sync
ret-sync هي مجموعة من الإضافات التي تساعد في مزامنة جلسة التصحيح (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) مع مفككات IDA/Ghidra/Binary Ninja.
 kevthehermit/ratdecoders
مفككات بايثون لبرامج الوصول عن بُعد الخبيثة الشائعة
 softscheck/tplink-smartplug
عميل TP-Link WiFi SmartPlug ومحلل Wireshark
 vicanso/pingap
وكيل عكسي مثل nginx، مبني على pingora، بسيط وفعّال.
 ilias1988/hacking-cheatsheets
مجموعة شاملة من أوراق الغش والأدلة والأدوات الخاصة باختبار الاختراق.
 greatscottgadgets/facedancer
نفّذ جهاز USB الخاص بك بلغة Python، مدعومًا بطرفية عتادية مثل Cynthion أو GreatFET
 taielab/awesome-hacking-lists
مجموعة مختارة من أفضل أدوات اختبار الاختراق والأدوات الإنتاجية عبر مجالات متعددة. انضم إلينا لاستكشاف والمساهمة وتعزيز مجموعة أدوات القرصنة الخاصة بك!
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 fr0gger/awesome-ida-x64-olly-plugin
قائمة منسقة من الإضافات لـ IDA وx64DBG وGhidra وOllyDBG.
 intelxed/xed
مكتبة منخفضة المستوى لترميز وفك ترميز تعليمات IA32/Intel64 x86، تعرض واجهات برمجة تطبيقات لطول التعليمات، والمعاملات، والفئات، والبيانات الوصفية…
 mandiant/flare-learning-hub
محتوى تعليمي مجاني حول الهندسة العكسية وتحليل البرمجيات الخبيثة من فريق FLARE
 hahwul/mobilehackersweapons
أسلحة هاكر الأجهزة المحمولة / مجموعة من الأدوات الرائعة التي يستخدمها هاكرو الأجهزة المحمولة. استمتع بالاختراق , استمتع بصيد الثغرات
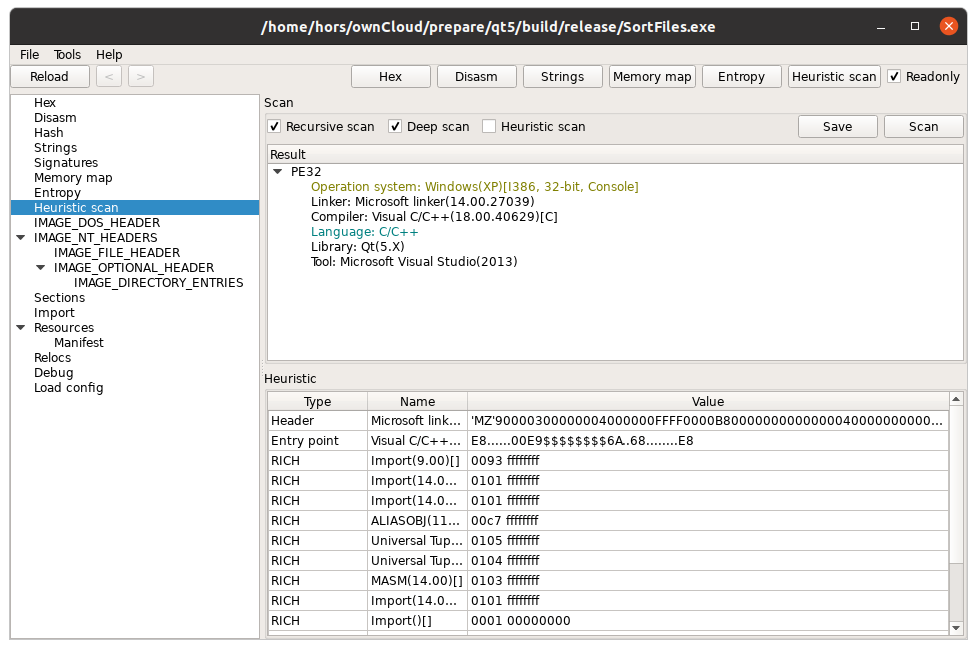 horsicq/xpeviewer
عارض/محرر ملفات PE لأنظمة Windows وLinux وMacOS.
 theopolis/uefi-firmware-parser
تحليل الهياكل المتعلقة ببرامج BIOS/Intel ME/UEFI الثابتة: وحدات التخزين، أنظمة الملفات، الملفات، إلخ
 califio/publications
مجموعة منتقاة من أوراق بحثية في الأمن، كتابات حول استغلال ثغرات CVE، تحليلات هندسة عكسية للمكونات الداخلية لأبل، وتقارير تدقيق أمني مطلوبة (Mbed TLS,…
 rehints/efixplorer
إضافة ومحمل لـ IDA لتحليل البرامج الثابتة UEFI وأتمتة الهندسة العكسية








