
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 bsdrip/cve-2025-24000-exploit
نص بايثون قصير لاستغلال CVE-2025–24000 بناءً على هذه المقالة: https://medium.com/@security_56355/from-subscriber-to-admin-reproducing-cve-2025-24000-i…
 acedef/synthapt
إطار عمل لمحاكاة الخصوم يعتمد على الكتيبات التشغيلية (playbooks) يقوم بتجميع مسارات الهجوم المُعرَّفة بصيغة JSON إلى حمولات شيلكود مستقلة عن الموقع…
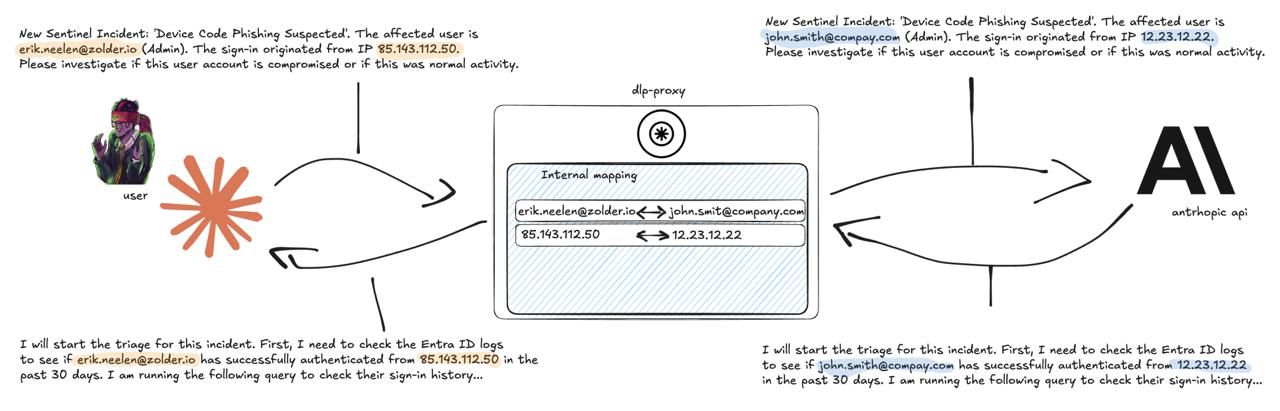 zolderio/token-proxy
وكيل شفاف لإخفاء معلومات التعريف الشخصية (PII) لحركة مرور واجهة برمجة التطبيقات (API) للنماذج اللغوية الكبيرة (LLM). يقف بين التطبيق وموفر LLM…
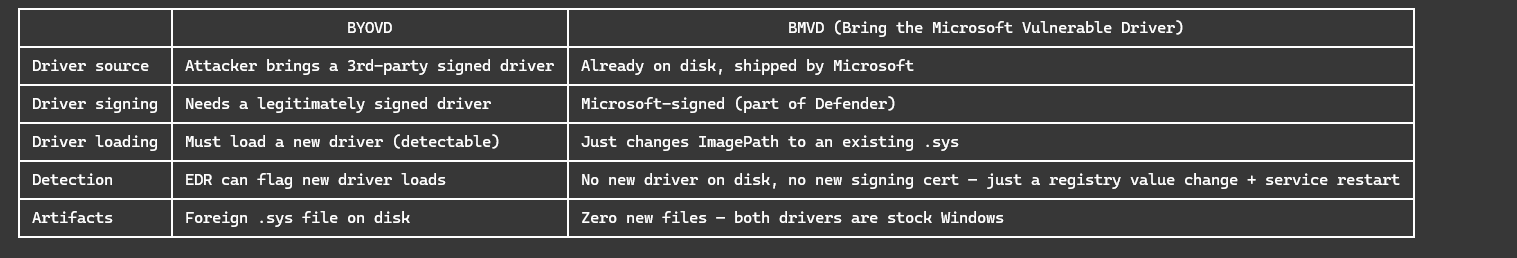 andreisss/ksldump
KslDump — لماذا تحضر سكينك الخاص بينما ديفندر قد ترك واحدة في المطبخ؟
 hexbornestudio/atlas-tj-actions-poc
PoC لثغرة حقن الأوامر CVE-2025-54416 في tj-actions/branch-names
 wojtekchwala/cve-2025-66849
PoC لتصعيد الامتيازات في Ghost CMS
 gmh5225/dsark64
إثبات مفهوم BYOVD يستغل برنامج التشغيل DsArk64.sys الموقّع من WHQL لإنهاء العمليات في الحلقة 0 والقراءة/الكتابة في النواة عبر IOCTLs المشفّرة وتفريغ…
 popyue/cve-2025-8110
Gogs تجاوز الروابط الرمزية → RCE
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] نقطة نهاية مكون خادم React معرضة لـ CVE-2025-55182 (RCE) → تعداد ثنائيات SUID → /usr/bin/perl تم تعيين بت SUID عليها → استخدم دالة…
 bridgeralderson/cve-2025-81110-poc
التعامل غير السليم مع الروابط الرمزية في واجهة برمجة التطبيقات PutContents في Gogs يسمح بالتنفيذ المحلي للكود.
 anylnk/ksldbyovdark
يستغل ثغرة في برنامج تشغيل KSLD المضاد للجذور (IOCTL 0x222044) لتجاوز حماية PPL والوصول إلى ذاكرة العمليات الحساسة، مما يتيح تصعيد الامتيازات محليًا…
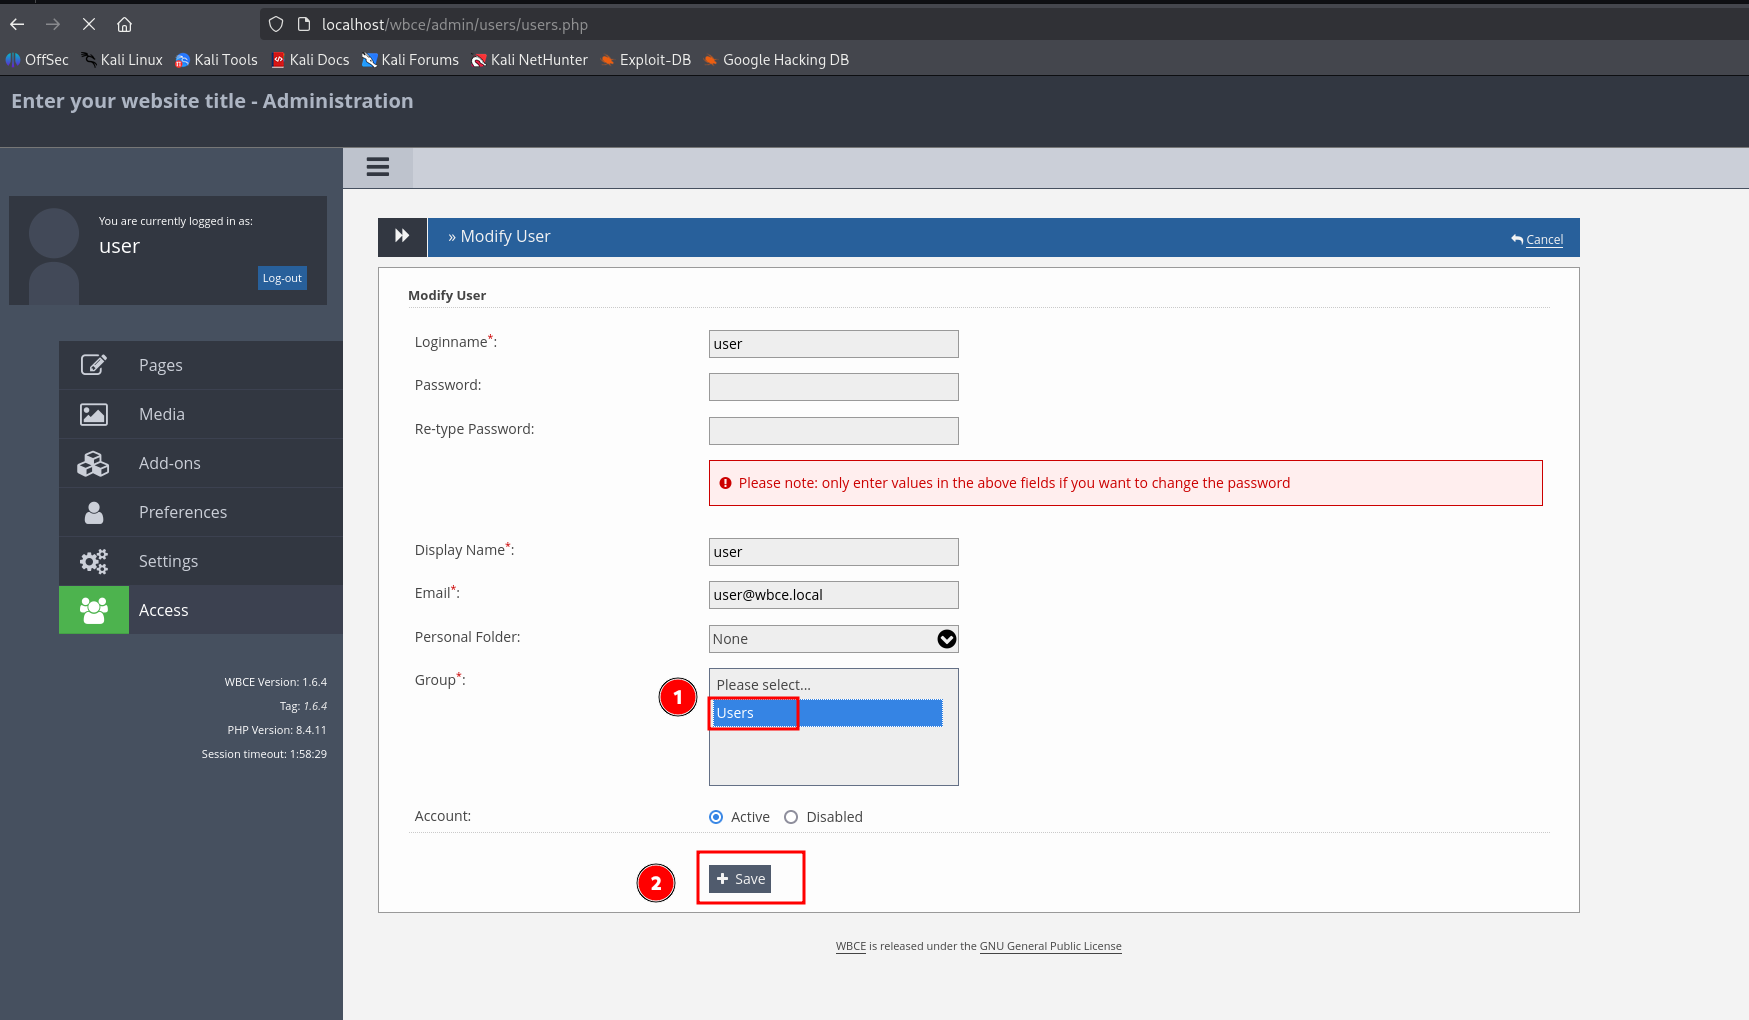 lukasz-rybak/cve-2025-65094
إثبات مفهوم لـ CVE-2025-65094: تصعيد امتيازات عبر IDOR في WBCE CMS. يوضح التلاعب بمعرف المجموعة للحصول على وصول المسؤول، مع تحليل مفصل وإرشادات…
 0xmoga/cve-2023-4911-lab
# مختبر Docker لـ CVE-2023-4911 لتحليل تجاوز سعة المخزن المؤقت في glibc ld.so وتطوير استغلال تصعيد الامتيازات المحلية مع تصحيح أخطاء GDB.
 hardenedlinux/userland-exec
تنفيذ PoC على مستوى المستخدم ليُستخدم كأسلوب ناقل هجوم
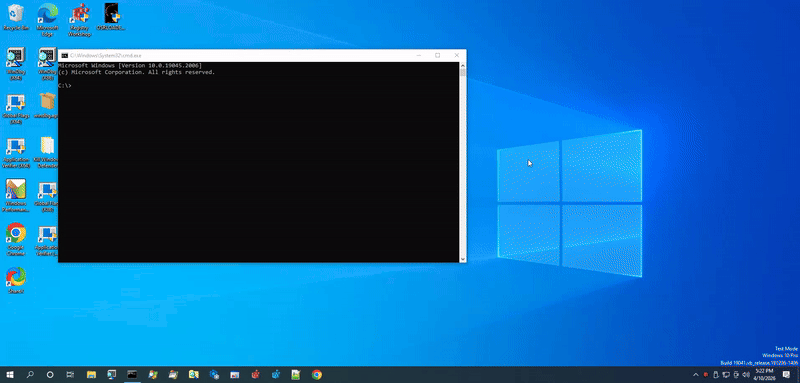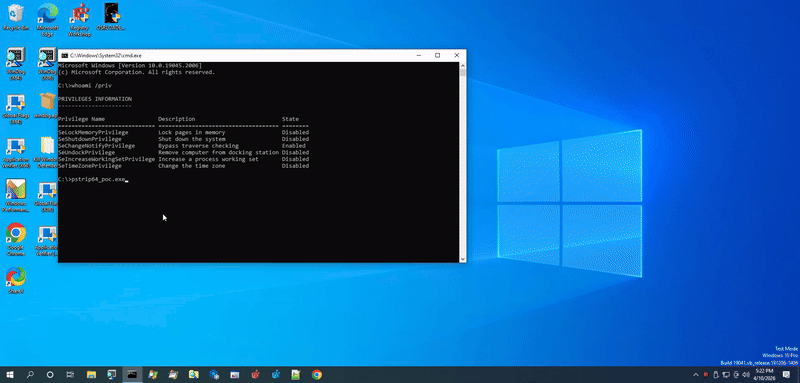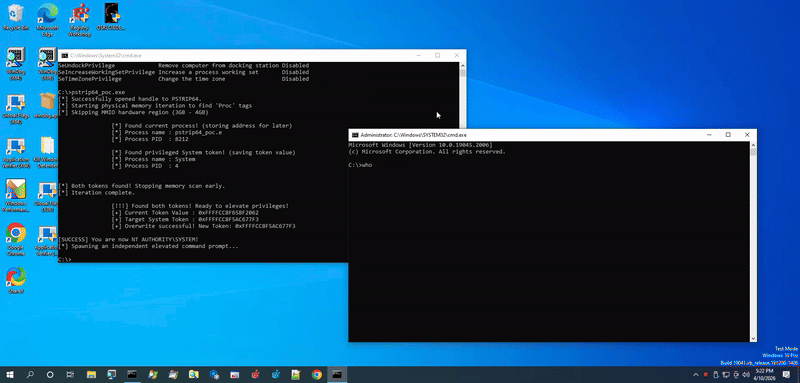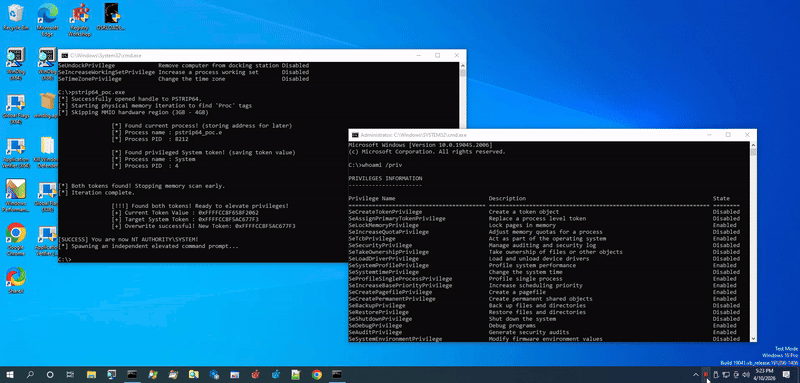 athenasec16/cve-2026-29923
استغلال لإثبات المفهوم لـ CVE-2026-29923، وهو تصعيد امتياز BYOVD في pstrip64.sys. يُظهر قراءة/كتابة الذاكرة الفعلية عبر IOCTL لسرقة رمز SYSTEM وإنشاء…
 rasta-mouse/crystal-loaders
مجموعة صغيرة من محمّلات Crystal Palace PIC المصممة للاستخدام مع Cobalt Strike
 kaleth4/cve-2025-14018
استغلال إثبات الفكرة لـ CVE-2025-14018، ثغرة تصعيد الامتيازات المحلية في NetBT e-Fatura عبر مسار خدمة غير مقتبس، مما يتيح تنفيذ تعليمات برمجية…
 drkim-dev/cve-2026-30862
إثبات مفهوم يوضح ثغرة XSS مخزنة في أداة الجدول في Appsmith تؤدي إلى تصعيد عمودي للصلاحيات والاستيلاء الكامل على حساب المسؤول عبر هجوم XSS-to-CSRF.








