
 #1
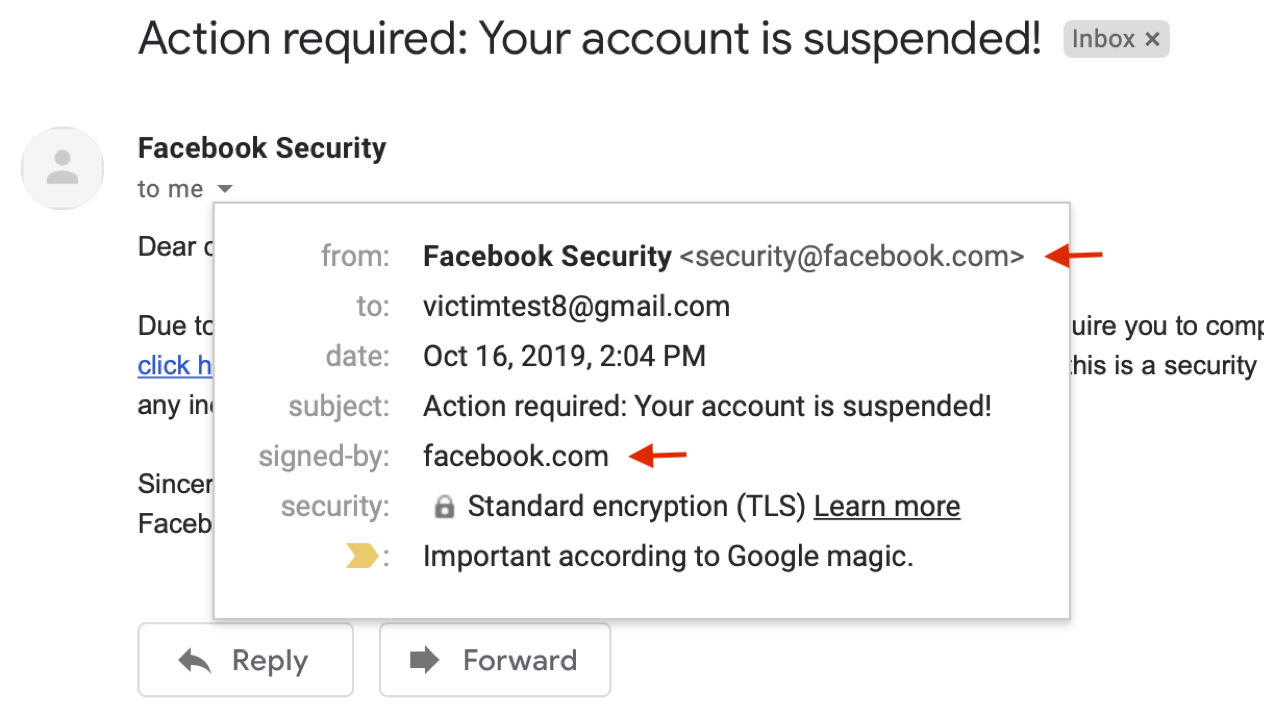
 chenjj/espoofer
أداة اختبار انتحال البريد الإلكتروني تهدف إلى تجاوز SPF/DKIM/DMARC وتزوير توقيعات DKIM.🍻
 lunarca/simpleemailspoofer
أداة سطر أوامر بسيطة بلغة بايثون لانتحال البريد الإلكتروني.
 mrd0x/bitb
قوالب HTML/CSS/JS لهجمات التصيد من نوع Browser-In-The-Browser، تقوم بتضمين نوافذ تسجيل دخول مزيفة مع عناوين ونطاقات وروابط تصيد قابلة للتخصيص لمحاكاة…
 mrd0x/evilselenium
يحول أداة Selenium إلى سلاح لأتمتة سرقة بيانات الاعتماد، وتفريغ ملفات تعريف الارتباط، واستخراج البريد الإلكتروني، واستخراج الملفات من متصفحات…
 v4d1/spoofthatmail
سكريبت Bash للتحقق مما إذا كان يمكن انتحال نطاق أو قائمة نطاقات بناءً على سجلات DMARC
 wireghoul/htshells
أصداف وهجمات htaccess مكتفية ذاتيًا
 qsecure-labs/overlord
واجهة سطر أوامر مبنية بلغة بايثون لنشر بنية تحتية للفريق الأحمر بشكل آلي على AWS وDigital Ocean، مع دعم نمطي لـ C2 وخوادم البريد الإلكتروني وتوصيل…
 omarothmann/embedded-backdoor-connection
يوضح هذا الفيديو التوضيحي كيف يمكننا التحكم في جهاز الضحية عن طريق إرسال ملف PDF الذي يبدو بريئًا إلى الهدف، والذي يحتوي في الواقع على حمولة مدمجة.…
 fdx100/phisher-man
نماذج أدوات التصيد الاحتيالي المصممة لنظام لينكس تحتوي على 30 نوعًا مختلفًا من صفحات التصيد الاحتيالي المصنوعة باستخدام Flask.
 kingsabri/gocabrito
نص برمجي منظم للغاية ومرن لإرسال حملات التصيد
 greenwolf/social_mapper
أداة تعداد وربط وسائل التواصل الاجتماعي من إعداد جاكوب ويلكين (Greenwolf)
 g33xter/cve-2021-28079
استغلال إثبات المفهوم لثغرة XSS في Jamovi <=1.6.18. يوضح إنشاء مستندات .omv ضارة مع حمولات JavaScript لتحقيق تنفيذ التعليمات البرمجية عن بُعد عبر…
 sakurasamuraii/cve-2021-43032
ثغرة XSS مخزنة بعد المصادقة في XenForo الإصدارات ≤ 2.2.7
 s1lkys/cve-2021-24884
إذا قام مستخدم مصادق عليه، قادر على تعديل كود PHP في ووردبريس بأي شكل، بالنقر على رابط ضار، يمكن تعديل كود PHP عبر ثغرة XSS في Formidable Forms…
 s1lkys/cve-2021-40101
استبيان XSS بالاشتراك مع CSRF يؤدي إلى الاستيلاء على حساب المسؤول في Concrete5 8.5.4

 oriyomi12/otp-bot
يؤتمت مكالمات التصيد الصوتي عبر بوت ديسكورد وواجهة برمجة التطبيقات (API) لاعتراض كلمات المرور لمرة واحدة عبر الرسائل النصية، متجاوزًا التحقق عبر…









