
 #1
أدوات لإنشاء وإدارة وتحليل صفحات تسجيل الدخول المزيفة وحملات البريد الإلكتروني.
موصى به من Kitploit
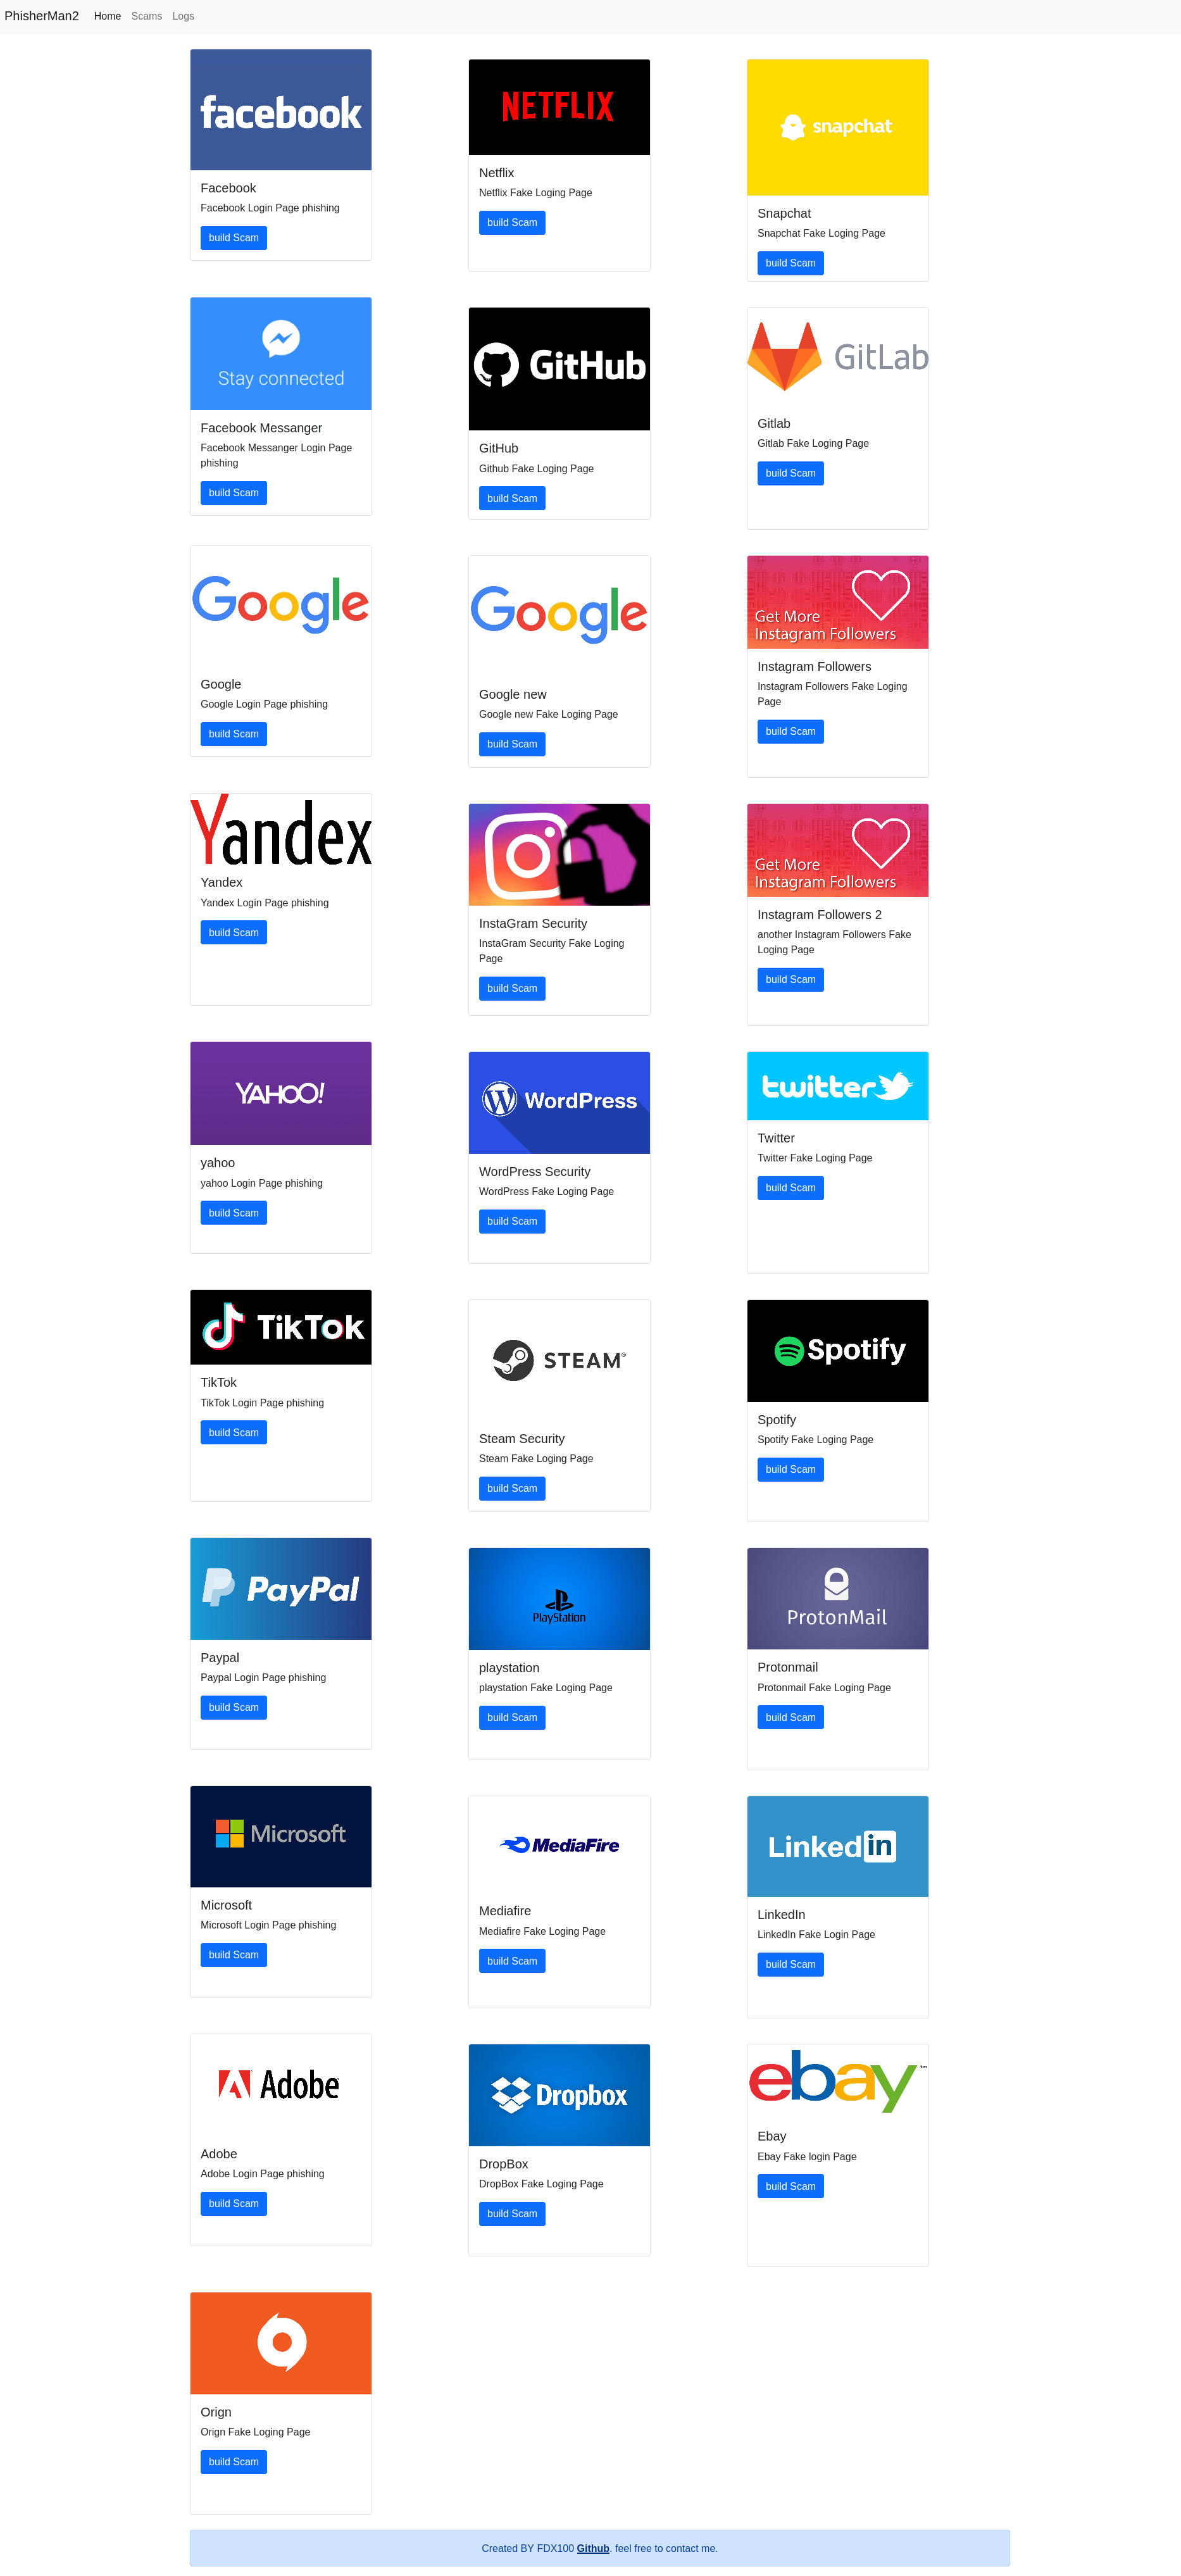
 fdx100/phisher-man
نماذج أدوات التصيد الاحتيالي المصممة لنظام لينكس تحتوي على 30 نوعًا مختلفًا من صفحات التصيد الاحتيالي المصنوعة باستخدام Flask.
 tkcert/mail-security-tester
إطار اختبار لحلول أمن البريد الإلكتروني والتصفية.
 s0md3v/jshell
JShell - احصل على شل JavaScript مع XSS.
 kgretzky/evilginx2
إطار عمل مستقل لهجمات الرجل في المنتصف يُستخدم لصيد بيانات تسجيل الدخول مع ملفات تعريف الجلسة، مما يسمح بتجاوز المصادقة ثنائية العامل.
 trustedsec/unicorn
Unicorn هي أداة بسيطة لاستخدام هجوم تخفيض مستوى PowerShell وحقن شيل كود مباشرة في الذاكرة. استنادًا إلى هجمات PowerShell لماثيو غرايبر وتقنية تجاوز…
 d4vinci/cuteit
مُشوِّه IP مصمم لجعل عنوان IP خبيث أكثر لطفًا
 beefproject/beef
مشروع إطار استغلال المتصفحات
 pericena/ciclopeclic
أداة تدريب على الوعي الأمني لمحاكاة التصيد المصرح بها وعمليات تدقيق تكنولوجيا المعلومات الداخلية
 csalab-id/csaf
إطار عمل الوعي بالأمن السيبراني (CSAF)

 hoodoer/js-tap
منارات JavaScript وقنوات القيادة والتحكم (C2) تُستخدم كحمولات XSS أو أدوات زرع بعد الاستغلال على خوادم تطبيقات الويب أو برامج سطح المكتب لمراقبة…
 trustedsec/social-engineer-toolkit
مستودع Social-Engineer Toolkit (SET) من TrustedSec - سيتم نشر جميع الإصدارات الجديدة من SET هنا.
 jenyraval/phishing-simulation
محاكاة التصيد الاحتيالي تهدف بشكل أساسي إلى زيادة الوعي بالتصيد من خلال تقديم برنامج تعليمي بديهي وتقييم مخصص
 onvio/gophish
Gophish مع دعم المرفقات الخبيثة وإعادة التوجيه HTTP
 jimywork/cromos
Cromos هي أداة لتحميل الإضافات الشرعية من متجر كروم الإلكتروني وحقن الأكواد في خلفية التطبيق.
 htr-tech/zphisher
أداة تصيد آلي تحتوي على أكثر من 30 قالبًا. هذه الأداة مصممة للأغراض التعليمية فقط! لن يكون المؤلف مسؤولاً عن أي إساءة استخدام لهذه المجموعة!





