
 #1
أدوات لإنشاء وإدارة وتحليل صفحات تسجيل الدخول المزيفة وحملات البريد الإلكتروني.
موصى به من Kitploit

 zaproxy/zaproxy
ماسح أمني لتطبيقات الويب مفتوح المصدر للكشف الآلي عن الثغرات الأمنية، واختبار الاختراق اليدوي، واختبار أمان واجهات برمجة التطبيقات (API) باستخدام…

 edu0x01/hack-tools
مشروع يجمع عدة أدوات اختبار الاختراق
 khr0x40sh/macroshop
مجموعة من النصوص البرمجية للمساعدة في تسليم الحمولات عبر ماكرو Office. معظمها بلغة بايثون. انظر http://khr0x40sh.wordpress.com للتفاصيل.
 xorond/sudo-snooper
نص Python يعمل مثل ثنائي sudo الأصلي لخداع المستخدمين لإدخال كلمات مرورهم
 antisnatchor/phishlulz
مجموعة أدوات حملة تصيد آلية تقوم بإنشاء مثيلات EC2 مخصصة من AWS مع دمج PhishingFrenzy و BeEF، بالإضافة إلى أدوات اكتشاف النطاقات الفرعية واستخراج…
 r00t-3xp10it/morpheus
Morpheus - أتمتة Ettercap TCP/IP (أداة اختطاف MITM)
 r00t-3xp10it/backdoorppt
حوّل ملف payload.exe الخاص بك إلى مستند وورد مزيف (.ppt)
 raikia/fiercephish
FiercePhish هو إطار تصيد احتيالي كامل لإدارة جميع عمليات التصيد. يتيح لك تتبع حملات التصيد المنفصلة، وجدولة إرسال رسائل البريد الإلكتروني، وأكثر من…
 4w4k3/insanity-framework
توليد الحمولات والتحكم في الأجهزة البعيدة. [متوقف]
 4w4k3/beelogger
توليد Keyloggers ترسل عبر Gmail إلى Windows.
 kgretzky/evilginx
يرجى استخدام الإصدار الجديد: https://github.com/kgretzky/evilginx2
 t4d/phishingkithunter
اعثر على مجموعات التصيد التي تستخدم ملفات وصور علامتك التجارية/مؤسستك.
 hadojae/data
تحليل وأتمتة التصيد الاحتيالي لبيانات الاعتماد
 ring0lab/catphish
مشروع CATPHISH - للتصيد والتجسس المؤسسي. مثالي لفريق RED TEAM.
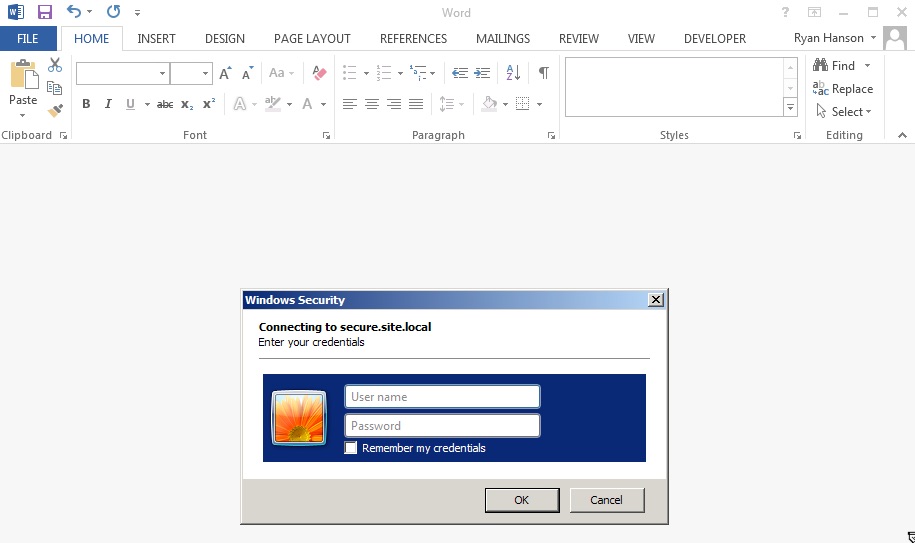 ryhanson/phishery
أداة جمع بيانات الاعتماد المدعومة بـ SSL و Basic Auth مع قاذف رابط قالب مستند Word
 danmcinerney/lans.py
حقن الكود والتجسس على مستخدمي الواي فاي
 nccgroup/demiguise
أداة تشفير HTA لـ RedTeams








