
 #1

 vincentkaufmann/noapi-google-search-mcp
خادم MCP للبحث في Google وجلب الصفحات باستخدام Chromium بدون واجهة رسومية
 xdavidhu/mitmap
📡 برنامج بايثون لإنشاء نقطة وصول مزيفة والتقاط البيانات.
 hoodoer/js-tap
منارات JavaScript وقنوات القيادة والتحكم (C2) تُستخدم كحمولات XSS أو أدوات زرع بعد الاستغلال على خوادم تطبيقات الويب أو برامج سطح المكتب لمراقبة…
 arismelachroinos/lscript
سكربت LAZY سيجعل حياتك أسهل، وبالطبع أسرع.
 bardlaudian/cve-2025-24071
مولّد PoC بلغة Python بدون اعتماديات لـ CVE-2025-24071 يقوم بإنشاء ملف .library-ms خبيث داخل ZIP لتحفيز كشف تجزئة NTLM في Windows Explorer.
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 هي ثغرة أمنية حرجة (CVSS 9.8) في PDF.js، تسمح بتنفيذ كود JavaScript عشوائي بسبب عدم كفاية فحوصات النوع على كائن FontMatrix داخل ملفات…
 lunarca/simpleemailspoofer
أداة سطر أوامر بسيطة بلغة بايثون لانتحال البريد الإلكتروني.
 byt3bl33d3r/spamchannel
انتحل صفة رسائل البريد الإلكتروني من أي من أكثر من مليوني نطاق باستخدام MailChannels (محاضرة DEFCON 31)
 life4/homoglyphs
Homoglyphs: احصل على الحروف المتشابهة، وحوّلها إلى ASCII، واكتشف اللغات المحتملة ومجموعة UTF-8.
 nopernik/sshpry2.0
SSHPry v2 - تجسس والتحكم في محطة TTY للعميل المتصل عبر SSH
 gt0day/anongt
إعادة توجيه كل حركة المرور عبر شبكة Tor لنظام Kali Linux
 praetorian-inc/oauthseeker
تطبيق OAuth خبيث يمكن استغلاله في هجمات التصيد الاحتيالي الداخلية والخارجية التي تستهدف مستخدمي Microsoft Azure وOffice365.
 gmh5225/definitelynotphishing
يحتوي على قوالب evilginx للتصيد، وقوالب gophish، وإضافات Burp Suite، وغيرها.
 sevagas/macro_pack
macro_pack هي أداة من إعداد @EmericNasi تُستخدم لأتمتة عملية التمويه (Obfuscation) وتوليد مستندات Office، وسكربتات VB، والاختصارات، وصيغ أخرى لصالح…
 johnhammond/recaptcha-phish
التصيد باستخدام reCAPTCHA مزيف
 kgretzky/evilqr
إثبات مفهوم لإظهار هجمات التصيد عبر تبديل رمز الاستجابة السريعة الديناميكي في الممارسة العملية.
 ineesdv/tangled
منصة أمن هجومي مفتوحة المصدر لإجراء حملات تصيد تستفيد من المعالجة التلقائية لأحداث iCalendar.
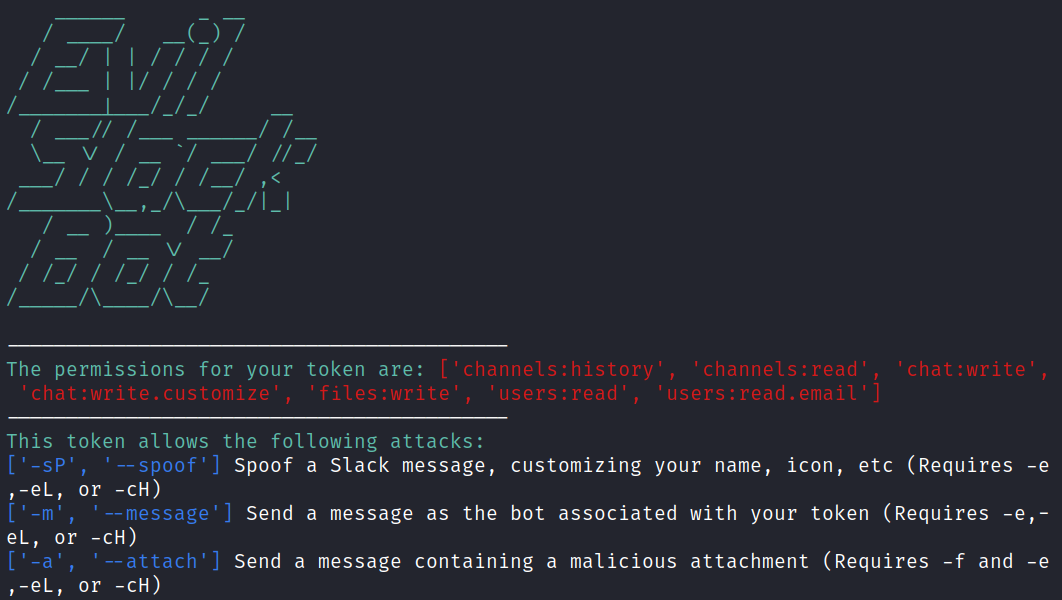 drew-sec/evilslackbot
إطار عمل اختراق عبر روبوت Slack لتمارين الفريق الأحمر








