
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 6ickzone/helix3-mass-exploiter
ماسح ضخم وأداة كتابة تلقائية لـ CVE-2026-49049، يكتشف معالجات Joomla Helix3 onAjaxHelix3 المكشوفة ويتحقق من عمليات كتابة رفع الملفات دون مصادقة.
 minanagehsalalma/zte-smartlife-app-pwned
نتائج أمنية في ZTE SmartLife تؤدي إلى الاستيلاء على الحساب: أكثر من 100 ألف عملية تنزيل من Google Play وCVE-2026-86552 حتى CVE-2026-86555.
 elbraino/awesome-blackhat-arsenal
مجموعة منتقاة من أدوات الأمن السيبراني المميزة في فعاليات Black Hat Arsenal.
 nxploited/cve-2026-14894
مستغِل جماعي متعدد الخيوط يربط ثغرات رفع الملفات غير المصادق عليها في WordPress في Super Forms وElementor Pro لنشر والتحقق من صدفة ويب PHP.
 ymsniper/kto
أداة إلغاء مصادقة Wi-Fi آلية تفحص باستمرار العملاء على SSID مستهدف وتطرد الأجهزة غير المسموح بها في القائمة البيضاء. تتضمن دعم القائمة البيضاء،…
 aranfarzami/cve-2026-89026
PoC exploit وماسح ضوئي لـ CVE-2026-89026، للتحقق من تجاوز المصادقة في Issabel PBXAPI عبر رموز JWT مزورة بخوارزمية HS256 على أهداف فردية أو مُدرجة.
 hackspeak/cve-2026-94095
PoC لـ CVE-2026-94095، وهو حقن أوامر traceroute في برنامج Netcore NBR200V2 الثابت عبر ubus JSON-RPC، مما يتيح تنفيذ أوامر عن بُعد بصلاحيات الجذر…
 jtpereyda/boofuzz
شوكة وخليفة لإطار عمل Sulley Fuzzing
 owasp/masvs
إن OWASP MASVS (Mobile Application Security Verification Standard) هو المعيار الصناعي لأمن تطبيقات الأجهزة المحمولة.
 oscar-collado/comfyui-cve-2026-68771-poc
مختبر أبحاث أمني — تنفيذ تعليمات برمجية عن بُعد (RCE) دون مصادقة عبر إلغاء التسلسل غير الآمن في ComfyUI v0.23.0 (CVSS 9.8). بيئة Docker معزولة، تحليل…
 jvidhan/autofs-cve-2026-84568
ملاحظات هندسة عكسية وإثبات مفهوم عامل لـ CVE-2026-84568، وهو انتهاك لحدود الثقة في automountd على macOS يسمح بعمليات التركيب من localhost أو من اسم…
 exdev994/cve-2026-90817
أداة PoC بلغة Python للثغرة CVE-2026-90817، وهي تنفيذ تعليمات عن بُعد (RCE) غير مُصادَق عليه في REDCap عبر توجيه تمرير الاستبيان وحقن مسار الملف، مع…
 alixiacf/hpim-training-lab
مُدرَّب على التصعيد: تحليل جنائي ونسخ محلي لتصعيد الامتيازات الناجم عن RLHF في وكلاء الذكاء الاصطناعي (CVE-2026-65616)
 aayushbankar/cve-2026-28576
تطبيق إثبات مفهوم وفريق أحمر لـ CVE-2026-28576، وهو حقن SQL بدون أذونات في موفر جهات الاتصال في Android يتيح استخراج قاعدة بيانات جهات الاتصال…
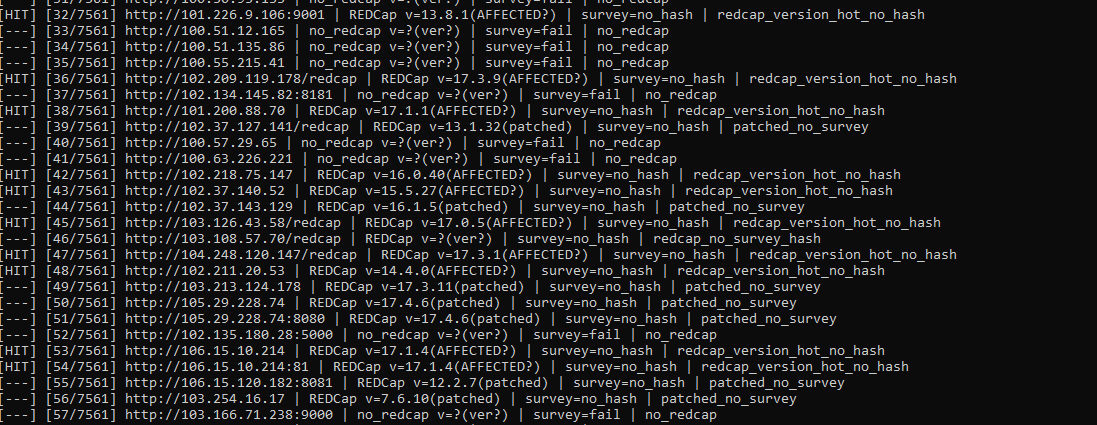 murrez/cve-2026-90817
مدقق Python وخطاف استغلال لـ CVE-2026-90817، وهو RCE حرج غير مصادق عليه في REDCap عبر توجيه __passthru في الاستبيان، مع فحص جماعي واستيراد أهداف FOFA.
 horkimhab/cve-2026-74469
مستودع بحثي إثبات مفهوم وتعليمي لـ CVE-2026-74469 (DiagSpill)، يوفر مواد تحليل الثغرات لاختبارات المختبر المصرح بها.
 nimaarek/cve-2026-8932-poc
إثبات مفهوم يعيد إنتاج CVE-2026-8932، وهو خلل في مطابقة إعدادات mTLS غير المكتملة في إعادة استخدام اتصالات libcurl، مع خادم مختبري محلي وإثبات مفهوم…
 horkimhab/cve-2026-80844
مستودع إثبات المفهوم والبحث الخاص بـ CVE-2026-80844 (DirtyAH6)، يوفر مواد تعليمية وإرشادات لإعداد المختبر لاختبار الثغرات المصرّح به.








