
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
مولّد أثر كشف بلغة Python و PoC لـ CVE-2026-94127، وهو RCE قبل المصادقة في F5 BIG-IP يمكن الوصول إليه عبر الخوادم الافتراضية المهيأة بـ OAuth، مع…
 hakaioffsec/cve-2026-16764
استغلال Python لـ CVE-2026-16764، وهو تصعيد صلاحيات في OWASP DefectDojo حيث يسمح تجاوز REST API الخاص بـ is_staff لمستخدم منخفض الصلاحيات بالحصول على…
 hassham1/cve-2026-12227-visualcomposer-lfi-poc
مختبر تحقق Docker ونموذج إثبات مفهوم آمن لـ CVE-2026-12227، وهو ثغرة LFI غير مصادق عليها في Visual Composer عبر vcv-template، مع قالب كشف nuclei.
 murrez/cve-2026-12227
سكانر و PoC بلغة Python 3 للثغرة CVE-2026-12227، وهي ثغرة تضمين ملف محلي بدون مصادقة في WordPress Visual Composer Website Builder عبر المعامل…
 rushikesh-a-bhujbal/cve-2010-2075
استغلال الباب الخلفي في UnrealIRCd 3.2.8.1 — صدفة عكسية عبر AB؛ مُشغِّل، مبني من الصفر بلغة Python باستخدام raw sockets. بدون Metasploit.
 bardlaudian/cve-2023-49070
Python PoC لـ Apache OFBiz CVE-2023-49070: تجاوز المصادقة على /webtools/control/xmlrpc بالإضافة إلى سلسلة gadget من ysoserial لتحقيق RCE عبر إلغاء…
 0xsemz/magento-cve-2019-7139-sqli-poc
استغلال إثبات مفهوم بلغة Python للثغرة CVE-2019-7139، وهي حقن SQL بدون مصادقة في نقطة النهاية product_frontend_action الخاصة بـ Magento، لتعداد قواعد…
 learnerxuan/cve-2026-29057-poc
مختبر قائم على Docker يعيد إنتاج تهريب الطلبات CVE-2026-29057 في Next.js، ويقارن الإصدار المصاب 15.5.12 مع الإصدار المُرقَّع 15.5.13 باستخدام حمولة…
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 Authenticated RCE. لأغراض تعليمية واختبار الاختراق المصرح به فقط.
 zyphorixofficialmain-lab/cve-2026-87902
مستغل Python لـ CVE-2026-87902، سلسلة LFI-to-RCE في نواة WordPress. يحدد الإصدارات، ويكتب PHP shell عبر pearcmd، ويوفر تنفيذ الأوامر أو LFI كخيار…
 mouteee/autonomous-offensive-llm-handbook
أداة توجيه ومرجع حتمي لوكلاء الذكاء الاصطناعي الهجوميين المستقلين، تفرض بوابات التفويض والنطاق والأدلة لضمان اختبار اختراق قابل للتكرار وصادق.
 whoami-012/cve-2026-96515
تقرير تقني وإثبات مفهوم مصادق عليه للـ reverse-shell لـ CVE-2026-96515، وهو ثغرة تنفيذ أوامر بصلاحيات root في معالج الاستيراد التشخيصي BOA لموجّه…
 bishopfox/cve-2026-28326-check
مدقق حالة الترقيع غير الإتلافي لـ SolarWinds ARM CVE-2026-28326 الذي يستكشف مستمع gRPC على TCP 55555 للإبلاغ عن VULNERABLE أو PATCHED أو INCONCLUSIVE.
 cyber-buddy/apkhunt
أداة تحليل كود ثابت لتطبيقات أندرويد بناءً على OWASP MASVS، تكتشف الثغرات الأمنية في ملفات APK بمعدلات إيجابية كاذبة منخفضة وقواعد مسح محسّنة.
 bardlaudian/cve-2025-24071
مولّد PoC بلغة Python بدون اعتماديات لـ CVE-2025-24071 يقوم بإنشاء ملف .library-ms خبيث داخل ZIP لتحفيز كشف تجزئة NTLM في Windows Explorer.
 y0oshi/project-deep-focus
محرك استطلاع شبكي غير متزامن لاستكشاف الخدمات واسعة النطاق وأخذ بصماتها. يحدد الخدمات غير الآمنة (كاميرات RTSP، VNC، FTP) ويوفر لوحة تحكم طرفية في…
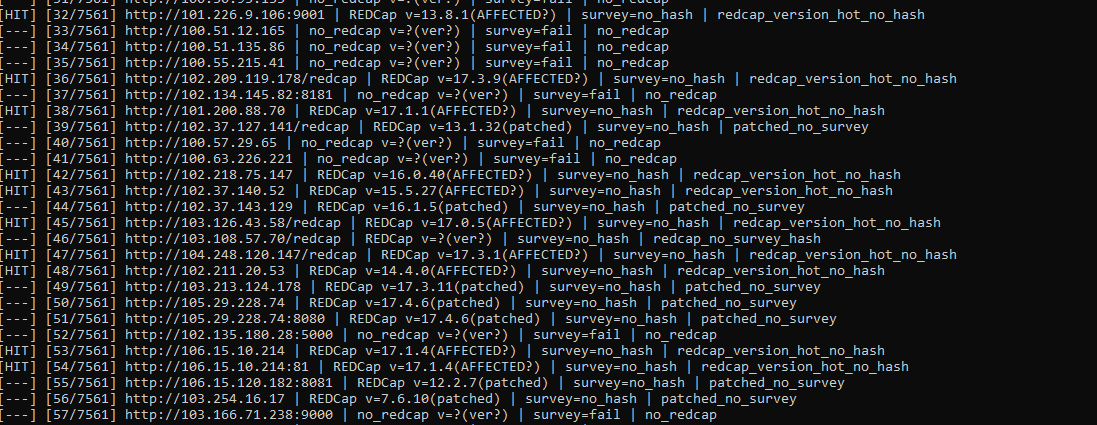 yulisec/cve-2026-90817
مدقق Python وخطاف استغلال قابل للتهيئة لـ CVE-2026-90817، وهو RCE عبر passthru الاستبيان واستيراد البيانات في REDCap. يبصم الإصدارات، ويتحقق من…
 yulisec/cve-2025-7771
سلسلة استغلال كاملة لـ CVE-2025-7771 في ThrottleStop.sys، تستغل IOCTLs غير المُتحقق منها للقراءة/الكتابة في الذاكرة الفيزيائية للتصعيد من مسؤول إلى…








