
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 boreas37/cve-2026-71963-poc
CVE-2026-71963 - تنفيذ تعليمات عن بُعد (RCE) في Hermes Agent 0.18.2-0.21.0 عبر ملف .git/config يُسلَّم من خلال المستودع (core.fsmonitor). مكتوب بلغة…
 khush-613/cve-2026-44011-poc
استغلال إثبات مفهوم بلغة Python للثغرة CVE-2026-44011، وهي تنفيذ أوامر عن بُعد (RCE) بعد المصادقة في Craft CMS عبر حقن سلوك Yii، مع التقاط مخرجات…
 ihebski/defaultcreds-cheat-sheet
مكان واحد لجميع بيانات الاعتماد الافتراضية لمساعدة فرق الأزرق/الأحمر في تحديد الأجهزة ذات كلمة المرور الافتراضية 🛡️
 khush-613/cve-2026-34990-poc
إثبات مفهوم استغلال لـ CVE-2026-34990، وهو تصعيد امتيازات محلي في CUPS 2.4.16 عبر الكتابة التعسفية للملفات من خلال CUPS_CREATE_LOCAL_PRINTER ورمز…
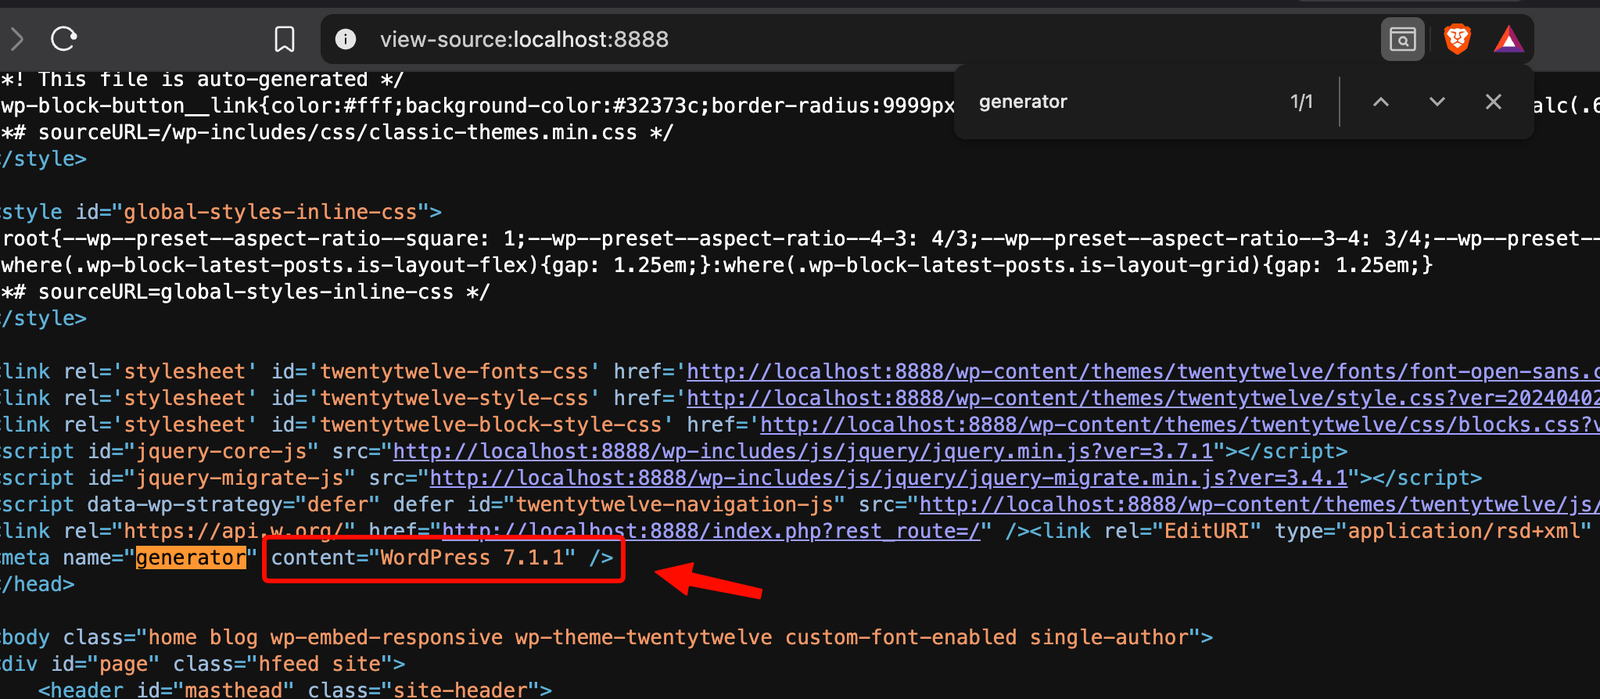 maalfer/cve-2026-87902-exploit
استغلال لاستغلال الثغرة الأمنية CVE-2026-87902 التي تحدث في نواة WordPress
 cyberuser-hash/cve-2026-44011-craft-rce-poc
إثبات مفهوم بلغة Python للثغرة CVE-2026-44011 في Craft CMS، يستغل تنفيذ التعليمات البرمجية عن بُعد بعد المصادقة مع تنفيذ الأوامر وحمولات reverse…
 predyy/cve-2026-34990
حالة إثبات مفهوم دنيا لـ CVE-2026-34990: تصعيد صلاحيات محلي في CUPS <= 2.4.16 يؤدي إلى تسريب رمز مصادقة Local الخاص بـ cupsd وكتابة جزء sudoers من…
 dennisdgr/cve-2026-44011-poc
PoC لتنفيذ التعليمات البرمجية عن بُعد (RCE) في Craft CMS بعد المصادقة للثغرة CVE-2026-44011
 dennisdgr/cve-2026-34990-poc
LPE PoC لـ CVE-2026-34990 باستخدام ثغرة كتابة ملفات الجذر في CUPS.
 zappaboy/vuln-scanner
ماسح تقييم الثغرات مع إنشاء التقارير
 predyy/cve-2026-28695
استغلال Python PoC لـ CVE-2026-28695، وهو RCE أعمى مُصادَق عليه في Craft CMS يتجاوز تصحيح create() الخاص بـ BaseObject ويُنشئ reverse shell.
 1833ravikumar-max/cve-2021-41773-apache-path-traversal-lab
مختبر للأمن السيبراني قائم على Docker لدراسة وإعادة إنتاج CVE-2021-41773 في بيئة معزولة.
 mattkeeley/spoofy
أداة فحص قابلية انتحال النطاقات بشكل جماعي باستخدام تحليل سجلات SPF و DMARC الموثوقة مع منطق انتحال مخصص ومختبر في العالم الحقيقي، وتعداد DKIM…

 fortbridge-uk/libheif-grid-nextjs-rce
Fortbridge PoC خاص لسلسلة CVE-2026-32740 Next.js/sharp leak-to-memcpy-GOT RCE
 pablosnt/rekono
منصة أمن هجومية تعمل على أتمتة اكتشاف سطح الهجوم وإدارة الثغرات الأمنية.
 dheeraj-jayaswal/cicd-goat-vapt-writeup
توثيق VAPT كامل لـ OWASP CICD-Goat — تم التقاط 9 أعلام CTFd، و4 نتائج حرجة + 5 نتائج عالية الخطورة (بما في ذلك CVE-2024-23897) مرتبطة بمخاطر OWASP…
 4xura/cve-2026-44011-craftcms-auth-rce
استغلال إثبات المفهوم للثغرة CVE-2026-44011: تنفيذ التعليمات عن بُعد في Craft CMS باستخدام مستخدم مُصادَق عليه.








