
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 murrez/cve-2026-101108
سكربت PoC بلغة Python 3 وماسح ضخم لـ CVE-2026-101108، وهو ثغرة حقن SQL غير مصادق عليها في ORDER BY في OrdaSoft Joomla Vehicle Manager <=6.5.7…
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone هو محاكي اختراق طائرات بدون طيار معرض للثغرات عمداً، مبني على بنية ArduPilot/MAVLink الشهيرة، ويوفر بيئة واقعية لاختراق…
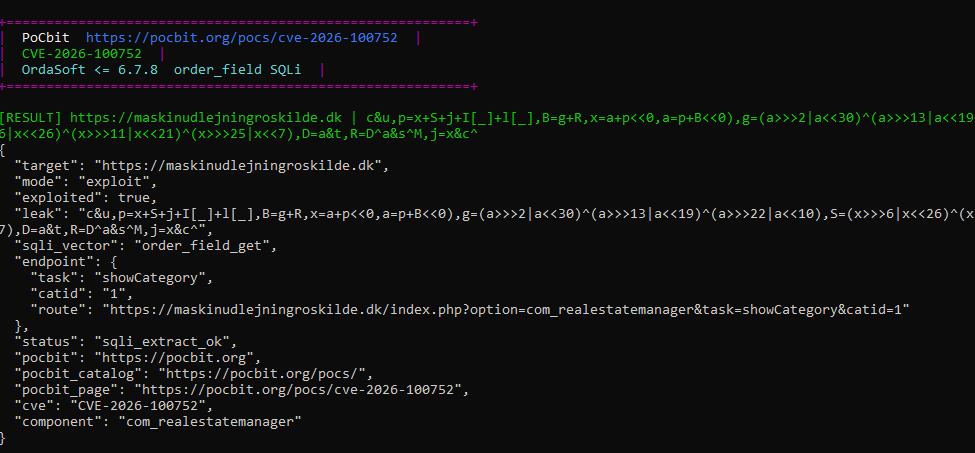 murrez/cve-2026-100752
أداة PoC بلغة Python 3 واستغلال جماعي لـ CVE-2026-100752، وهو حقن SQL غير مُصادَق عليه في OrdaSoft Joomla Real Estate Manager <=6.7.8 عبر معامل…
 archstrike/archstrike
مستودع Arch Linux للمحترفين والمتحمسين في مجال الأمان. تم إنتاجه على طريقة Arch ومُحسَّن لمعماريات i686 وx86_64 وARMv6 وARMv7 وARMv8.
 0xblackash/cve-2026-81000
مستودع بحثي لـ CVE-2026-81000 (TUNderflow)، وهو ثغرة تجاوز سفلي صحيح في مساحة الرأس (headroom) عند الاستقبال في TUN/TAP بنواة Linux تتيح تصعيد…
 ungabunga-ctf/cve-2026-34990
إثبات مفهوم بلغة Python للثغرة CVE-2026-34990 في OpenPrinting CUPS، يجبر cupsd على تسريب رمز مصادقة محلي والكتابة فوق ملفات root عبر قائمة انتظار…
 do4choo/cve-2026-53694-nomachine-lpe
إثبات مفهوم الاستغلال وشرح لـ CVE-2026-53694، وهي ثغرة تصعيد صلاحيات محلية في NoMachine لنظام لينكس عبر حقن الوسائط في nxchmod.sh، مما يسمح بالوصول…
 arensballiu/cve-2026-33017-langflow-rce
إثبات مفهوم لـ CVE-2026-33017، يوضح تنفيذ التعليمات البرمجية عن بُعد دون مصادقة في إصدارات Langflow المعرّضة للخطر من خلال حقن تعليمات برمجية خبيثة…
 arensballiu/flowise-cve-2025-58434-passwordreset
استغلال إعادة تعيين كلمة المرور دون مصادقة لـ Flowise AI ≤ 3.0.5. يستغل نقطة النهاية /api/v1/account/forgot-password لتغيير كلمة مرور أي مستخدم دون…
 arensballiu/flowise-rce-cve-2025-59528
استغلال Python PoC لـ CVE-2025-59528، يحقق RCE موثق على Flowise AI <= 3.0.4 عبر نقطة نهاية customMCP و Node.js child_process.execSync.
 milo2012/cve-2020-14882
CVE-2020-14882
 anirbala98/cve-2026-3576
إثبات مفهوم لاستغلال CVE-2026-3576
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
تدريبات عملية في الأمن السيبراني وCTF تغطي استطلاع المنافذ، واكتشاف حزمة CMS، وVulnCMS، وCVE-2026-58225، ومسارات الانتقال من shell إلى root، وPython،…
 offensivebias20/cve-2026-34990-poc
أبحاث إثبات المفهوم وتحليل تقني لـ CVE-2026-34990، وهي ثغرة تصعيد امتيازات محلية في CUPS عبر تدفق طلبات IPP والكشف عن رمز المصادقة.
 harry178945/cve-2026-38526
Python PoC يستغل CVE-2026-38526 في Krayin CRM <= 2.2.x: رفع PHP webshell بعد المصادقة عبر /admin/tinymce/upload مما يؤدي إلى تنفيذ التعليمات البرمجية…
 trustedsec/coffloader
شغّل ملفات كائنات Beacon (BOFs) خارج Cobalt Strike من خلال تحليل ملفات كائنات COFF ذات 64 بت، مع توليد وسائط متوافقة مع Beacon وسكربتات مساعدة…
 si13nttt/cve-2026-22777
إثبات مفهوم للاستغلال يربط حقن CRLF في نقطة نهاية الإعدادات الخاصة بـ ComfyUI-Manager مع تثبيت git عشوائي لتحقيق تنفيذ تعليمات برمجية عن بُعد دون…
 cyberalp0/smartermail-cve-2026-24423
PoC لتنفيذ التعليمات البرمجية عن بُعد (RCE) دون مصادقة لـ CVE-2026-24423 في SmarterTools SmarterMail (ConnectToHub). لاختبارات الأمان المصرّح بها،…








