
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 blackhatexploitation/exploit-mikrotik-2026
# استغلال تجاوز المصادقة SSH في MikroTik RouterOS CVE-2026-67276
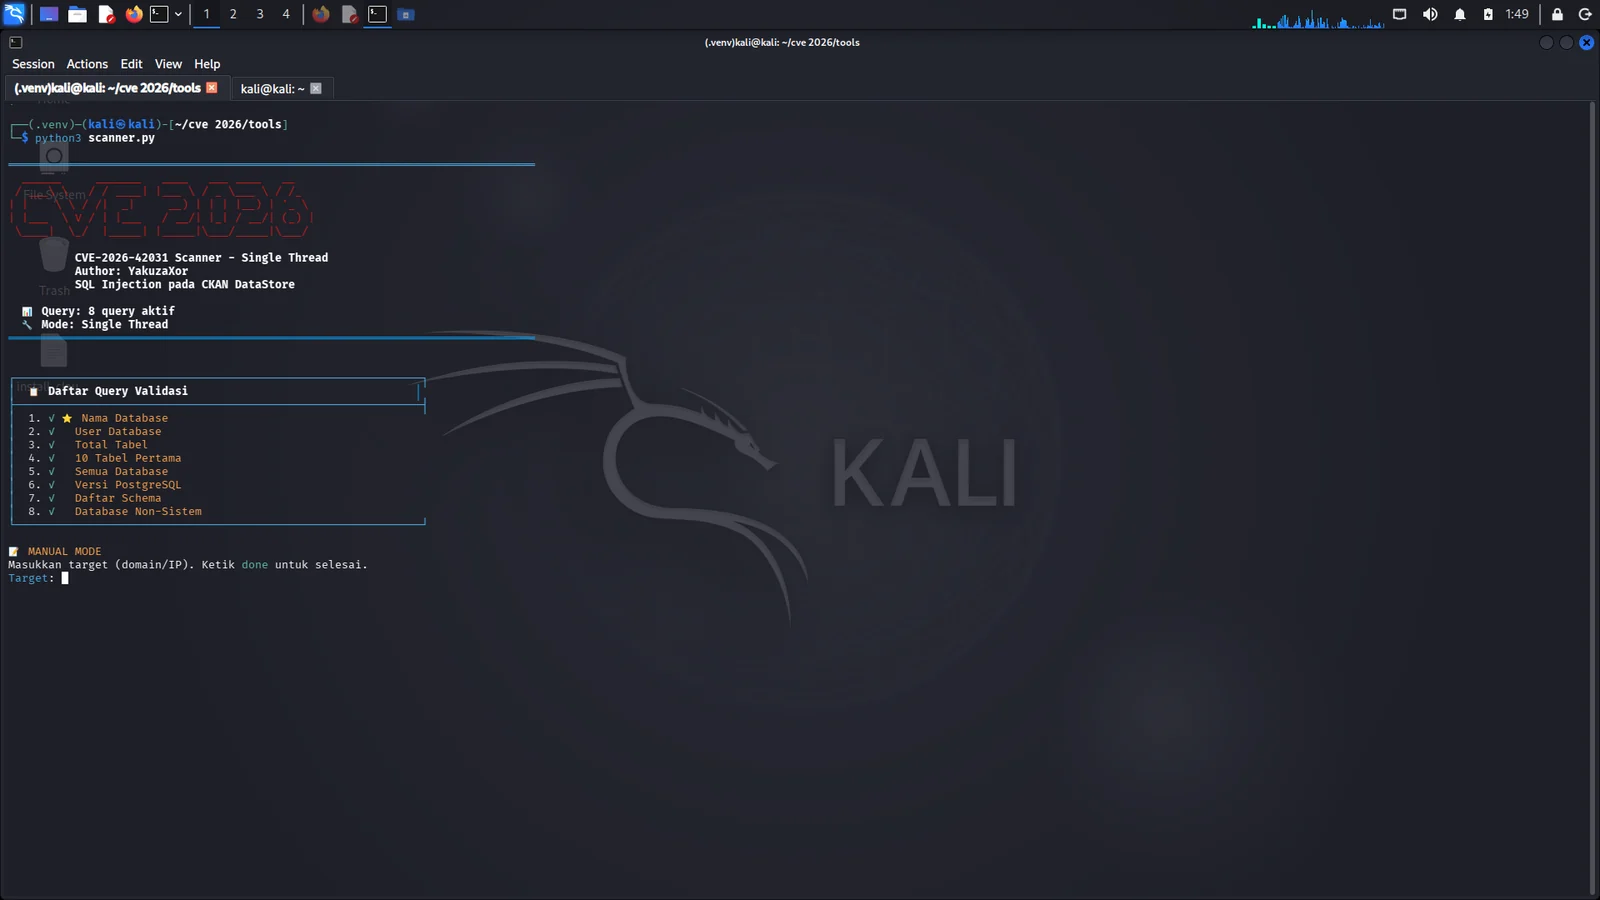 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
ماسح حقن SQL آلي لـ CKAN DataStore، يكتشف ويتحقق من CVE-2026-42031 مع فحص متعدد الأهداف، وتفريغ البيانات، وإنشاء التقارير.
 jailbreakdotparty/dirtyzero
صندوق أدوات تخصيص بسيط، يستخدم CVE-2025-24203. يدعم iOS 16.0 - iOS 18.3.2.
 hkenzokimura/cve-2025-31324
إثبات مفهوم لاستغلال CVE-2025-31324، وهو رفع ملفات غير مصادق عليه في SAP NetWeaver Visual Composer، مع إرشادات الكشف، وربط MITRE، وخطوات المعالجة.
 hkenzokimura/cve-2021-1675
إثبات مفهوم تعليمي لثغرة PrintNightmare (CVE-2021-1675/34527) مع حمولة محاكاة غير وظيفية، وتحليل تدفق الهجوم، وربط MITRE، وإرشادات الكشف، وخطوات…
 ivancabrera02/hashsiphon
يستخرج تجزئة NetNTLMv2 للمستخدم الحالي عبر تمرير مصادقة HTTP، متجنبًا استدعاءات SSPI المباشرة؛ بينما يفوّض الإصدار v2 المصادقة إلى خدمة BITS لكسر…

 mike01/pypacker
:package: أسرع وأبسط مكتبة لمعالجة الحزم في بايثون
 isaca0315/cve-2026-64849-poc-lab
هذا المختبر قد يكون جيدًا أو سيئًا، اسأل الذكاء الاصطناعي، أنا أختبره لكن يجب أن يعمل هههههههههههههههههههههههههههههههههههههههههههههههههههههههههههههههه…
 ynsmroztas/keysniper
**CVE-2026-18963** — استيلاء غير مصادق عليه على حساب Keycloak عبر تدفق إعادة تعيين بيانات الاعتماد.
 isaca0315/cve-2026-44578-next-js-ssrf
هذا المختبر قد يكون جيدًا أو سيئًا، لكنه قيد الاختبار ويجب أن يعمل، اسأل الذكاء الاصطناعي ههههه
 wafeeq-fareed/log4shell-exploitation-lab
CVE-2021-44228 Log4Shell مُعاد إنتاجه من البداية إلى النهاية: من الاستغلال إلى المعالجة
 farhanashrafdev/90daysofcybersecurity
خطة دراسة منظمة لمدة 90 يومًا في الأمن السيبراني تتضمن مهام يومية تغطي Network+ و Security+ و Linux و Python وتحليل حركة المرور وأمن السحابة…
 dinosn/mikrotrick-poc
# مختبر إثبات المفهوم (PoC) لتجاوز المصادقة بالمفتاح العام SSH في RouterOS CVE-2026-67276
 atiilla/cve-2026-27876
Grafana تعبيرات SQL كتابة ملف تعسفي إلى RCE
 galisko/cve-2025-24799
استغلال حقن SQL غير مصادق عليه لإصدارات GLPI قبل 10.0.18، مما يتيح تعداد قاعدة البيانات، واستخراج بيانات الاعتماد، وسرقة رموز API عبر نقطة النهاية…
 0xlyvio/cve-2020-10770-keycloak-exploit-poc
دليل خطوة بخطوة لإعادة إنتاج ثغرة SSRF العمياء في Keycloak (CVE-2020-10770) مع إعداد Docker، وتكوين المستمع، ونصائح التخفيف.
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak: تسجيل مؤسسة غير مصرح به عبر التحقق غير السليم من رمز الدعوة
 0xlyvio/cve-2026-18963-keycloak
إثبات مفهوم لاستغلال CVE-2026-18963، وهو تجاوز لإعادة تعيين بيانات الاعتماد في Keycloak يؤدي إلى الاستيلاء على الحساب. يوضح الثغرة الأمنية ويوفر…








