
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 koadt/poc-cve-2026-32255
يحتوي هذا المستودع على إثبات مفهوم (POC) لثغرة CVE-2026-32255، وهي ثغرة تزوير طلبات من جانب الخادم (SSRF) عالية الخطورة في Kan، وهي أداة مفتوحة…
 k0ns0l/cve-2024-10400
إثبات مفهوم لاستغلال CVE-2024-10400، وهي ثغرة حقن SQL أعمى قائمة على الوقت في إضافة Tutor LMS الخاصة بووردبريس، مما يسمح للمهاجمين غير المصادق عليهم…
 jxcaxtc/cve-2025-1338
إثبات مفهوم لاستغلال CVE-2025-1338، وهي ثغرة حقن أوامر في كاميرا NUUO، مع فحص متعدد الخيوط وإخراج النتائج.
 julienbrs/malicious-exploit-cve-2023-51385
استغلال لـ CVE-2023-51385، وهي ثغرة أمنية في OpenSSH، يعرض كودًا لإثبات المفهوم لأغراض البحث والاختبار الأمني.
 jpmcb/pwnkit-go
استغلال لثغرة PwnKit، CVE-2021-4034، مكتوب بلغة Go
 johnossawy/cve-2023-42793_poc
نص برمجي آلي لاستغلال الثغرة CVE-2023-42793 التي تستهدف TeamCity، مما يتيح التلاعب بالرموز وإنشاء مستخدم بصلاحيات المسؤول لاختبار الاختراق.
 joeammond/cve-2021-4034
استغلال بلغة بايثون لثغرة CVE-2021-4034 (PwnKit) التي ترفع الصلاحيات إلى صلاحيات الجذر عبر pkexec، مع توليد قشرة جذر باستخدام حمولات msfvenom.
 jkana/cve-2021-44529
إثبات مفهوم لاستغلال ثغرة CVE-2021-44529 في جهاز Ivanti Cloud Service Appliance، مما يسمح بتنفيذ أوامر عن بُعد عبر طلبات مصممة خصيصًا.
 jishino567/cve-2026-73570
# Python PoC لـ CVE-2026-73570، حقن أوامر SMTP في Zimbra. يرسل حمولات RCPT TO غير صالحة لتفعيل تنفيذ أوامر الصدفة عبر swatchdog، مع فحص تلقائي…
 jbaines-r7/badblood
# استغلال تنفيذ الأوامر عن بُعد بدون مصادقة في SonicWall SMA-100 (CVE-2021-20038)
 jakubie07/cve-2026-1731
إثبات مفهوم لاستغلال CVE-2026-1731، وهي ثغرة تنفيذ أوامر عن بُعد عمياء (blind RCE) في BeyondTrust Privileged Remote Access وRemote Support، مما يسمح…
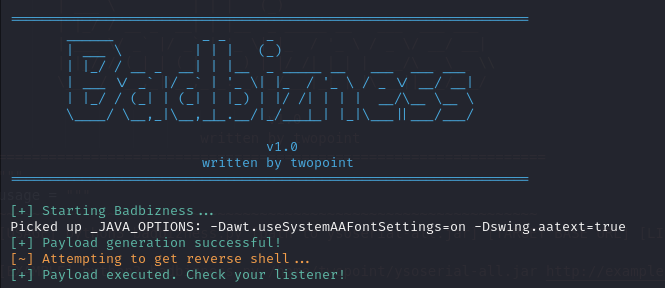 jakeotte/badbizness-cve-2023-51467
نص برمجي للاستغلال التلقائي لإطار عمل الويب جافا OF Biz ضمن ثغرة CVE-2023-51467.
 ivansmc/cve-2025-10353-poc
استغلال لثغرة CVE-2025-10353. رفع ملفات غير مصادق عليه في إطار عمل منصة Melis يؤدي إلى تنفيذ تعليمات برمجية عن بُعد (RCE).
 ivansmc/cve-2025-10352-poc
استغلال لثغرة CVE-2025-10352. إنشاء حساب مسؤول على Melis Platform Framework
 iremnurylmz/cve-2026-30695
إثبات المفهوم لـ CVE-2026-30695، ثغرة XSS موثّقة في أجهزة التحكم بالوصول Zucchetti Axess عبر معامل dirBrowse، مما يتيح اختطاف الجلسات وتغيير…
 iss4cf0ng/cve-2026-31431-linux-copy-fail
# استغلال رفع صلاحيات محلي مبني على Rust لثغرة CVE-2026-31431، يتيح تنفيذ شيلكود مخصص مثل Meterpreter على أنظمة Linux.
 infat0x/cve-2026-24061
إثبات مفهوم لاستغلال ثغرة تجاوز المصادقة NEW-ENVIRON في Telnet (CVE-2026-24061). يتيح الوصول غير المصرح به إلى خدمات Telnet المعرضة للخطر.
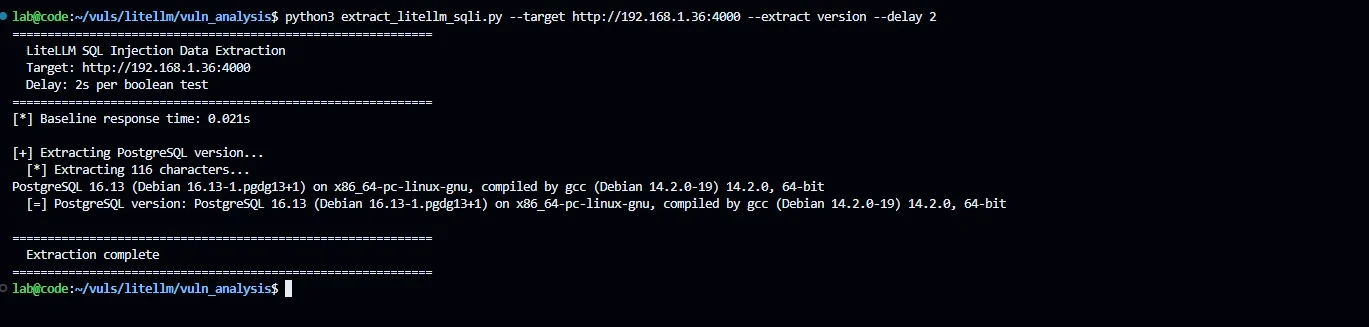 imjdl/cve-2026-42208_lab
بيئة استنساخ لثغرة حقن SQL حرجة في مصادقة مفتاح API الخاص بـ LiteLLM Proxy، مع إثبات مفهوم أعمى قائم على الوقت وإعداد Docker للاختبار.








