
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
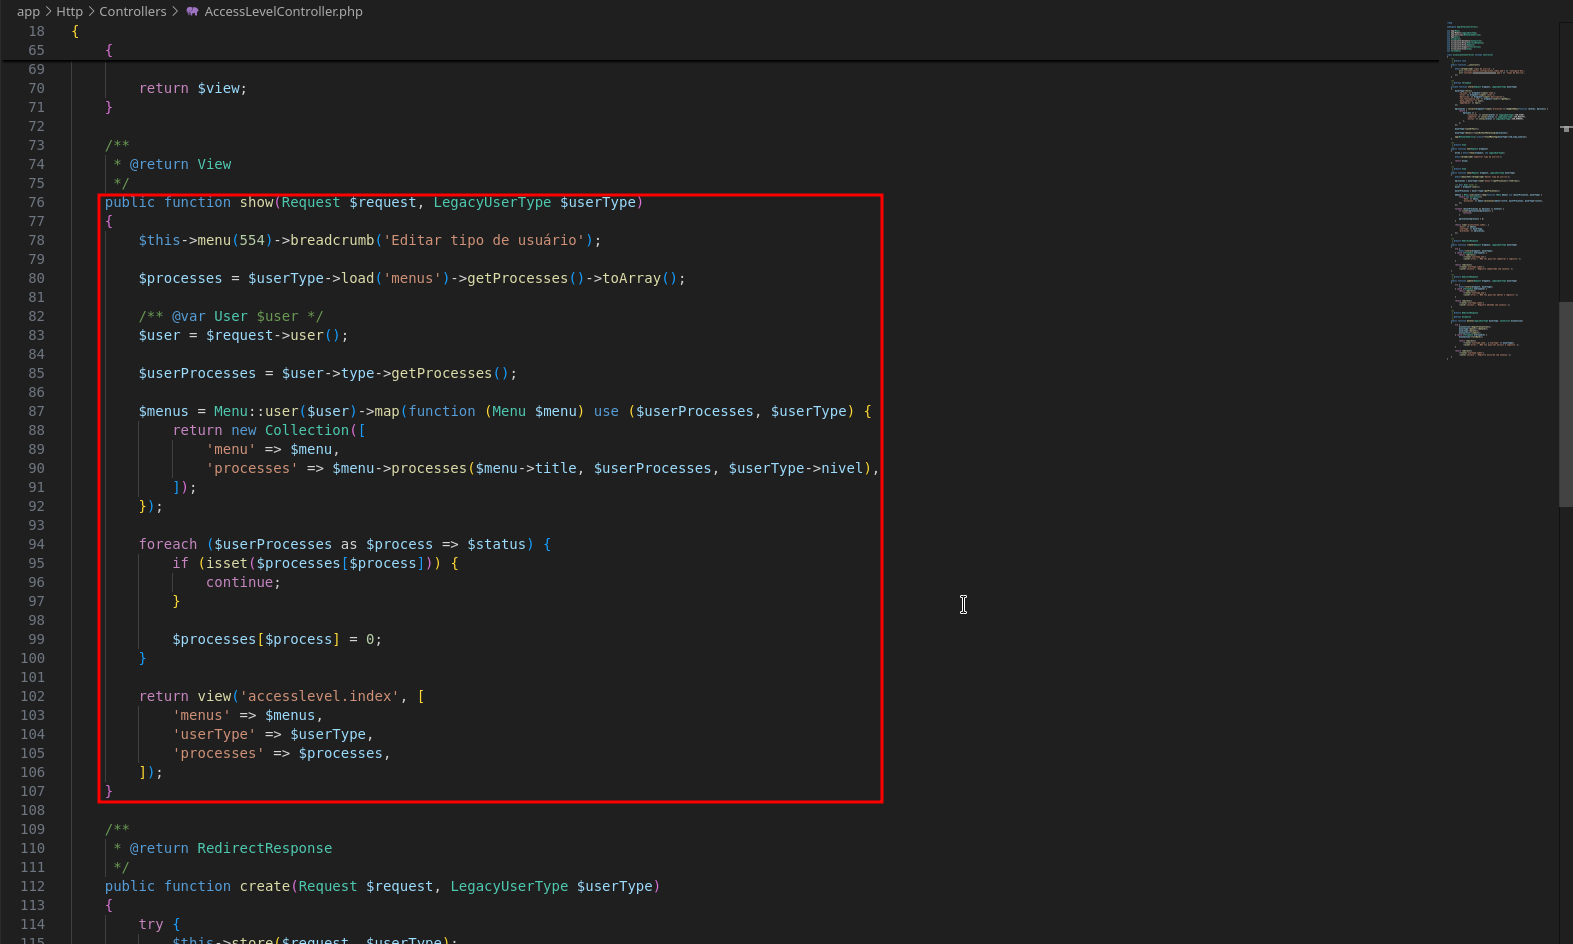
 m3m0o/portabilis-ieducar-user-type-privilege-escalation
إثبات المفهوم لاستغلال الثغرة الأمنية الموصوفة في CVE-2025-11554، والتي تتعلق بإمكانية تصعيد الامتيازات عبر طلبات عشوائية إلى نقطة نهاية تغيير أنواع…
 luiskrnr/exploit-cve-2026-23744
استغلال لثغرة CVE-2026-23744، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في MCPJam Inspector، تتيح للمهاجمين تنفيذ أوامر عشوائية عبر طلبات HTTP مصممة…
 luckythandel/cve-2021-4034
هذا هو إثبات المفهوم (POC) للثغرة الأمنية الموجودة في ثنائي pkexec الخاص بـ polkit والذي يُستخدم لتشغيل البرامج كمستخدمين آخرين.
 lorenzobruno7/cve-2026-26744
يُظهر تعداد المستخدمين في FormaLMS عبر اختلاف الاستجابة في نقطة النهاية /lostpwd، مما يتيح اكتشاف أسماء المستخدمين دون مصادقة لشن هجمات موجّهة.
 llhala/cve-2021-21311
إثبات المفهوم لـ CVE-2021-21311، وهو تزوير طلب من جانب الخادم في Adminer قبل الإصدار 4.7.9، يوضح استغلال SSRF في أداة إدارة قواعد البيانات المكتوبة…
 ll104567/cve-2023-5966
إثبات مفهوم لاستغلال CVE-2023-5966، وهي ثغرة رفع ملفات تعسفية في EspoCRM 2.7.4 والإصدارات الأقدم، مما يتيح تنفيذ الأكواد عن بُعد عبر قشرة ويب.
 livepwn/cve-2025-55616
استغلال لـ CVE-2025-55616، ثغرة تنفيذ أوامر محلية (RCE) في Zsh عبر تعبير السجل، مما يحقق تنفيذ كود تعسفي بصلاحيات المستخدم.
 limmmw/cve-2025-54352
إثبات مفهوم لاستغلال CVE-2025-54352، وهي ثغرة أمنية في ووردبريس تكشف عن عناوين المنشورات الخاصة والمسودات. يوضح الهجوم ويوفر سكربت اختبار.
 lamaper/cve-2026-52200
نشرة أمنية تفصّل ثغرة التحكم المكسور في الوصول في واجهة برمجة تطبيقات الويب MifiService الخاصة بأجهزة UZ801/ES-U3TS، مما يسمح باستخراج البيانات دون…
 leonjza/inetutils-telnetd-auth-bypass
مختبر دوكر صغير للتجربة مع cve-2026-24061، تجاوز المصادقة في inetutils-telnetd.
 learningsurface/proxyshell-cve-2021-34473.py
يفحص ثغرة ProxyShell (CVE-2021-34473) في خوادم Microsoft Exchange، مما يساعد في تقييم الأمان واختبار الاختراق.
 lap1nou/cve-2025-11371
إثبات مفهوم لاستغلال CVE-2025-11371، وهي ثغرة تضمين ملفات محلي في Gladinet CentreStack/Triofox، تُظهر وصولًا غير مصرح به إلى الملفات لأغراض البحث…
 lalkaltest/cve-2021-43798
إثبات مفهوم لاستغلال ثغرة قراءة الملفات التعسفية في Grafana (CVE-2021-43798) التي تؤثر على الإصدارات من 8.0.0 إلى 8.3.0، مما يوضح الوصول غير المصرح…
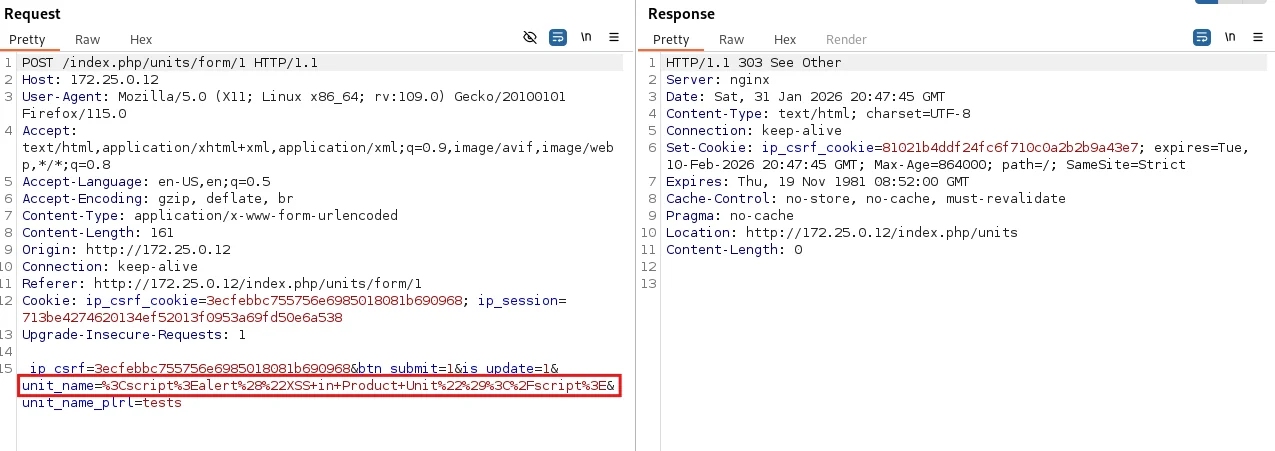 lagathos/cve-2026-25596
إثبات مفهوم لثغرة XSS مخزنة في InvoicePlane 1.7.0 عبر حقل اسم وحدة المنتج، بما في ذلك مواقع الكود المعرضة للخطر وخطوات إعادة الإنتاج.
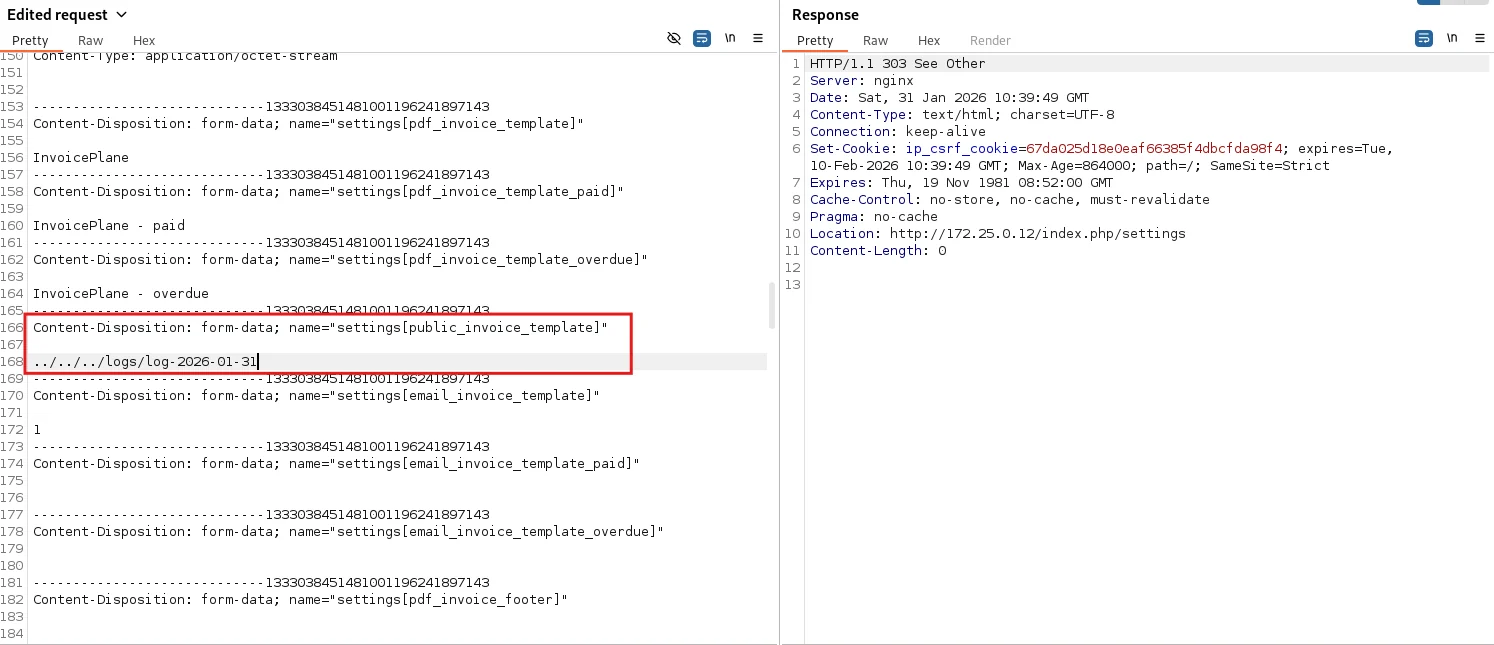 lagathos/cve-2026-25548
# تفاصيل تقنية وإثبات مفهوم لـ CVE-2026-25548، ثغرة تنفيذ أوامر عن بُعد حرجة في InvoicePlane 1.7.0 عبر تضمين الملفات المحلية وتسميم السجلات، بما في…
 l0lsec/tapo-c260-rce
سلسلة استغلال PoC لكاميرا TP-Link Tapo C260 — CVE-2026-0651/0652/0653. بحث من @spaceraccoon.
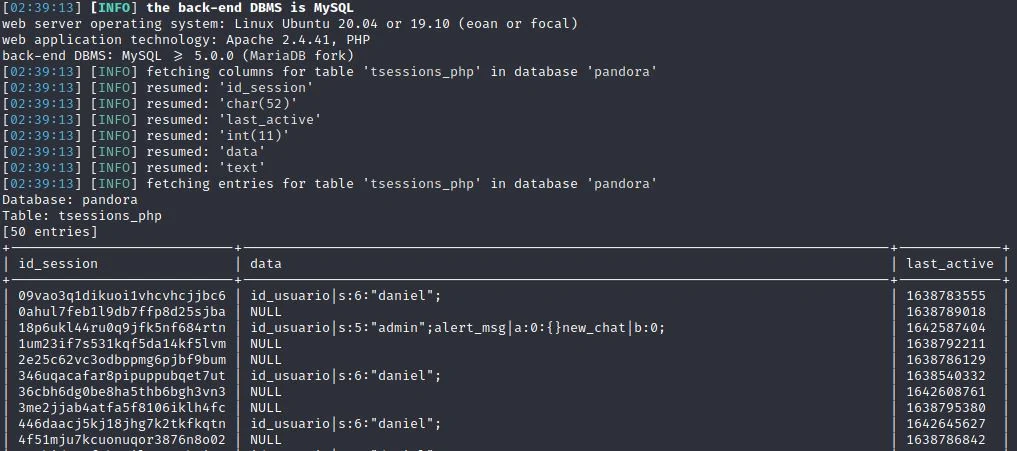 l3eol3eo/cve-2021-32099_sqli
CVE-2021-32099 حقن SQL يسمح للمهاجم بتجاوز تسجيل الدخول. من HTB مع الحب
 kocaemre/cve-2026-27470
إثبات مفهوم لاستغلال ثغرة حقن SQL من الدرجة الثانية في ZoneMinder (CVE-2026-27470). يوضح استخراج البيانات بعد المصادقة، بما في ذلك بيانات اعتماد…








