
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 d-maggipinto/cve-2026-72898-metabase-sqli
كاشف + تحليل السبب الجذري لـ CVE-2026-72898 (حقن SQL غير مصادق عليه في Metabase عبر reset_password)
 hypnguyen1209/cve-2026-63520
سلسلة استغلال لتنفيذ أوامر عن بُعد غير مصادق عليه في Microsoft SharePoint، تجمع بين تجاوز مصادقة JWT مع إنشاء نوع .NET غير آمن لتحقيق تنفيذ الكود…
 mohamedjawady/cve-2026-53613-poc
إثبات مفهوم لاستغلال CVE-2026-53613، وهي ثغرة من نوع TOCTOU في mount(8) تتيح تصعيد الامتيازات المحلية إلى صلاحيات الجذر عبر سباق الروابط الرمزية.
 noambouillet/cve-2023-4861-poc
أداة إثبات مفهوم آلية لتنفيذ الأوامر عن بُعد بعد المصادقة في إضافة WordPress File Manager Pro (Filester) عبر رفع ملفات عشوائية، بما في ذلك نشر قشرة…
 m4rgs/cve-2025-5947_exploit
إكسبلويت مصغّر لإضافة Service Finder - Bookings الخاصة بووردبريس
 malikhamza7/cve-2026-22794-poc
🔴 CVE-2026-22794 - استيلاء على حساب إعادة تعيين كلمة المرور في Appsmith عبر حقن ترويسة Origin | استغلال PoC + قالب Nuclei
 kx00007/cve-2026-39902
إثبات مفهوم لاستغلال حقن أوامر نظام التشغيل المُصادَق (CWE-78) في Cacti ≤1.2.30، مما يحقق تنفيذًا عن بُعد للكود بدرجة خطورة CVSS 7.2.
 gabrielunknown/cve-2026-73570
# حقن أوامر نظام التشغيل عبر إشعارات SNMP في Zimbra — استغلال RCE غير مصادق عبر SMTP (PoC)
 chiefyoru/exploit-cve-2026-56705
CVE-2026-56705 — ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) بدون مصادقة في Adminer < 5.4.3 عبر حقن DSN الخاص بـ MSSQL PDO
 ynsmroztas/cpanelsniper
CVE-2026-41940 — تجاوز المصادقة في cPanel وWHM عبر حقن CRLF في ملف الجلسة
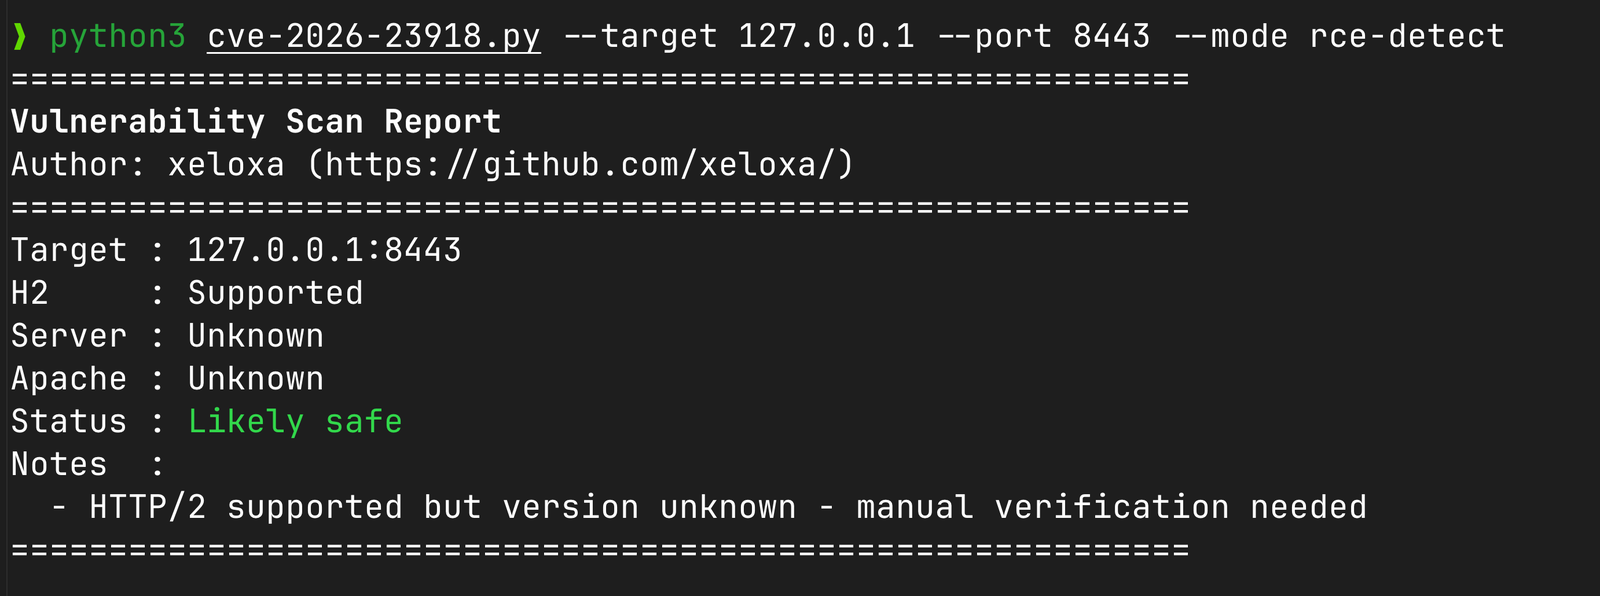 xeloxa/cve-2026-23918-apache-h2-poc
إثبات مفهوم لاستغلال CVE-2026-23918 (ثغرة double-free في Apache mod_http2). يتضمن أوضاعًا متعددة لرفض الخدمة (DoS) (Rapid-RST، Slow-Drip) وكشفًا…
 vyahello/cve-2026-31431
# استغلال تصعيد الامتيازات المحلية في لينكس لثغرة CVE-2026-31431 استغلال تصعيد الامتيازات المحلية في لينكس لثغرة CVE-2026-31431، حيث يتم إساءة…
 unteikyou/cve-2026-41940-authbypass-detector
أداة كشف لثغرة cPanel/WHM CVE-2026-41940 (حقن CRLF لتجاوز المصادقة). تحقق من الثغرة على الخوادم التي تملكها أو لديك إذن باختبارها. مخصصة لتقييمات…
 unnaim/adbhijacker
أداة PoC لثغرة CVE-2026-0073 على أجهزة أندرويد 11+ والتي تتيح تنفيذ كود عن بُعد (RCE) فوري بدون أي نقرة على أي جهاز غير مُحدَّث مع تفعيل adb عبر tcp.
 thekawix/cve-2026-41940
يُنشئ أدوات كشف للتحقق من ثغرة تجاوز المصادقة في cPanel/WHM (CVE-2026-41940) ويختبر الأهداف لمعرفة مدى تعرضها للخطر.
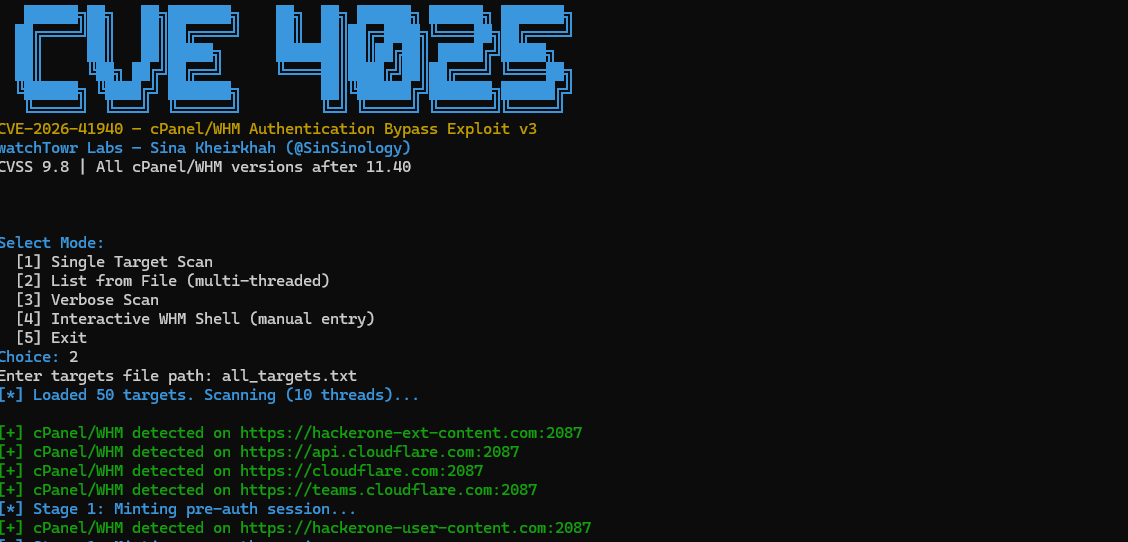 senyx122/cve-2026-41940
أداة بحث أمني لكشف وتحليل خدمات cPanel/WHM وسلوك المصادقة الخاص بها. مصممة للاختبار المصرح به والأغراض التعليمية فقط.
 sahmsec/cve-2026-5615
إثبات مفهوم بلغة بايثون لثغرة CVE-2026-5615، وهي ثغرة XSS مخزنة في VvvebJs، توضح استغلال رفع ملفات SVG مع فحص متعدد الخيوط والتحقق من الصحة.
 sahmsec/cve-2026-3844
إثبات مفهوم بلغة بايثون لثغرة CVE-2026-3844، وهي رفع ملفات تعسفي غير مصادق عليه في إضافة Breeze Cache الخاصة بووردبريس، مما يتيح تنفيذ الأكواد عن…








