#1
 franklinf25/cve-2026-42945
يحلل CVE-2026-42945، وهو تجاوز سعة الكومة في إعادة كتابة NGINX، ويوفر كاشفًا تفاضليًا، وإثبات مفهوم (PoC) لحرمان الخدمة (DoS) حتميًا، ومنفذ تنفيذ…
 jotaespig/cve-2025-66478-poc-reverse-shell
إثبات مفهوم لاستغلال CVE-2025-55182/66478، وهي ثغرة إلغاء تسلسل في مكونات خادم React (React Server Components) تؤدي إلى تنفيذ أوامر عن بُعد (RCE)،…
 joaovicdev/exploit-cve-2026-56121
إثبات مفهوم لاستغلال CVE-2026-56121، وهو ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) غير مصادق عليها في خادم gRPC الخاص بسجل Feast عبر إلغاء تسلسل غير…
 bdblackhat/admin-panel-finder
نص برمجي بلغة بايثون لاكتشاف عناوين URL للوحات الإدارة في المواقع الإلكترونية، مما يساعد في الاستطلاع الأمني واختبار الاختراق.
 ethicalgrey/phpbb-cve-2026-48611
# أداة إثبات مفهوم آلية لـ CVE-2026-48611 — تجاوز المصادقة عبر OAuth login_link في phpBB
 lulztigre/cve-2026-67363-67364
إثبات المفهوم (PoC) وقوالب الكشف لثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) قبل المصادقة والتلاعب بالدفع في Balbooa Forms (Joomla)، بما في ذلك…
 raajgupta01/htb-machine-ringdown
# توثيق تفصيلي للتصميم والاستغلال لـ Ringdown — آلة ضعيفة أصلية تعمل بنظام Debian/Asterisk وتتضمن CVE-2024-42365 (AMI)، وكسر التجزئة المسبقة لـ…
 sec-dan/wp2shell-scanner
# أداة CLI للقراءة فقط للتحقق مما إذا كان موقع ووردبريس معرضًا لثغرة WP2Shell (CVE-2026-63030 / CVE-2026-60137)
 horkimhab/cve-2026-76581
مستودع تعليمي يوفّر إثبات المفهوم لـ CVE-2026-76581، مع سكربتات للاختبار الأمني المصرّح به والبحث في بيئات معزولة.
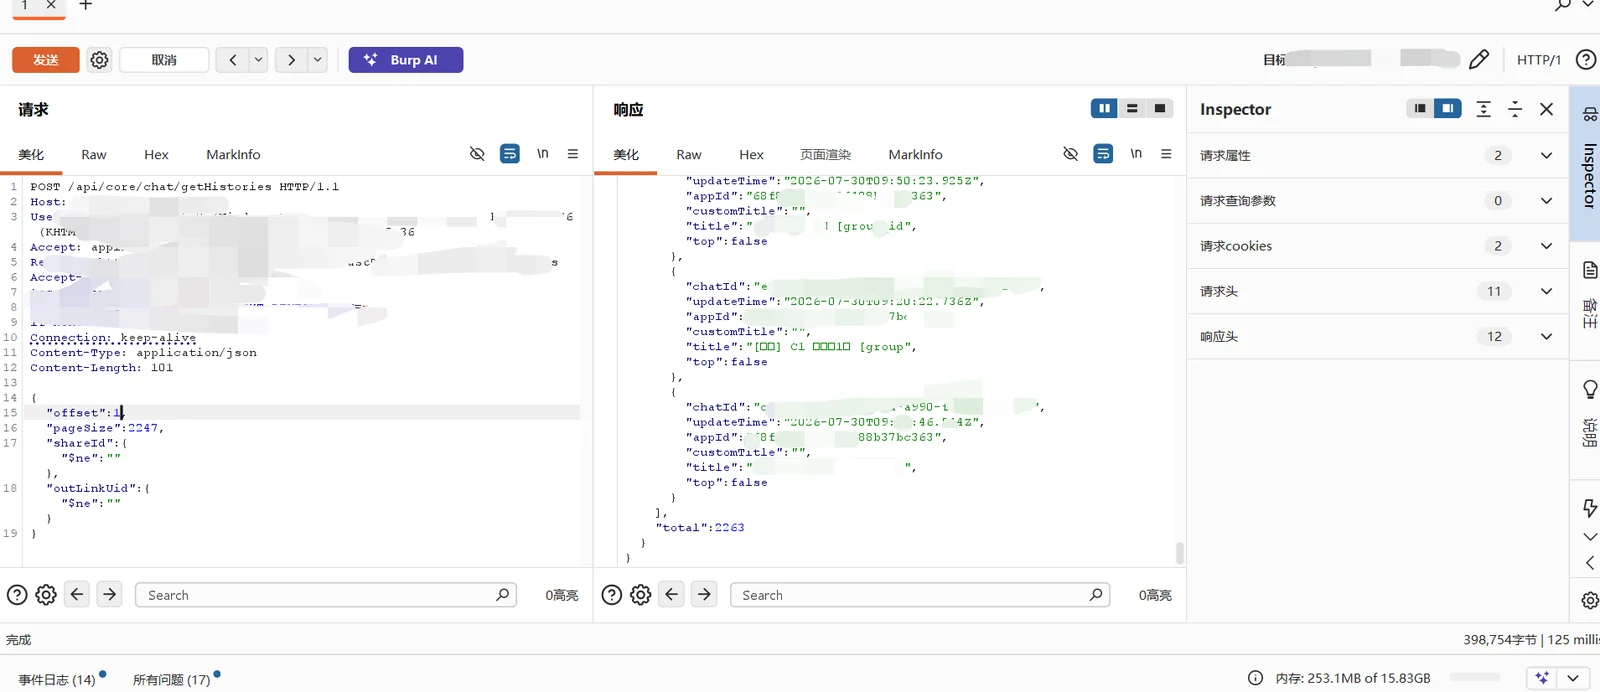 exploreio/cve-2026-79483-fastgpt-nosql-injection
إثبات المفهوم لـ CVE-2026-79483، وهو حقن NoSQL في إصدار FastGPT المجتمعي يسمح بالوصول غير المصادق عليه إلى عناوين سجل المحادثات. يتضمن خطوات إعادة…
 minhhk68/cve-2026-12513
استشارة فنية وإثبات مفهوم لـ CVE-2026-12513، حذف ملفات تعسفي غير مصادق عبر اجتياز المسار في إضافة Shared Files لووردبريس، بما في ذلك تحليل السبب…
 maxprog-svg/citrixbleedcve-2026-8452-2025-5777
أداة استغلال CitrixBleed - CVE-2025-5777 وCVE-2026-8452. قراءة ذاكرة عن بُعد غير مصادق عليها من Citrix NetScaler ADC وGateway. سرقة رموز جلسات…
 udinchan/cve-2026-82222-poc
إثبات مفهوم لاستغلال CVE-2026-82222، وهو حقن كائنات PHP غير مصادق عليه يؤدي إلى تنفيذ تعليمات برمجية عن بُعد في إضافة GiveWP لووردبريس حتى الإصدار…
 davidcarliez/trustmebro
تجاوز الحواجز الوقائية لنماذج اللغات الكبيرة (LLM) عن طريق إرباكها بمخرجات أدوات مزيّفة.
 cspf-founder/red-clippy
أداة إدارة اختبار الاختراق مفتوحة المصدر مصممة لتعمل بواسطة وكيل ذكاء اصطناعي
 joaovicdev/exploit-cve-2026-9198
إثبات مفهوم لاستغلال CVE-2026-9198، وهو ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) غير مصادق عليها في IBM Langflow OSS، عبر ربط نقاط النهاية auto_login…
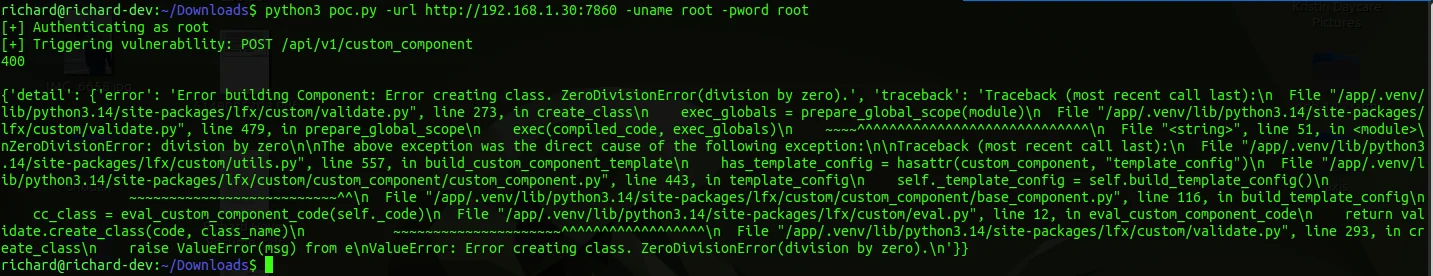 rmhowe425/poc-cve-2026-18729
إثبات مفهوم لاستغلال CVE-2026-18729 في Langflow، يوضح تنفيذ التعليمات البرمجية عن بُعد عبر طلبات مصممة خصيصًا. يتضمن تعليمات الاستخدام ودليلًا على…