
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 luel-4013/misfortune-cookie
مجموعة أدوات إثبات مفهوم تفاعلية لثغرة CVE-2014-9222 (Misfortune Cookie) والاستغلالات ذات الصلة بأجهزة التوجيه، وتتضمن وحدات للكشف وتجاوز المصادقة…
 stapat1245/cve-2026-39987-poc
إثبات مفهوم لاستغلال CVE-2026-39987، وهو ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) قبل المصادقة في نقطة نهاية WebSocket الخاصة بـ /terminal/ws في…
 0xterror/cve-2026-81780-hash-form
استغلال لثغرة CVE-2026-81780: رفع ملفات غير مصادق عليه في إضافة WordPress Hash Form يؤدي إلى تنفيذ تعليمات برمجية عن بُعد عبر حمولات PHP مصممة خصيصًا.
 0xterror/cve-2026-82329-jfrog-artifactory-
إثبات المفهوم (PoC) لثغرة CVE-2026-82329، وهي تجاوز للمصادقة في JFrog Artifactory. يوضح تزوير رموز JWT للحصول على وصول كمسؤول وإنشاء مستخدم باب خلفي…
 horkimhab/cve-2026-86218
إثبات المفهوم لـ CVE-2026-86218، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد قبل المصادقة في N-central، مخصصة لاختبار الأمان المصرح به والبحث التعليمي في…
 vsvalinx/cve-2025-5548
مستودع تعليمي يوثّق دورة الاستغلال الكاملة لثغرة تجاوز سعة المخزن المؤقت في FreeFloat FTP Server 1.0، بما في ذلك الفازينغ (fuzzing)، والتحكم في EIP،…
 lyn4r/cve-2026-71981
إثبات مفهوم لاستغلال CVE-2026-71981، وهو ثغرة إلغاء تسلسل غير آمنة تؤدي إلى تنفيذ أوامر عن بُعد (RCE) في Cypht. ينفّذ الأوامر ويطبع المخرجات عبر…
 0x00phantom-hat/cve-2026-11991-exploit
استغلال آلي لثغرة CVE-2026-11991، وهي تجاوز للتفويض في إضافة FlowForms الخاصة بووردبريس تتيح لمستخدمي Contributor+ نشر أي نموذج مسودة عبر طلبات REST…
 bhanunamikaze/bluegate-cve-2020-0609
BlueGate Exploit validator - مدقق بوابة RD للتحقق من CVE-2020-0609 وCVE-2020-0610 (BlueGate) باستخدام OpenSSL DTLS عبر UDP/3391.
 moksh-nfsu/cve-2026-36392
إثبات مفهوم لثغرة XSS مخزنة في حقل عنوان العنصر في RISE CRM (CVE-2026-36392)، مع توضيح لاختطاف الجلسة والاستيلاء على الحساب مع إرشادات المعالجة.
 romain-deperne/cve-2026-77262
إثبات مفهوم لاستغلال قراءة ملفات عشوائية في mcp-atlassian عبر اجتياز المسار في confluence_upload_attachment، مع سكربتات تحليل وإعادة إنتاج.
 mycode83/godirb
أداة تخمين سريعة وسهلة الاستخدام لأدلة المواقع، مكتوبة بلغة Go.
 tyeurada/edrevasionworkshop
مواد ورشة عمل بعنوان “تطوير البرمجيات الخبيثة خطوة بخطوة: التهرب من EDR من اللوادر إلى النواة” قُدِّمت في DEF CON 34 وBSidesLV 2026. تغطي تطوير…
 blackhatexploitation/exploit-mikrotik-2026
# استغلال تجاوز المصادقة SSH في MikroTik RouterOS CVE-2026-67276
 horkimhab/cve-2026-67276
إثبات مفهوم تعليمي لثغرة CVE-2026-67276، يستهدف نقاط الضعف في MikroTik RouterOS. يتضمن نصوص الإعداد والمراجع لأغراض البحث والاختبار الأمني المصرح به…
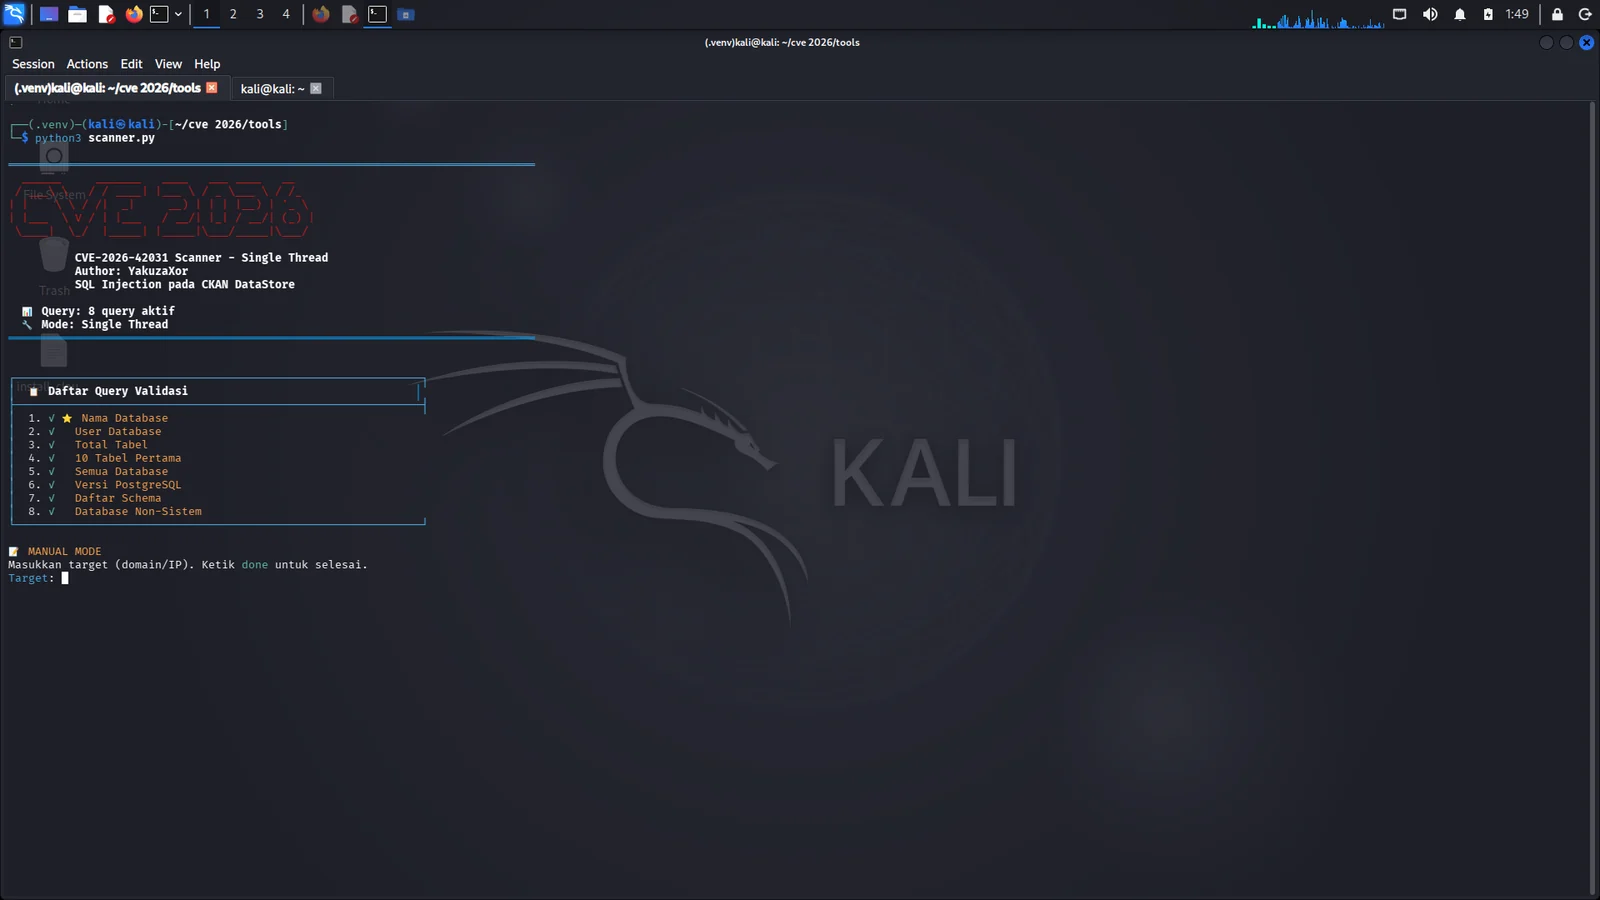 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
ماسح حقن SQL آلي لـ CKAN DataStore، يكتشف ويتحقق من CVE-2026-42031 مع فحص متعدد الأهداف، وتفريغ البيانات، وإنشاء التقارير.
 hkenzokimura/cve-2021-1675
إثبات مفهوم تعليمي لثغرة PrintNightmare (CVE-2021-1675/34527) مع حمولة محاكاة غير وظيفية، وتحليل تدفق الهجوم، وربط MITRE، وإرشادات الكشف، وخطوات…
 hkenzokimura/cve-2025-31324
إثبات مفهوم لاستغلال CVE-2025-31324، وهو رفع ملفات غير مصادق عليه في SAP NetWeaver Visual Composer، مع إرشادات الكشف، وربط MITRE، وخطوات المعالجة.








