
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 xrzmodz444/cve-2026-41940-poc-linux
إثبات مفهوم لاستغلال CVE-2026-41940، وهو تجاوز للمصادقة في cPanel/WHM. يدعم الحمولات المخصصة وتسجيل السجلات المفصّل، متوافق مع Linux وTermux…
 luiskrnr/htb_helix_cve-2023-34468
كتابة تحليلية لجهاز Hackthebox Helix، detailing استغلال CVE-2023-34468 وخطوات اختبار الاختراق.
 abraxas/cve-2026-11387-woocommerce-sms-otp
# إضافة SMS & OTP لـ WooCommerce، إشعارات الطلبات واسترداد سلة التسوق المتروكة لـ WordPress؛ تنبيه SMS <3.9.6؛ تصعيد امتيازات غير مصادق عليه (إعادة…
 skyejacobson/cyberhawkslab-telnetcve
كتابة/نتيجة لـ CVE-2026-24061 داخل مختبر Cyberhawks
 4rt-net/mikrotrick_poc
أداة اختبار لاستغلال Mikrotrick (CVE-2026-67276)
 4ybrick/cve-2026-79303
إثبات المفهوم لـ CVE-2026-79303، وهي ثغرة حقن SQL أعمى منطقي حرجة في Kaiten تؤثر على معاملات order_by و order_direction، مع خطوات إعادة الإنتاج…
 horkimhab/cve-2026-67401
مستودع تعليمي لتعلّم والبحث في ثغرة CVE-2026-67401 في بيئات خاضعة للتحكم، مع تعليمات الإعداد وروابط لمجموعات PoC ذات الصلة لأغراض البحث الأمني…
 teamn4c/sg-2026-0021
إثبات مفهوم لاستغلال CVE-2026-34159، يوضح الثغرة الأمنية ويوفر كود الاستغلال لاختبار الأمان والبحث.
 axedos/cve-2026-67401
إثبات مفهوم بلغة بايثون لثغرة CVE-2026-67401، وهي حقن SQL مُصادق عليه في cPanel EmailTrack يسمح بكتابة ملفات عشوائية بصلاحيات الجذر عبر SQLite ATTACH…
 batj44/cve-2024-44625-gogs-rce-0.13.0
استغلال لثغرة CVE-2024-44625 في Gogs 0.13.0، يحقق تنفيذًا عن بُعد للكود عبر تتبّع الروابط الرمزية لإنشاء خطاف git، مع وضعي قشرة عكسية وقشرة مرتبطة.
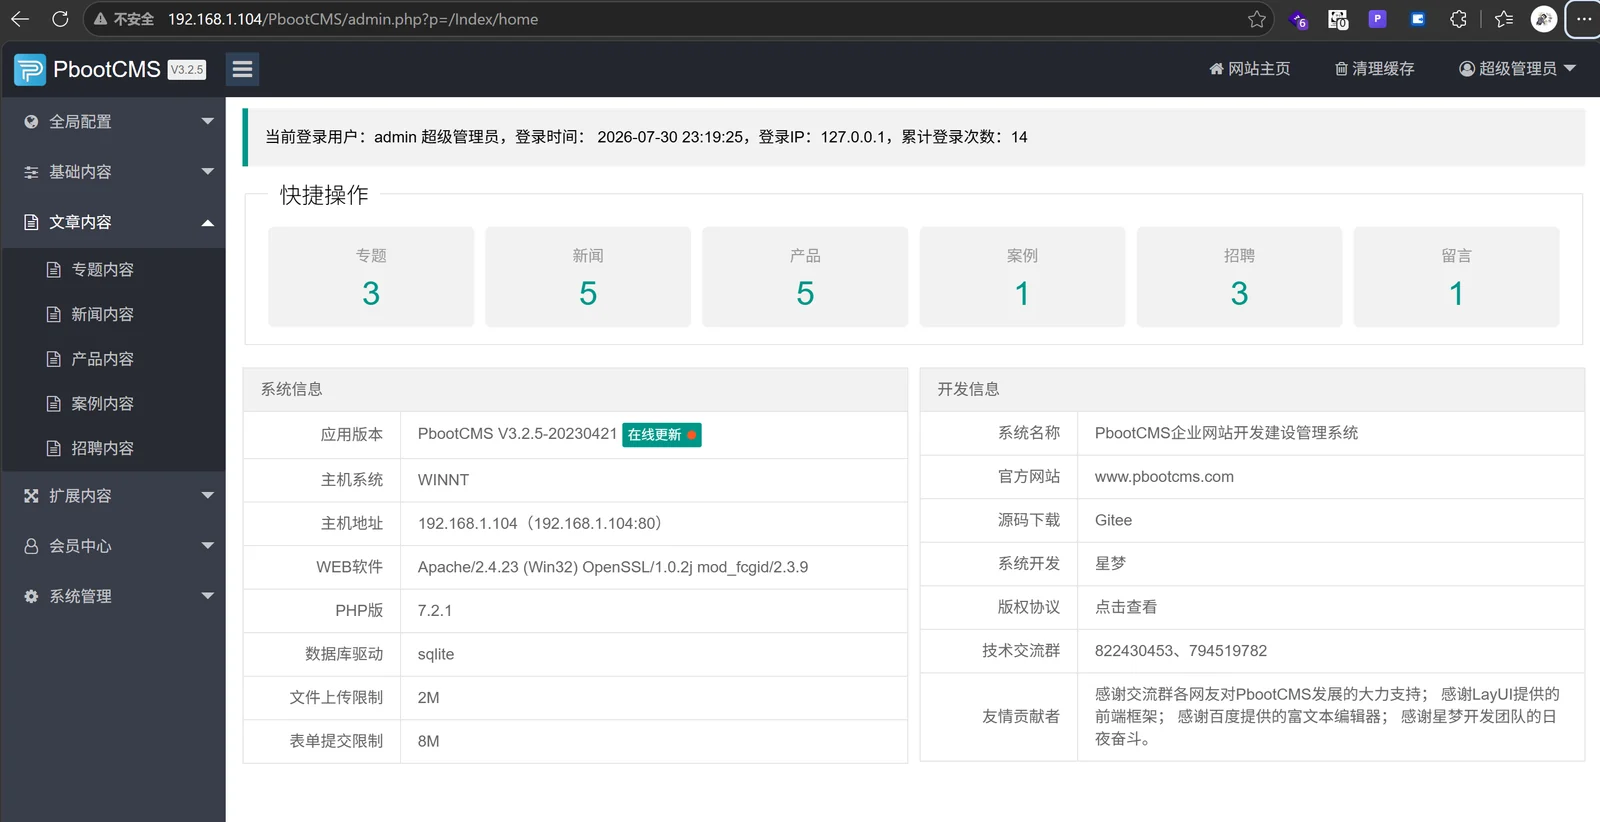 jhli07/cve-2026-79387-pbootcms-sql-injection
إثبات المفهوم لـ CVE-2026-79387، حقن SQL مُصادق عليه في إدارة مستخدمي PbootCMS يسمح بتحديثات حقول عشوائية والاستيلاء على الحسابات.
 rubbxalc/cve-2021-32675
استغلال رفض الخدمة الوظيفي لثغرة CVE-2021-32675 في Redis، يعتمد على رؤوس سلاسل ضخمة الحجم لتحفيز استنزاف الذاكرة. يتضمن تعليمات الاستخدام وبيئة…
 zoly-zoly/cve-2025-3248
تحليل تعليمي واستغلال إثبات المفهوم لـ CVE-2025-3248، وهي ثغرة حرجة لحقن الأكواد دون مصادقة في Langflow، بما في ذلك إرشادات التخفيف.
 hackerking24/cve-2026-30225-olivetin-rce
إثبات مفهوم لاستغلال ثغرة تنفيذ الأوامر عن بُعد غير المصادق عليها في OliveTin (CVE-2026-30225) عبر الإعدادات الافتراضية غير الآمنة للضيوف وأنواع…
 r3vpwnx/cve-2025-55182
استغلال مستقل لثغرة CVE-2025-55182 يحقق تنفيذًا عن بُعد للكود دون مصادقة في Next.js App Router عبر إلغاء تسلسل React Server Components Flight، مع…
 r3vpwnx/cve-2025-8110
إثبات مفهوم لاستغلال CVE-2025-8110 في Gogs <=0.13.x، مما يتيح تجاوز الروابط الرمزية للمصادق عليهم للكتابة التعسفية في الملفات كمستخدم عملية Gogs، مما…
 r3vpwnx/cve-2025-58434
سلسلة استغلال لـ Flowise 3.0.5: استيلاء غير مصادق عليه على الحساب عبر كشف رمز إعادة تعيين كلمة المرور (CVE-2025-58434) مقترنًا بتقييم JavaScript…
 starscow/cve-2024-38077-poc
# كود إثبات المفهوم لاستغلال CVE-2024-38077، ثغرة تنفيذ التعليمات البرمجية عن بُعد في خدمة ترخيص سطح المكتب البعيد في ويندوز. نسخة احتياطية، وليست…








