
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 qucklecrabik/cve-2026-23921
إثبات مفهوم للاستغلال لـ CVE-2026-23921، وهو حقن SQL أعمى قائم على الوقت في Zabbix API عبر المعامل sortfield، مما يتيح استخراج البيانات من خلفيات…
 vulpecuna/cve-2026-87902
أداة PoC بلغة Python للثغرة CVE-2026-87902، وهي ثغرة RCE عبر اجتياز المسار في WordPress بدون مصادقة من خلال get_page_template()، مع تحديد الإصدار…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 sarthak4126/web-app-pentesting
مختبر اختبار اختراق تطبيقات الويب — تطبيق Flask قابل للاستغلال، وماسح ضوئي آلي، وتقرير اختبار اختراق احترافي. يغطي OWASP Top 10، وSQLi، وXSS، وحقن…
 jephthai/evilvm
مترجم قائم على Forth يُنشر كـ shellcode مستقل عن الموضع لمعمارية x86_64، ويوفر وكيل تنفيذ تعليمات برمجية عن بُعد مع REPL تفاعلي عبر TCP وHTTP وICMP…
 faizanali8232/cve-exploit-research-development
أداة Python احترافية مصممة لاختبار الاختراق التعليمي، توضح ثغرات SSH (CVE-2008-0166 / CVE-2008-1657) مع وصول تفاعلي إلى الصدفة، وتسجيل الأوامر،…
 danreis20/pentest-lab-metasploitable2
مختبر اختبار اختراق في شبكة معزولة: الاستكشاف باستخدام nmap/nikto والاستغلال اليدوي لـ Metasploitable2 (backdoor vsFTPd CVE-2011-2523، bindshell) مع…
 i3it/cve-2026-18322
تحليل السبب الجذري، ومدقق إصدار سلبي، وإثبات مفهوم مختبري لـ CVE-2026-18322، وهو تصعيد صلاحيات دون مصادقة في إضافة Smart Popup by Supsystic لـ…
 abraxas/cve-2026-87902
Proof-of-concept and disclosure pack for CVE-2026-87902, an unauthenticated local file inclusion in WordPress Core via locate_template(), with a…
 babydessy/cve-2024-2876
إثبات مفهوم لـ CVE-2024-2876، وهو حقن SQL غير مُصادَق عليه في إضافة Email Subscribers لـ WordPress، مع استعلامات dork وطلب استغلال فعّال.
 sangsenimanwartefak/cve-2026-5118
أداة كشف لـ CVE-2026-5118، وهي تصعيد صلاحيات غير مُصادَق عليه في Divi Form Builder <= 5.1.2، تُحدِّد عمليات تثبيت WordPress المتأثرة وإصدارات الإضافة.
 blackarch/blackarch
توزيعة مبنية على ArchLinux لمختبري الاختراق وباحثي الأمن.
 pentoo/pentoo-overlay
Gentoo overlay لأدوات الأمن بالإضافة إلى قلب Pentoo Livecd
 dkstar11q/cve-2024-29269
استغلال لـ CVE-2024-29269 يتيح تنفيذ أوامر نظام التشغيل دون مصادقة على راوترات TLR-2005KSH، مع استعلامات dork من ZoomEye وLeakix لاكتشاف الأهداف.
 jonastrikex/cve-2026-14856-tastyigniter
تحليل تقني وإثبات مفهوم لـ CVE-2026-14856، وهو XSS مخزّن في TastyIgniter v4.3.0 Media Manager يتسلسل مع CSRF لتحقيق الاستيلاء على حساب المسؤول.
 ressl/cve-2026-87902-poc
PoC لـ CVE-2026-87902 — اجتياز المسار بدون مصادقة في حل قوالب صفحات WordPress (تضمين PHP محلي، RCE شرطي) مع مختبر ثغرة مثبّت
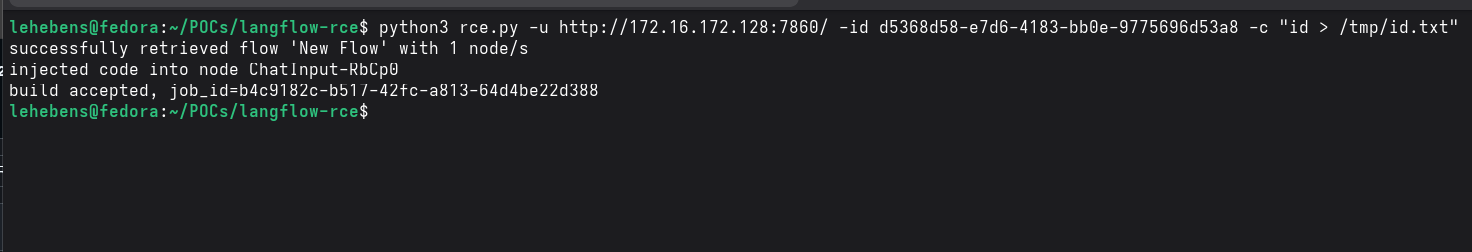 lukehebe/ibm-langflow-cve-2026-48519-poc
إثبات مفهوم استغلال لـ CVE-2026-48519، وهو تنفيذ أوامر عن بُعد (RCE) قبل المصادقة في IBM Langflow <= 1.9.1 عبر نقطة النهاية Shareable Playground…
 rushikesh-a-bhujbal/cve-2011-2523
تطوير الاستغلال من الصفر بلغة Python. بدون Metasploit. بدون أطر عمل. تنفيذ على مستوى المقابس الخام لثغرات CVE حقيقية ضد أهداف مختبرية مصرح بها.








