
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 nextco/wordpress-cve-2026-87902
إثبات مفهوم استغلال لـ CVE-2026-87902، وهو ثغرة تضمين ملفات محلية (LFI) غير مصادق عليها في نواة ووردبريس تؤدي إلى تنفيذ تعليمات برمجية عن بُعد (RCE)…
 yulisec/cve-2025-7771
سلسلة استغلال كاملة لـ CVE-2025-7771 في ThrottleStop.sys، تستغل IOCTLs غير المُتحقق منها للقراءة/الكتابة في الذاكرة الفيزيائية للتصعيد من مسؤول إلى…
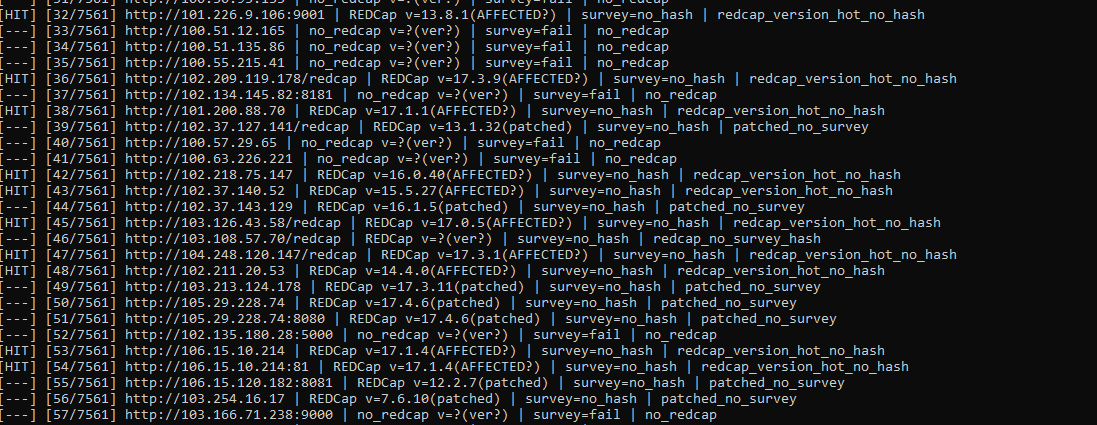 yulisec/cve-2026-90817
مدقق Python وخطاف استغلال قابل للتهيئة لـ CVE-2026-90817، وهو RCE عبر passthru الاستبيان واستيراد البيانات في REDCap. يبصم الإصدارات، ويتحقق من…
 mitsu-bis/security-portfolio
محفظة أمنية من نتائج الإفصاح المسؤول الأصلية، وكتابات CTF والمختبرات، وملاحظات المنهجية، وأدوات اختبار الاختراق المصممة خصيصًا والتي تغطي الويب،…
 whoami-012/cve-2026-96515
تقرير تقني وإثبات مفهوم مصادق عليه للـ reverse-shell لـ CVE-2026-96515، وهو ثغرة تنفيذ أوامر بصلاحيات root في معالج الاستيراد التشخيصي BOA لموجّه…
 hassham1/cve-2026-87902
WordPress Core <= 7.1.1 ثغرة تضمين ملفات محلية (LFI) غير مصادق عليها تؤدي إلى تنفيذ أوامر عن بُعد (RCE) - مختبر تحقق، إثبات مفهوم، قالب nuclei…
 digiprosec/microtrick
Python PoC مكتفٍ ذاتيًا يستغل سلسلة MikroTrick SSH (CVE-2026-86060، CVE-2026-67279) للحصول على وصول كامل غير مصادق عليه كمسؤول على أجهزة MikroTik…
 jlvsjp/weblogic_cve-2020-14645
إثبات مفهوم Java لـ WebLogic CVE-2020-14645 استغلال إلغاء تسلسل Coherence عن بُعد. يستضيف فئة خبيثة عبر LDAP ويُفعّل تنفيذ التعليمات البرمجية عن بُعد…
 super-meuw/cve-2026-86218
استغلال إثبات مفهوم بلغة Python 3 للثغرة CVE-2026-86218، وهي تنفيذ تعليمات برمجية عن بُعد (RCE) قبل المصادقة في N-able N-central عبر حالة تسابق (race…
 ynsmroztas/wpsniper
كاشف CVE-2026-87902. فئة LFI في get_page_template الخاص بـ WordPress. للكشف فقط. مختبر مصرّح به.
 zer0dayf/cve-2026-87902
سكربت Python لإثبات المفهوم (PoC) للثغرة CVE-2026-87902 يقوم بإجراء فحوصات أساسية ضد عنوان URL لموقع WordPress مستهدف مع خيارات قابلة للتكوين للصفحة…
 t0xodile-swig/http3-adapter
إضافة Burp Suite تعترض الطلبات وترسلها عبر HTTP/3، مع تحويل الاستجابات مرة أخرى إلى Burp، مع دعم الطلبات المعالجة (kettled requests) وفحوصات قدرات…
 w4r10ck423/envvisualizer
تحليل وتصوّر `/proc/self/environ` على أنظمة Linux المخترقة — يصنّف متغيرات البيئة حسب حزمة التقنيات (AWS، Django، Rails، NodeJS، MySQL، K8s، Docker،…
 dinosn/cve-2026-87902-wordpress-lfi-lab
مختبر إعادة إنتاج + ماسح قائمة عناوين URL + إثبات مفهوم لـ CVE-2026-87902 / GHSA-7hp8-65ch-5whp — ثغرة LFI غير مصادق عليها في WordPress…
 donofly/cve-2025-22457-vulnserver-lab
مختبر عملي لإعادة إنتاج CVE-2025-22457: يقوم بإعداد حاويات Docker للمهاجم/الضحية، ويجد عناوين المكدس باستخدام GDB، وينفذ استغلال reverse shell عبر…
 shlln/cve-2026-90847
إثبات مفهوم لـ CVE-2026-90847، وهو تنفيذ أوامر عن بُعد (RCE) بعد المصادقة في iux_set.cgi عبر رفع ملف tar ضار بصيغة .cfg يكتب الأوامر في crontab…
 kevincrrl/evillimiter-ng
EvilLimiter الجيل التالي: مراقبة وتحليل وتحديد النطاق الترددي
 onyks-os/transparenttorproxy
A Linux CLI utility that transparently routes all system traffic through the Tor network using nftables. It enables rapid IP rotation and easy…








