
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
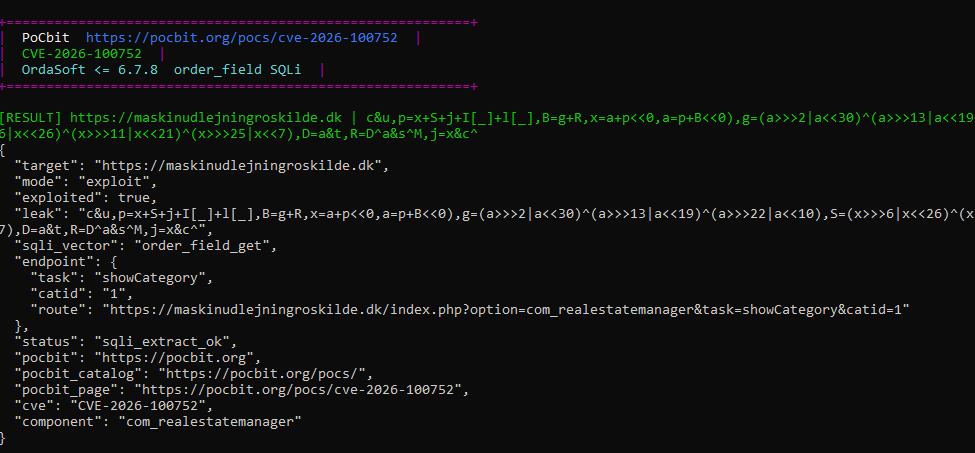
 murrez/cve-2026-100752
أداة PoC بلغة Python 3 واستغلال جماعي لـ CVE-2026-100752، وهو حقن SQL غير مُصادَق عليه في OrdaSoft Joomla Real Estate Manager <=6.7.8 عبر معامل…
 murrez/cve-2026-100740
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-100740، وهي كتابة خارج الحدود في حقل L2TP Host Name AVP ضمن tunnel_set_params في جهاز D-Link DIR-895L…
 murrez/cve-2026-100721
Python PoC لـ CVE-2026-100721: يكتشف ويستغل تجاوز قائمة السماح الخارجية في NodeVM الخاص بـ vm2 <3.12.2، مما يحقق الهروب من الـ sandbox وتنفيذ أوامر…
 canhieu/cve-2026-100671-poc
أداة تحقق محلية فقط لإثبات المفهوم لـ CVE-2026-100671، تعيد إنتاج كشف ملف تعريف ارتباط الجلسة في ذاكرة التخزين المؤقت لصفحات Grav Twig وإعادة تشغيله…
 wvllxe/cve-2026-100520-laranode-path-traversal
اجتياز المسار -> تنفيذ التعليمات البرمجية عن بُعد في Laranode < 1.2.1 (CWE-22). إثبات المفهوم + تقرير استشاري.
 nu11secur1ty/cisco
مجموعة أدوات تدقيق أمني لأجهزة شبكات Cisco، تركز على مراجعة التكوين، اكتشاف الثغرات، واختبار الاختراق للبنية التحتية للشبكات المؤسسية.
 flex36ty/ps5-pihost
خادم ويب لاستغلال PS5 على Raspberry Pi يعمل بالطاقة من منفذ USB الخاص بـ PS5
 anoxhunterdump-ctrl/cve-2026-14378-devkit-pro-auth-bypass
تحليل دفاعي، تفصيل التصحيح، وماسح كشف لـ CVE-2026-14378 (إضافة WordPress DevKit Pro <= 2.3.0).
 murrez/cve-2026-14378
ماسح PoC بلغة Python ومساعد استغلال لـ CVE-2026-14378، وهو استيلاء غير مصادق عليه على جلسة المسؤول في إضافة DevKit Pro لـ WordPress عبر ملف تعريف…
 langz337/cve-2026-14281
ماسح ضخم واستغلال لهدف واحد لـ CVE-2026-14281، وهو تصعيد صلاحيات غير مُصادَق عليه في إضافة WordPress Automation Web Platform عبر تسجيل REST.
 be-keb/cve-2026-12227
إثبات مفهوم وتحليل تقني لـ CVE-2026-12227، وهو ثغرة تضمين ملفات محلية (LFI) بدون مصادقة في إضافة WordPress Visual Composer (<=45.16.0) تتيح تضمين…
 pwnvader/cve-2026-17089-poc-pwnvader
Shell PoC لـ CVE-2026-17089، وهو XSS منعكس غير مُصادَق عليه في إضافة WordPress Events Manager (<= 7.4.0.1)؛ يقوم ببصمة الإضافة واختبار انعكاس…
 hakaioffsec/cve-2026-16764
استغلال Python لـ CVE-2026-16764، وهو تصعيد صلاحيات في OWASP DefectDojo حيث يسمح تجاوز REST API الخاص بـ is_staff لمستخدم منخفض الصلاحيات بالحصول على…
 yym8538/cve-2026-16723
إثبات مفهوم للاستغلال الخاص بـ CVE-2026-16723، وهو ثغرة تنفيذ تعليمات برمجية عن بُعد في Fastjson 1.x عبر @JSONType، مع أداة لبناء ملف JAR للحمولة…
 fl0ydsec/cve-2026-15989
ماسح ضخم واستغلال لـ CVE-2026-15989، تصعيد الصلاحيات غير المصادق عليه في Super Forms <= 6.3.316 الذي ينشئ حسابات مسؤول عبر معامل role.
 antid00t/cve-2026-15989
ماسح PoC بلغة Python للثغرة CVE-2026-15989، يستغل حقن الأدوار غير المصادق عليه في WordPress Super Forms لإنشاء حسابات مسؤول والتحقق من الوصول.
 bishopfox/cve-2026-93616-check
مدقق حالة التصحيح الآمن غير المصادق عليه لـ Check Point CPM RCE CVE-2026-93616؛ يستكشف تسجيل الدخول SOAP الخاص بـ UpgradeSvcRemote على TCP 19009 دون…
 abraxas/cve-2026-15583
عميل إثبات مفهوم ومختبر Docker لإعادة إنتاج CVE-2026-15583، وهو ثغرة SSRF من نوع confused-deputy غير مصادَق عليها في Grafana MCP Server تسرّب رموز…








