
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 githubsecuritylab/seclab-taskflow-agent
إطار عمل متعدد الوكلاء مُفعّل بـ MCP لسير العمل الوكيلي المُدار بـ YAML التعريفي، يُستخدم لتدقيق الكود بمساعدة الذكاء الاصطناعي، وفرز الثغرات، والبحث…
 sleepingbag945/dddd
أداة جمع الأصول وفحص الثغرات على دفعات للفرق الحمراء. تسحب الأهداف من Hunter وFofa وQuake، وتنفذ البصمة، وتعداد النطاقات الفرعية، وفحوصات Nuclei v3…
 elnerd/get-netntlm
وحدة Powershell للحصول على تجزئة NetNTLMv2 للمستخدم الحالي
 onescripter/wmiexec
تنفيذ أوامر Windows عن بُعد والتقاط المخرجات باستخدام WMI وPowerShell فقط (دون الاتصال عن بُعد).
 xpn/randomtsscripts
مجموعة من نصوص RedTeam engagement تتضمن فحوصات بيانات الاعتماد الافتراضية Pre2K عبر TGS، وفك تشفير كلمات مرور LAPSv2، وفك تشفير بيانات اعتماد IIS App…
 p0dalirius/joomla-webshell-plugin
إضافة webshell وصدفة تفاعلية لاختبار اختراق موقع Joomla.
 bignerd95/chimay-red
POC عملي لاستغلال Mikrotik من تسريبات Vault 7 الخاصة بـ CIA
 saqibnet/blackbox-pentesting-infsecos
اختبار اختراق كامل من نوع الصندوق الأسود ضد SecOS:1 (VulnHub) — استغلال CSRF، ورفع الصلاحيات عبر CVE-2015-1328 (OverlayFS)، وما بعد الاستغلال
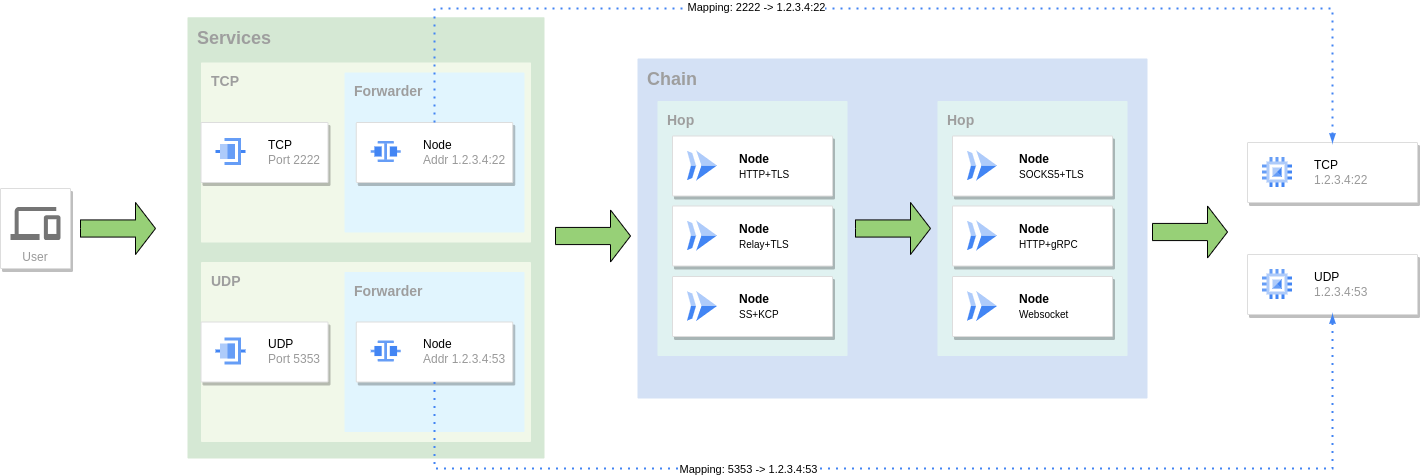 go-gost/gost
GO Simple Tunnel - نفق بسيط مكتوب بلغة golang
 rapid7/metasploit-payloads
مستودع موحّد لحِزم حمولات Metasploit Framework المختلفة
 cyber-courses/cyber-library
قاعدة معرفية بصيغة Markdown يديرها المجتمع وتغطي أسس الأمن السيبراني، والممارسات الهجومية والدفاعية، والحوكمة، واستخبارات التهديدات، وOSINT، والإرشاد…
 orangecertcc/security-research
يستضيف الاستشارات الأمنية الخاصة بـ Orange CERT مع رمز إثبات المفهوم المصاحب للثغرات الأمنية المُفصح عنها، مُنظَّمة حسب معرّف CVE.
 vulncheck-oss/external-c2-experiments
وحدة C2 خارجية بلغة Go لـ go-exploit تلتقط أصداف SSH العكسية، وتوفر مستمع خادم وعميل حمولة لدمج ملفات تعريف C2 المخصصة في الاستغلالات.
 j-baines/even-you-brutus
القاموس القوة الغاشمة لواجهة الويب Mikrotik RouterOS 6.x
 ajnik/joomla-bruteforce
سكربت Python يقوم بالتكسر بالقوة على بيانات اعتماد تسجيل دخول مسؤول Joomla باستخدام قوائم الكلمات، مع خيارات البروكسي والوضع المطوّل لاختبار الاختراق.
 si13nttt/cve-2025-24813
أداة Python لإثبات المفهوم تستغل ثغرة CVE-2025-24813 في Apache Tomcat عبر إرسال جزئي PUT وإلغاء التسلسل لتنفيذ التعليمات عن بُعد، مع كشف تلقائي…
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
أداة كشف بلغة Python تفحص خوادم Atlassian Jira وConfluence وBitbucket بحثًا عن ثغرة قراءة الملفات التعسفية CVE-2026-21589.
 abraxas/cve-2026-59358
مختبر إثبات مفهوم وعميل استغلال لـ CVE-2026-59358، يوضح إعادة استخدام Cloud Foundry UAA لرمز PKCE الخاص بالمستخدم كـ client_credentials Bearer لإصدار…








