
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 itsnee/follina-cve-2022-30190-poc
استغلال إثبات المفهوم لثغرة CVE-2022-30190 (Follina) ينشئ مستندات Word خبيثة مع استضافة الحمولة عن بُعد لتنفيذ calc.exe.
 vveakee/cve-2022-24990-poc
مجرد POC، وليس EXP
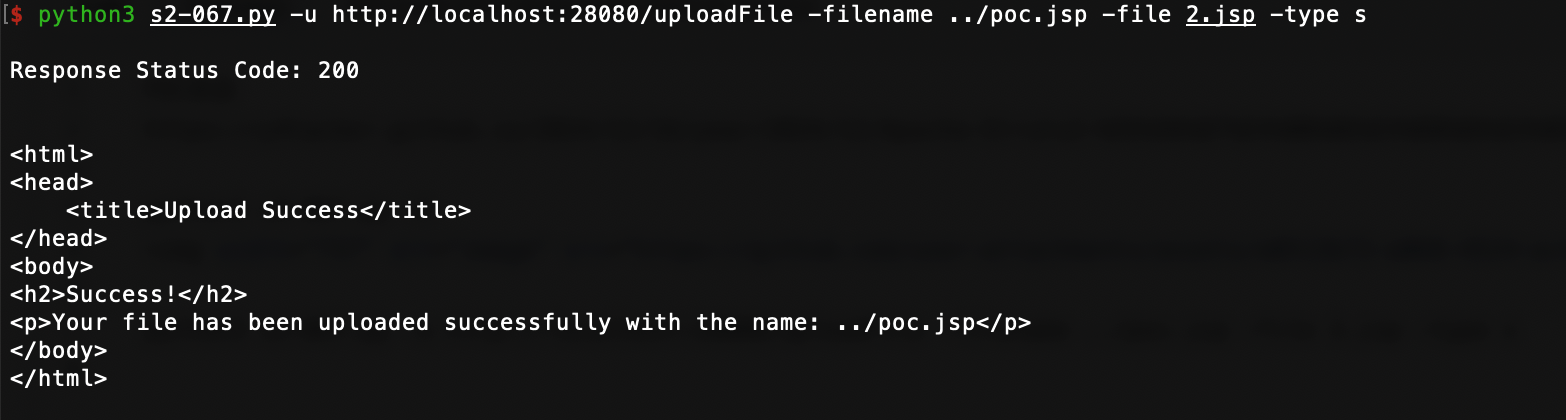 yangyanglo/cve-2024-53677
إثبات مفهوم لاستغلال CVE-2024-53677 (S2-067)، وهو تجاوز لمنطق رفع الملفات في Apache Struts2 يتيح تنفيذ الأكواد عن بُعد عبر معاملات اسم ملف مصمّمة…
 r4v3nbl4ck/apache-struts-2-cve-2017-5638-exploit-
تم إنشاء الثغرة بواسطة: R4v3nBl4ck end Pacman
 ianxtianxt/metinfo-6.1.2-sql-injection
Metinfo 6.1.2 سكربت حقن SQL
 h3x0v3rl0rd/cve-2015-1635-poc
استغلال إثبات المفهوم لـ CVE-2015-1635 (MS15-034)، يُظهر تنفيذ كود عن بُعد في HTTP.sys عبر طلبات HTTP مُعدة على أنظمة Windows المعرضة للخطر.
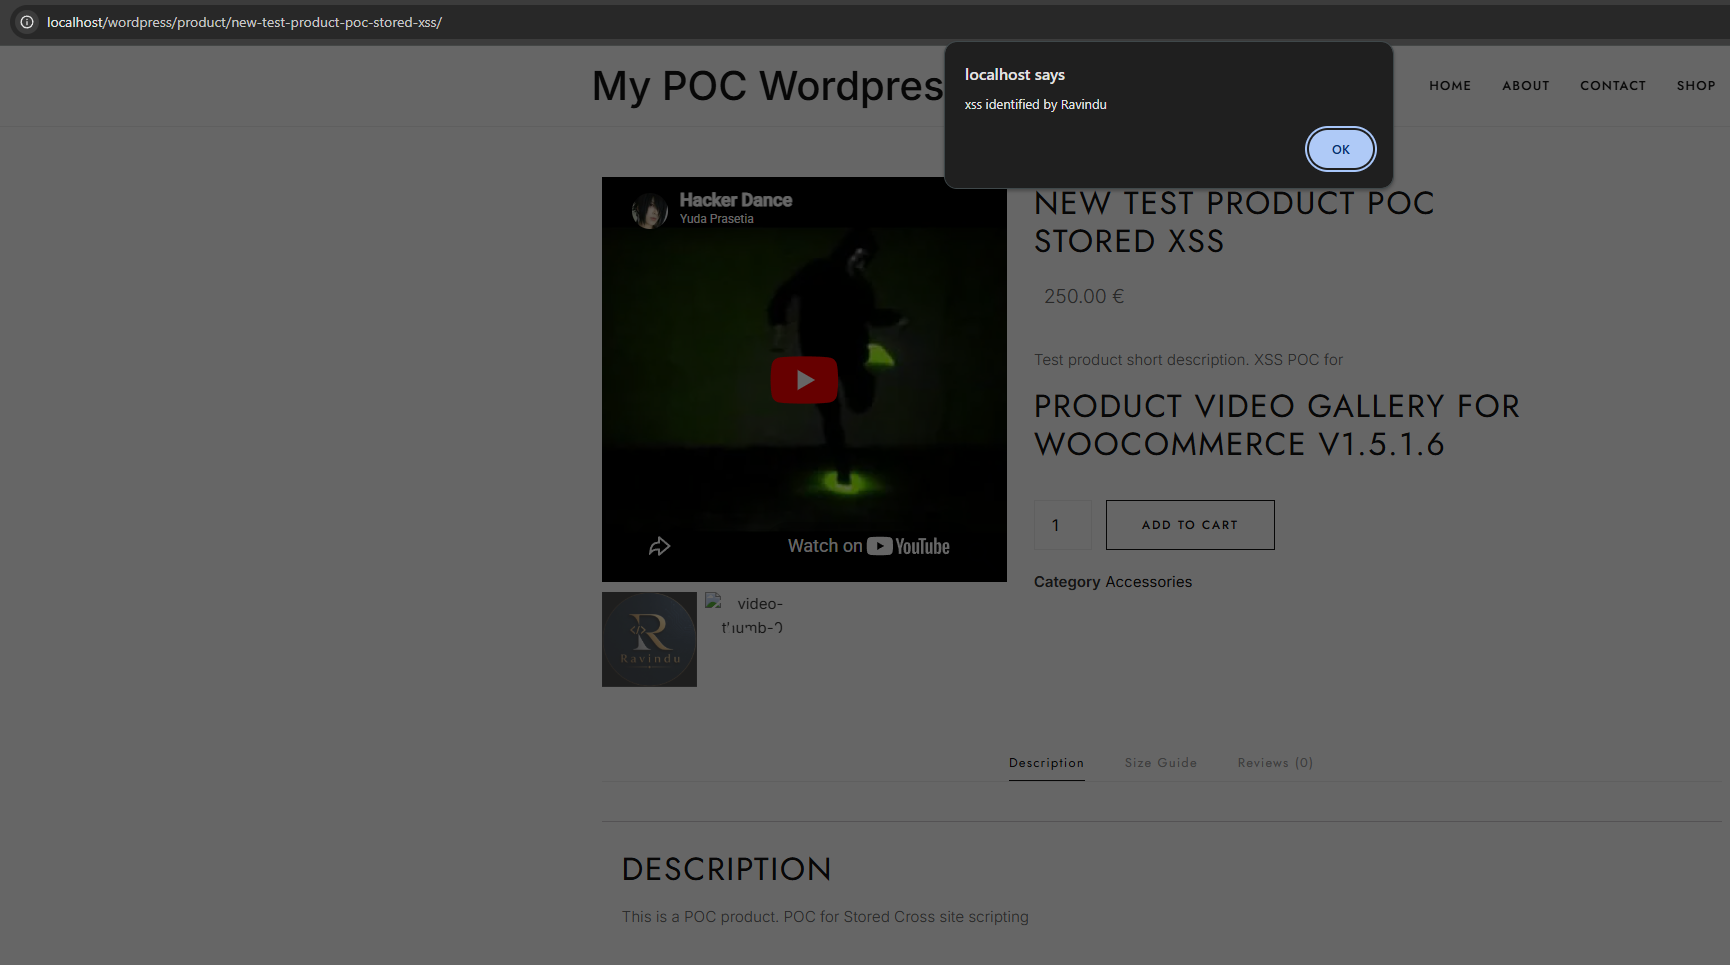 ravi-lk/cve-2026-10104-poc
معرض فيديو المنتج لـ WooCommerce <= 1.5.1.8 - Cross-Site Scripting مخزنة ومصدقة - إثبات المفهوم
 ludy-dev/vbulletin_routestring-rce
إثبات مفهوم (PoC) لاستغلال CVE-2019-16759 يتيح تنفيذ الأكواد عن بُعد على vBulletin 5.0.0–5.6.2 عبر طلب POST خبيث بسبب ثغرة في التحقق من صحة الإدخال.
 lonehand/oracle-weblogic-cve-2017-10271-master
استغلال لـ Oracle WebLogic CVE-2017-10271 (تجاوز wls-wsat RCE) مع نصوص PoC لتنفيذ الأوامر عن بُعد والحصول على cmd shell على الخوادم الضعيفة.
 mohwahyudi/poc-cve-2026-64638-
سلسلة استغلال (PoC) لثغرة XSS قبل المصادقة في WordPress تصل إلى تنفيذ أوامر عن بُعد (RCE) عبر DOM clobbering وREST JSONP/SOME ورفع الإضافات، مع…
 giangdurian/cve-2026-63030-cve-2026-60137
استغلال تنفيذ الأوامر عن بُعد (RCE) قبل المصادقة لووردبريس (CVE-2026-63030 + CVE-2026-60137) يربط بين التلاعب بالمسارات وحقن SQL للوصول الكامل إلى…
 flojboj/cve-2023-42793
TeamCity CVE-2023-42793 RCE (تنفيذ التعليمات البرمجية عن بُعد)
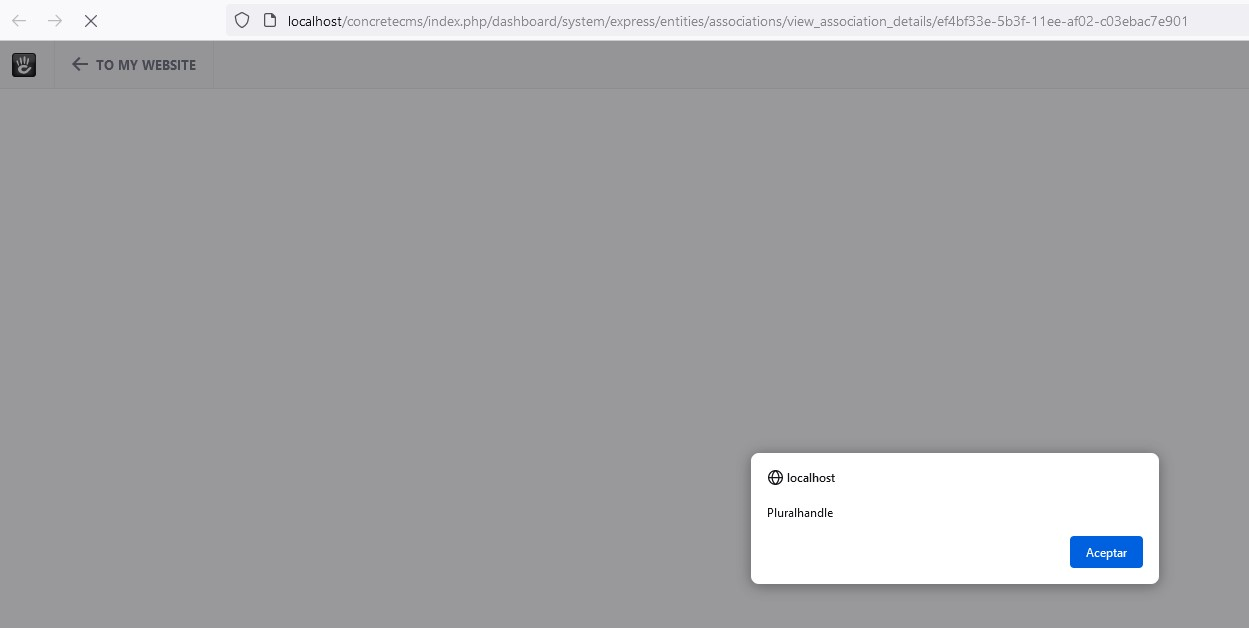 sromanhu/cve-2023-44765_concretecms-stored-xss---associations
ثغرة برمجة نصية عبر المواقع (Cross Site Scripting) في ConcreteCMS الإصدار v.9.2.1 تسمح لمهاجم محلي بتنفيذ كود تعسفي عبر سكربت معدّ خصيصًا يُمرَّر إلى…
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
قابلة للتكرار كمخطط متقدم لفرق الأرجواني في هجمات الحرمان الموزع للخدمة (DDoS)، مصممة لتناسب مشهد التهديدات. تدمج مجموعة هجومية من فرق النخبة…
 litndat/camera-dahua-research-l-h-ng-cve-2021-33044
DAHUA_AUTH-BYPASS-CVE-2021-33044
 kaisaryousuf/cve-2018-8208
استغلال لإثبات المفهوم لثغرة CVE-2018-8208، يوضح الثغرة وتأثيرها لأغراض اختبار الأمان والتوعية.
 gagaltotal/cve-2026-22557-path-traversal-ubiquti-unifi
CVE-2026-22557 اجتياز المسار Ubiquti UniFi Network Application
 d0n601/cve-2025-6220
Ultimate Addons for Contact Form 7 <= 3.5.12 - رفع ملفات تعسفي بعد المصادقة (مسؤول أو أعلى) عبر 'save_options'








