
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 infoslack/awesome-web-hacking
قائمة منسقة من موارد أمن تطبيقات الويب تشمل كتبًا وأدوات وأوراق غش ومختبرات ودورات تدريبية لتعلّم اختبار الاختراق وتقييم الثغرات الأمنية.
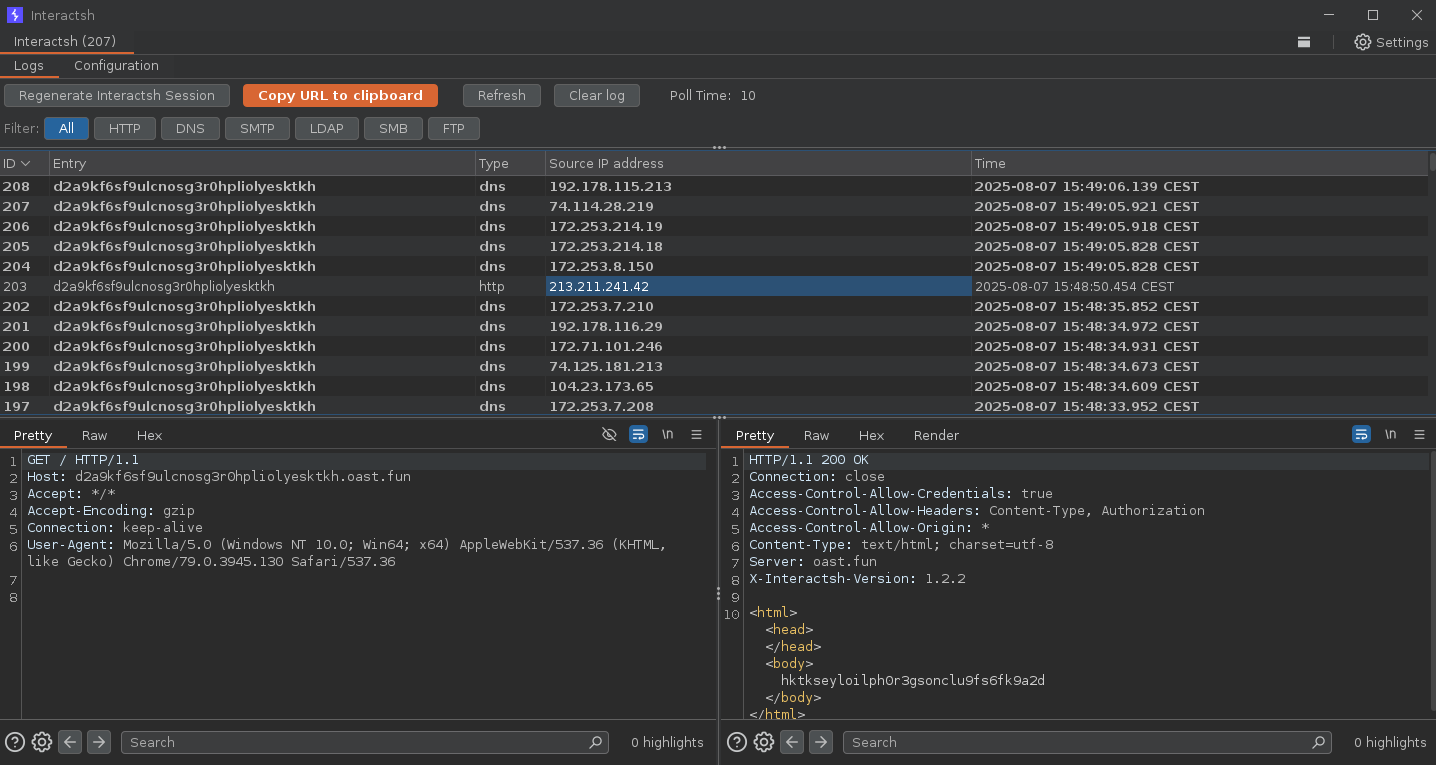 projectdiscovery/interactsh
خادم ومكتبة عميل لتجميع التفاعلات OOB
 owasp/threat-dragon
أداة نمذجة التهديدات مفتوحة المصدر من OWASP
 stealthcopter/deepce
تعداد Docker، تصعيد الصلاحيات والهروب من الحاويات (DEEPCE)
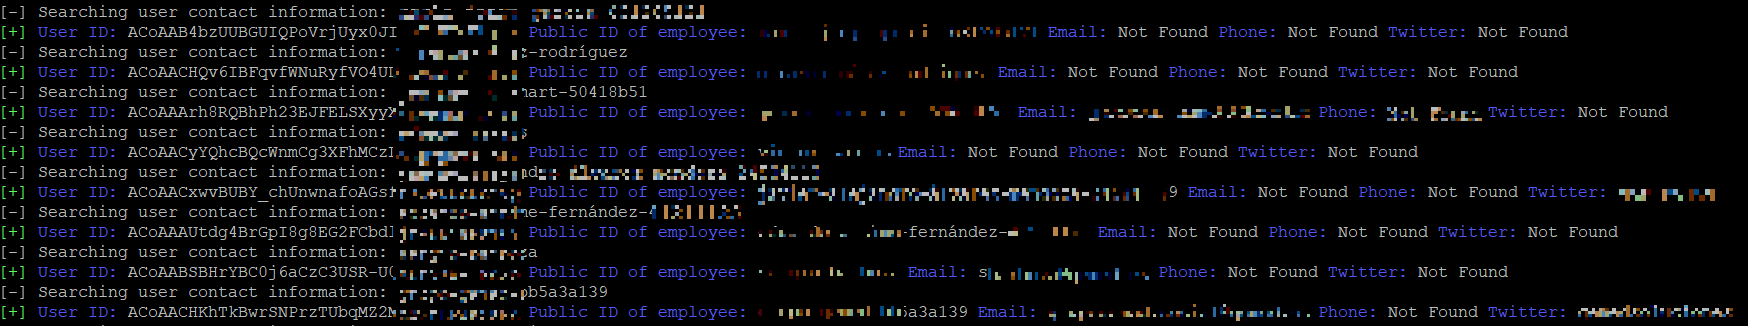 mrtuxx/socialpwned
SocialPwned هي أداة OSINT تتيح الحصول على رسائل البريد الإلكتروني، من هدف معيّن، المنشورة على الشبكات الاجتماعية مثل Instagram وLinkedin وTwitter…
 ly4k/spoolfool
استغلال لثغرة CVE-2022-21999 - ثغرة رفع الامتيازات في Windows Print Spooler (LPE)
 0n1con3/fluxer
FluxER - السكريبت bash الذي يقوم بتثبيت وتشغيل أداة Fluxion داخل Termux. أداة تدقيق أمن الشبكات اللاسلكية المستخدمة لإجراء تدقيق WPA/WPA2 وتدقيق MITM.
 berabuddies/redis-poc
RCE PoC لـ Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1
 lightbulb-framework/lightbulb-framework
أدوات لتدقيق WAFS
 s-h-3-l-l/katoolin3
احصل على أدوات Kali Linux المفضلة لديك على Debian/Ubuntu/Linux Mint
 aniqfakhrul/sharperner
مولد بسيط للملفات القابلة للتنفيذ مع شيلكود مشفر.
 tcstool/fireaway
أداة تدقيق وتجاوز جدار الحماية من الجيل التالي
 sobri3195/pegasus-neo
PEGASUS-NEO هو إطار اختبار اختراق شامل مصمم لمحترفي الأمن ومختبري الاختراق الأخلاقي. يجمع بين أدوات أمنية متعددة ووحدات مخصصة للاستطلاع والاستغلال…
 xnuvers007/cve-2023-21716
تعطل RTF POC Python 3.11 Windows 10
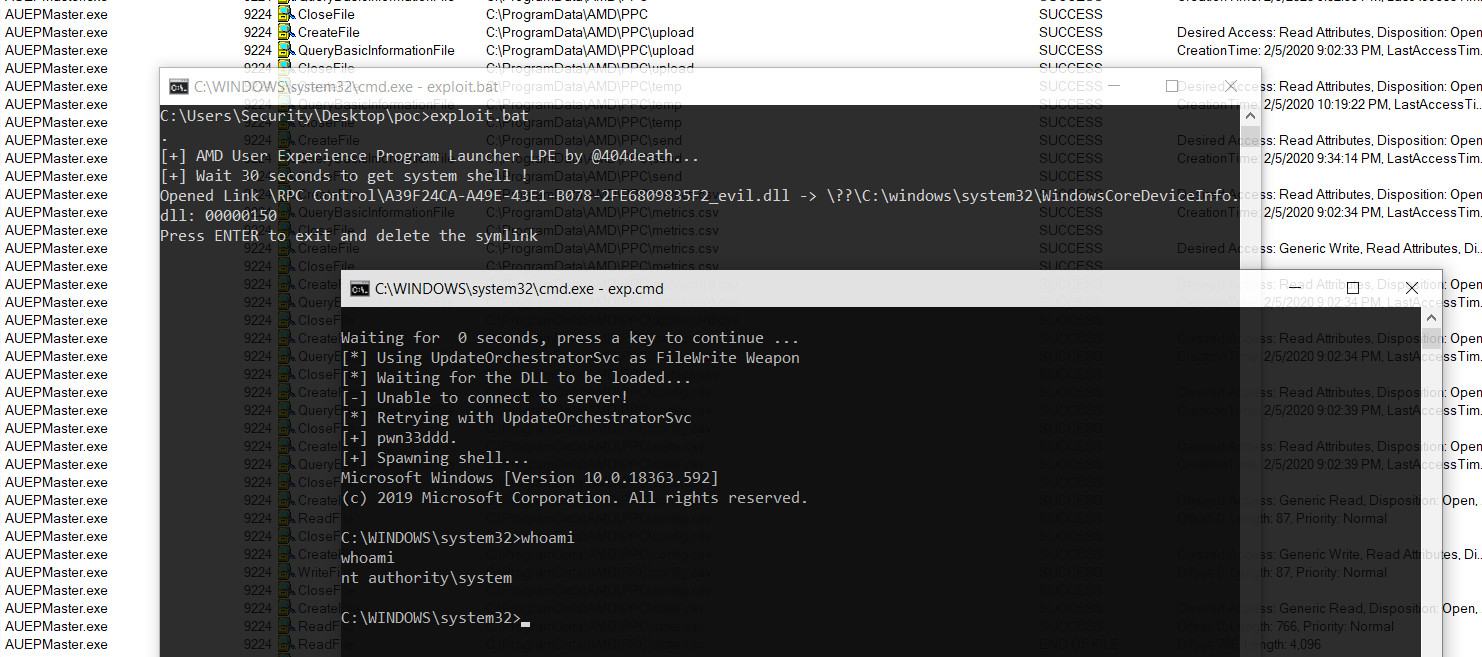 sailay1996/amd_eop_poc
CVE-2020-8950 مشغل برنامج تجربة المستخدم AMD من برنامج Radeon Software تصعيد الامتيازات (FileWrite eop)
 teycir/seekyou
استخبارات OSINT عن أي عنوان IP أو نطاق أو ASN
 ikow/wp2shell
wp2shell — ثغرة RCE قبل المصادقة في نواة ووردبريس (CVE-2026-63030 + CVE-2026-60137). مجموعة أدوات استغلال + تصحيح.
 huskyhacks/cve-2021-38817-remote-os-command-injection
ثغرة حقن أوامر نظام التشغيل عن بُعد في TastyIgniter v3.0.7 في حقل مسار Sendmail








