
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 jingmatrix/pixel-ksu-root
أبحاث CVE واستغلالات للمساعدة في الحصول على صلاحيات الجذر لأجهزة Pixel
 laramies/theharvester
البريد الإلكتروني والنطاقات الفرعية والأسماء Harvester - OSINT
 mahmoud-sadder/airstrike
AirStrike هو إطار عمل متقدم لتقييم أمن الشبكات اللاسلكية، صُمم لتبسيط وتعزيز اختبار اختراق شبكات Wi-Fi من خلال واجهة ويب متكاملة.
 david-alvarez-rosa/php-rce
استغلالات لـ CVE-2026-109618 / CVE-2026-109619 لتحقيق RCE على أهداف PHP
 wapiti-scanner/wapiti
ماسح ثغرات الويب مكتوب بلغة Python3
 0xmaximus/galaxy-bugbounty-checklist
نصائح ودروس حول صيد الثغرات (Bug Bounty) وكذلك اختبارات الاختراق.
 trimstray/the-book-of-secret-knowledge
مجموعة من القوائم الملهمة، والأدلة، وأوراق الغش، والمدونات، والاختراقات، والأوامر الفردية، وأدوات سطر الأوامر/الويب، والمزيد.
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux على أندرويد عبر Shizuku/ADB - تشغيل Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE و Chimera…
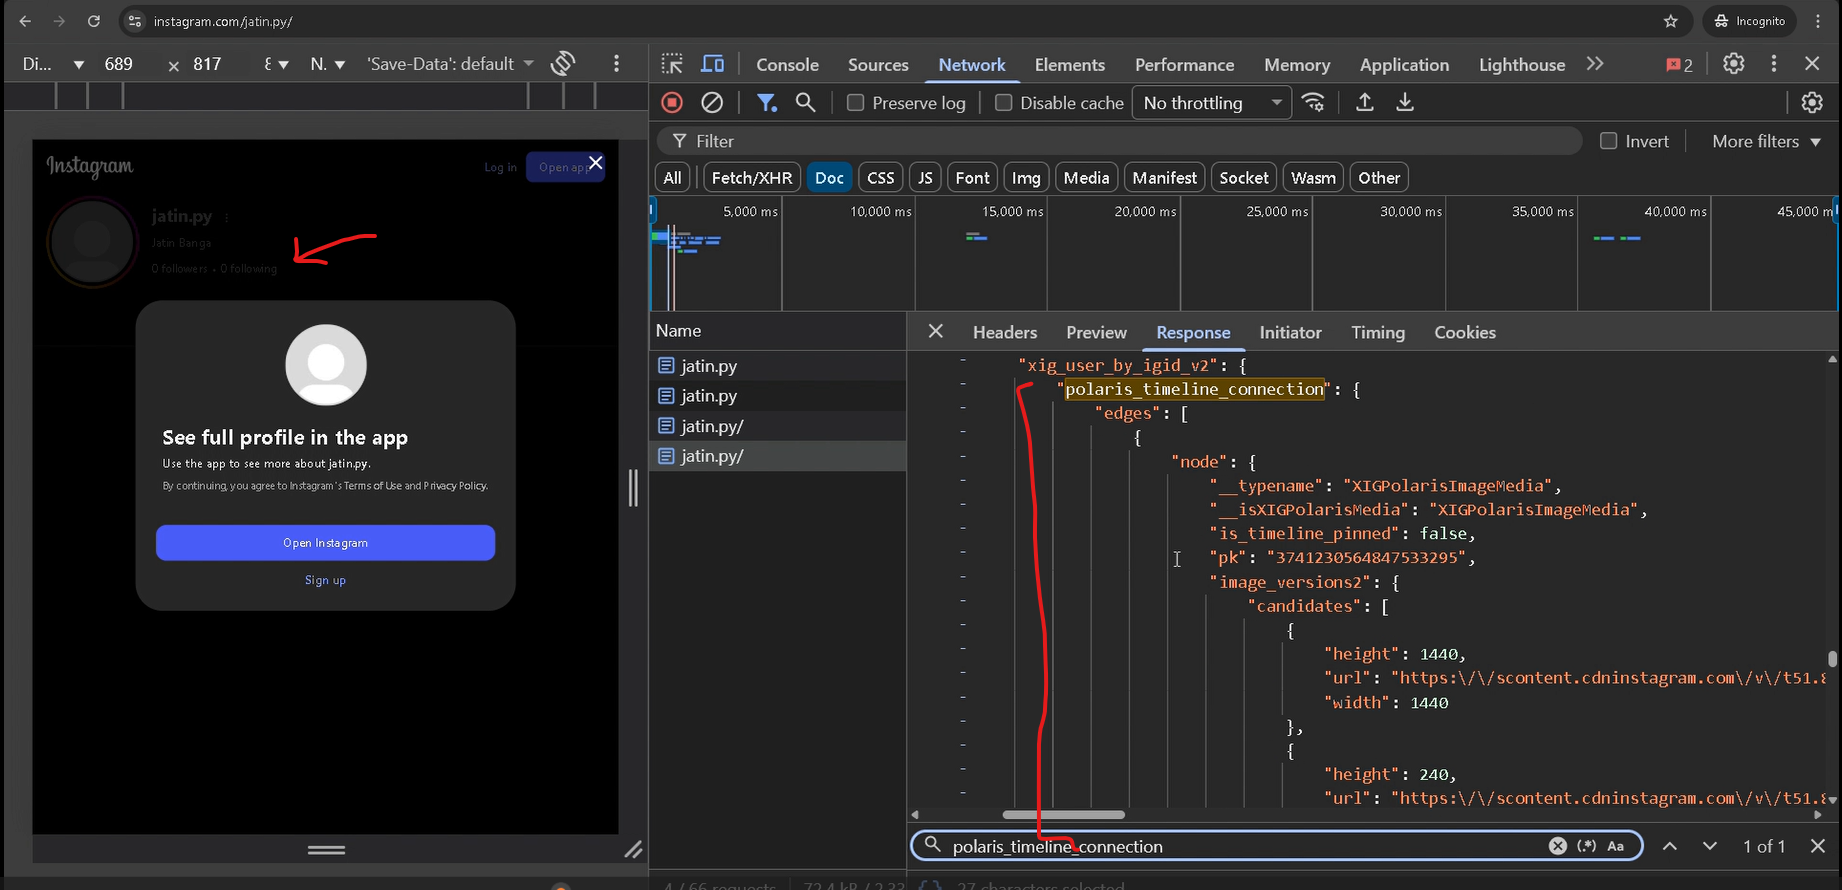 jatin-dot-py/instagram-private-bypass
يكشف هذا المستودع عن ثغرة تجاوز للتفويض من جانب الخادم في Instagram، والتي سمحت بوصول غير مصادَق إلى الخطوط الزمنية الخاصة؛ ويبدو من المرجح أن Meta…
 blackhatexploitation/exploit-mikrotik-2026
# استغلال تجاوز المصادقة SSH في MikroTik RouterOS CVE-2026-67276
 adamkadaban/ctfs
ورقة غش CTF + كتابات / ملفات لبعض مسابقات CTF الأمنية التي قمت بها
 ilias1988/hacking-cheatsheets
مجموعة شاملة من أوراق الغش والأدلة والأدوات الخاصة باختبار الاختراق.
 openwall/john
John the Ripper jumbo - أداة متقدمة لكسر كلمات المرور دون اتصال، تدعم مئات أنواع التجزئة والتشفير، وتعمل على العديد من أنظمة التشغيل، وحدات المعالجة…
 undeadsec/socialfish
أداة تصيد ديناميكية حديثة لتمارين الفريق الأحمر المصرح بها. تستنسخ صفحات تسجيل الدخول، وتلتقط بيانات الاعتماد وملفات تعريف الارتباط ورمزات التحقق…
 smicallef/spiderfoot
يؤتمت جمع وتحليل بيانات الاستخبارات مفتوحة المصدر (OSINT) لاستخبارات التهديدات، ورسم سطح الهجوم، والاستطلاع. يدمج أكثر من 200 وحدة للتحقيق في DNS…
 nu11secur1ty/kali-linux
إعداد Kali Linux المتقدم
 elbraino/awesome-blackhat-arsenal
مجموعة منتقاة من أدوات الأمن السيبراني المميزة في فعاليات Black Hat Arsenal.
 bee-san/ciphey
⚡ فك تشفير التشفير تلقائيًا دون معرفة المفتاح أو الشفرة، وفك الترميزات، وكسر التجزئات ⚡








