#1
 shinthink/cve-2026-58025
CVE-2026-58025 — ثغرة RCE عبر إلغاء التسلسل في MediaWiki من خلال استيراد إدخال السجل. الدالة LogEntryBase::extractParams() تُنفّذ unserialize() على…
 naxg/cve-2020-1472
سير عمل إعادة إنتاج CVE-2020-1472
 0xblackash/cve-2026-10520
CVE-2026-10520
 ewilded/cve-2023-38041-poc
Ivanti Pulse Secure Client Connect تصعيد الامتيازات المحلية CVE-2023-38041 إثبات المفهوم
 xqi1337/poc-cve-2026-0073
إثبات مفهوم بلغة Python للثغرة CVE-2026-0073، يستغل خللاً منطقياً في التحقق من شهادات خدمة ADB لتجاوز المصادقة المتبادلة عبر TLS في ADB اللاسلكي على…
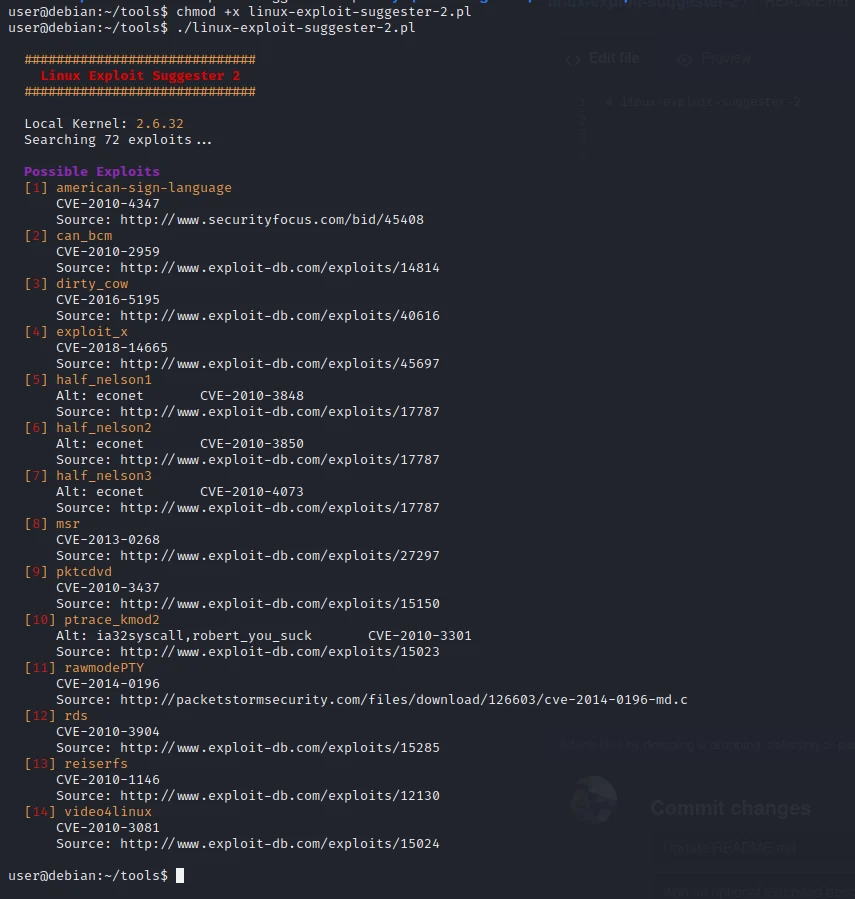 h3x0v3rl0rd/linux-exploit-suggester-2
أداة ما بعد الاستغلال تقوم بفحص إصدار النواة/نظام التشغيل والتكوين لاقتراح ثغرات تصعيد الامتيازات المحلية المناسبة.
 popclom/cve-2025-5548
دليل خطوة بخطوة لاستغلال ثغرة تجاوز سعة المخزن المؤقت (Buffer Overflow) في خادم FreeFloat FTP باستخدام الاختبار التخريبي بلغة بايثون (Fuzzing)، وأداة…
 mantanhacker/cve-2024-36401-mass
Geoserver RCE
 h3x0v3rl0rd/cve-2019-5736
أداة استغلال مبنية على لغة Go لثغرة CVE-2019-5736 (الهروب من حاوية Runc) مع حمولة قشرة عكسية قابلة للتخصيص، مصممة لاختبار الاختراق وعمليات الفريق…
 geraldoalcantara/cve-2023-49970
Customer Support System 1.0 - ثغرة حقن SQL في المعامل "subject" أثناء عملية "save_ticket"
 freeide/weblogic_cve-2019-2890
استغلال لثغرة CVE-2019-2890 يستهدف خادم Oracle WebLogic Server عبر حقن XXE وإلغاء التسلسل، مما يتيح تنفيذ الأكواد عن بُعد من خلال حمولات مصممة خصيصًا.
 daryllundy/cve-2025-53770
ماسح ثغرات قائم على الشبكة لاكتشاف الأنظمة المعرضة لـ CVE-2025-53770 (إلغاء التسلسل غير الآمن). يتضمن كاشفات PowerShell وPython مع تسجيل المخاطر…
 686f6c61/poc-aiowpm-cve-2026-19949
إثبات مفهوم قابل للتكرار قائم على Docker لثغرة CVE-2026-19949، وهي حقن SQL من الدرجة الثانية في All-in-One WP Migration <= 7.109 والتي تسرّب…
 ibonok/cve-2026-33439-poc
استغلال لثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) قبل المصادقة في OpenAM (CVE-2026-33439) باستخدام سلسلة أدوات إلغاء تسلسل Java لتنفيذ الأوامر…
 secwiki/linux-kernel-exploits
linux-kernel-exploits مجموعة ثغرات رفع الامتيازات لمنصة لينكس
 spiderlabs/responder
Responder هو أداة تسميم لبروتوكولات LLMNR وNBT-NS وMDNS، مع خادم مصادقة احتيالي مدمج يدعم HTTP/SMB/MSSQL/FTP/LDAP، ويدعم مصادقة NTLMv1/NTLMv2/LMv2،…
 caido/caido
وكيل ويب خفيف لاعتراض وفحص وتعديل حركة مرور HTTP لتدقيق تطبيقات الويب أثناء اختبار الاختراق وصيد المكافآت.