
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 sterrasec/ipa-medit
أداة تعديل الذاكرة لتطبيقات .ipa المعاد توقيعها تدعم تطبيقات iOS التي تعمل على iPhone و Apple Silicon Mac دون الحاجة إلى كسر الحماية.
 cwolff411/powerob
أداة إخفاء لبرامج باورشيل النصية بشكل فوري، مخصصة لمهام الفرق الحمراء. تم بناؤها بدافع الضرورة.
 luijait/gonet-scanner
ماسح شبكة بـ Golang مع اكتشاف ARP ومحلل خاص به
 zakipedio/bridgehead
وصول أصلي بلغة C++ إلى Active Directory عبر ADWS، بدون .NET، بدون WCF، بدون حزمة HTTP.
 k8gege/zimbraexploit
ثغرة في نظام البريد Zimbra XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 stahlz/jqshell
أداة استغلال آلية لـ CVE-2018-9206 (jQuery File Upload) مع مسح أحادي/متعدد الأهداف، ودعم وكيل Tor (Tor proxy)، وتسجيل المخرجات لاختبار الاختراق…
 mrschyte/socksmon
مراقبة أي حركة مرور TCP باستخدام وكيل اعتراض HTTP الذي تختاره
 0dteam/cve-2024-22024
تحقق من وجود ثغرة CVE-2024-22024 في Ivanti Connect Secure
 xmco/sdwan-cve-2021-1480
مواد إثبات المفهوم (PoC) لاستغلال الثغرة CVE-2021-1480 في Cico SD-WAN.
 ctn-qvo/cve-2026-0073-android-adbd-bypass-poc_zh_cn
CVE-2026-0073-Android-ADBD-bypass-POC汉化版
 tafamace/cve-2014-8110
استغلال لإثبات المفهوم لـ CVE-2014-8110، وهي ثغرة تنفيذ كود عن بعد في Apache Camel. يوضح استغلال الثغرة لأغراض الاختبار والتحقق الأمني.
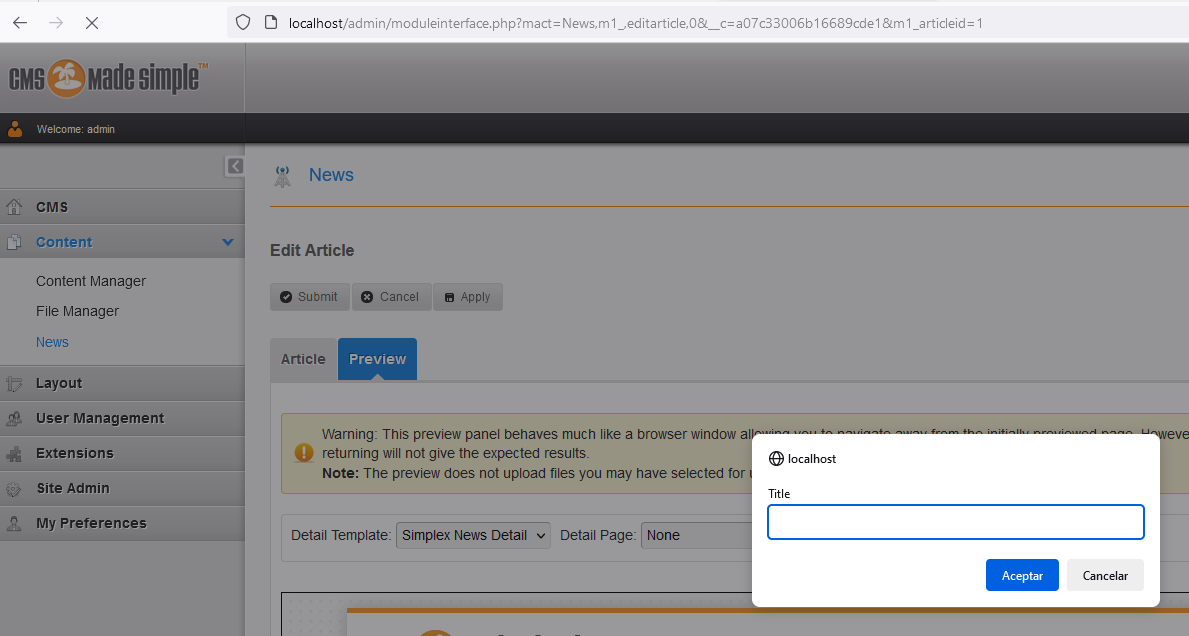 sromanhu/cve-2023-43358-cmsmadesimple-stored-xss---news
ثغرة برمجة نصية عبر المواقع في CMSmadesimple v.2.2.18 تسمح لمهاجم محلي بتنفيذ كود عشوائي عبر نص برمجي مصمم خصيصًا في حقل العنوان ضمن قائمة المحتوى -…
 oscerd/cve-2026-42527
مُعيد إنتاج لـ CVE-2026-42527 — ObjectInputFilter الافتراضي المتساهل في Apache Camel يقبل java.net.URL، ما يتيح قناة جانبية خارج النطاق تعتمد على DNS
 whatswrongandwhy/cve-2015-1328
إثبات مفهوم لاستغلال CVE-2015-1328، وهي ثغرة تصعيد صلاحيات في نواة لينكس، تُظهر تصعيد الصلاحيات المحلي.
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
إثبات مفهوم (PoC) لاستغلال ثغرة php2shell (CVE-2026-109618 / CVE-2026-109619)، يوضّح تنفيذ التعليمات البرمجية عن بُعد في بيئات PHP المعرّضة للخطر.…
 adfortunato/metasploitable3-pentest-writeup
تقرير اختبار اختراق مختبري منزلي لـ Metasploitable3 يغطي استطلاع Nmap، وDrupalgeddon RCE، وحقن SQL، وإعادة استخدام بيانات اعتماد SSH، وتصعيد صلاحيات…








