
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 joaovicdev/exploit-cve-2026-40901
استغلال آلي لـ DataEase: سلسلة من 4 ثغرات (تجاوز المصادقة، تجاوز قائمة الحظر في JDBC، حقن SQL، إلغاء تسلسل Java) لتحقيق تنفيذ أكواد عن بُعد دون…
 xpltive/cve-2023-50564
استغلال RCE في Pluck-CMS v4.7.18
 preemware/langflow-exploit
PoC لـ CVE-2025-3248: تنفيذ تعليمات برمجية عن بُعد (RCE) بدون مصادقة في Langflow < 1.3.0 عبر /api/v1/validate/code.
 lucaspdiniz/cve-2021-44228
ثغرة Log4j لتنفيذ الأوامر عن بُعد - CVE-2021-44228
 rippsec/cve-2025-24893-xwiki-ssti-rce
CVE-2025-24893 – استغلال RCE بدون مصادقة عبر SSTI في XWiki (HackTheBox CTF)
 dovankha/cve-2024-34222
إثبات المفهوم لثغرة حقن SQL في نظام إدارة الموارد البشرية SourceCodester 1.0، مما يوضح تنفيذ أوامر SQL عشوائية عبر معلمة searccountry في…
 akhlak2511/cve-2024-50971
إثبات مفهوم لـ CVE-2024-50971، وهي ثغرة حقن SQL في نظام إدارة البناء Itsourcecode 1.0، مع خطوات الاستغلال وأوامر SQLMap.

 puppetm4ster/koyane-framework
مجموعة أدوات معيارية لتوليد كلمات المرور وتحريرها وتحليلها واكتشافها، مخصصة لاختبار الاختراق، والتخمين (Fuzzing)، والاختبار الأمني الأخلاقي. تدعم…
 gagaltotal/cve-2026-mikrotik-poc
مجموعة إثباتات مفهوم MikroTik RouterOS - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 snizi/cve-2026-18963-exploit
استغلال لثغرة Keycloak CVE-2026-18963 يتيح الاستيلاء غير المصادق عليه على الحسابات عبر تجاوز إعادة تعيين بيانات الاعتماد. يتضمن كشفًا آمنًا، وإثباتًا…
 rub-nds/pret
أداة استغلال الطابعات - الأداة التي جعلت الغوص في القمامة قديمًا.
 ron190/jsql-injection
أداة آلية لكشف واستغلال حقن SQL لاستخراج معلومات قاعدة البيانات من تطبيقات الويب، تدعم تقنيات حقن متعددة ونصوص تلاعب.
 liveoverflow/pwnadventure3
PwnAdventure3 سيرفر
 zblurx/certsync
تفريغ NTDS مع golden certificates وUnPAC الهاش
 s3cur3th1ssh1t/multipotato
أداة تصعيد الصلاحيات في نظام ويندوز تستغل صلاحيات SeImpersonate عبر انتحال الأنابيب المسماة، وتدعم طرق تنفيذ متعددة (CreateProcessWithTokenW,…
 trustedsec/meterssh
MeterSSH هي طريقة لأخذ شيل كود (shellcode)، وحقنه في الذاكرة، ثم إنشاء نفق لأي منفذ تريده عبر SSH لإخفاء أي نوع من الاتصالات كاتصال SSH عادي. طريقة…
 frenchcisco/ratel
RAT-el هي أداة اختبار اختراق مفتوحة المصدر تسمح لك بالتحكم في جهاز يعمل بنظام ويندوز. تعمل وفق نموذج الخادم-العميل، حيث يرسل الخادم الأوامر، وينفذ…
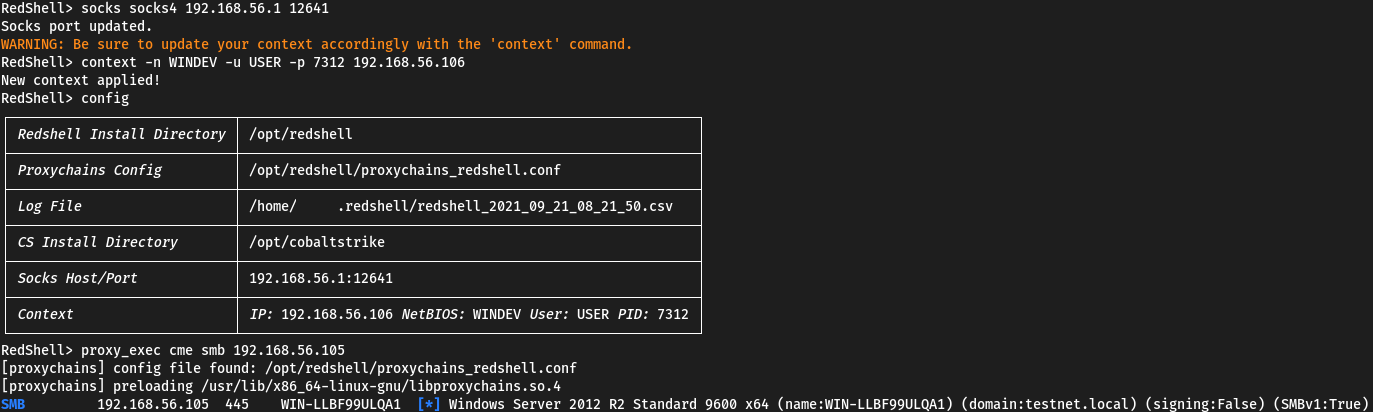 verizon/redshell
موجه أوامر تفاعلي لعمليات الفريق الأحمر واختبار الاختراق. يدفع الأوامر تلقائيًا عبر وكلاء SOCKS4/5 باستخدام proxychains. التكامل الاختياري مع Cobalt…








