
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
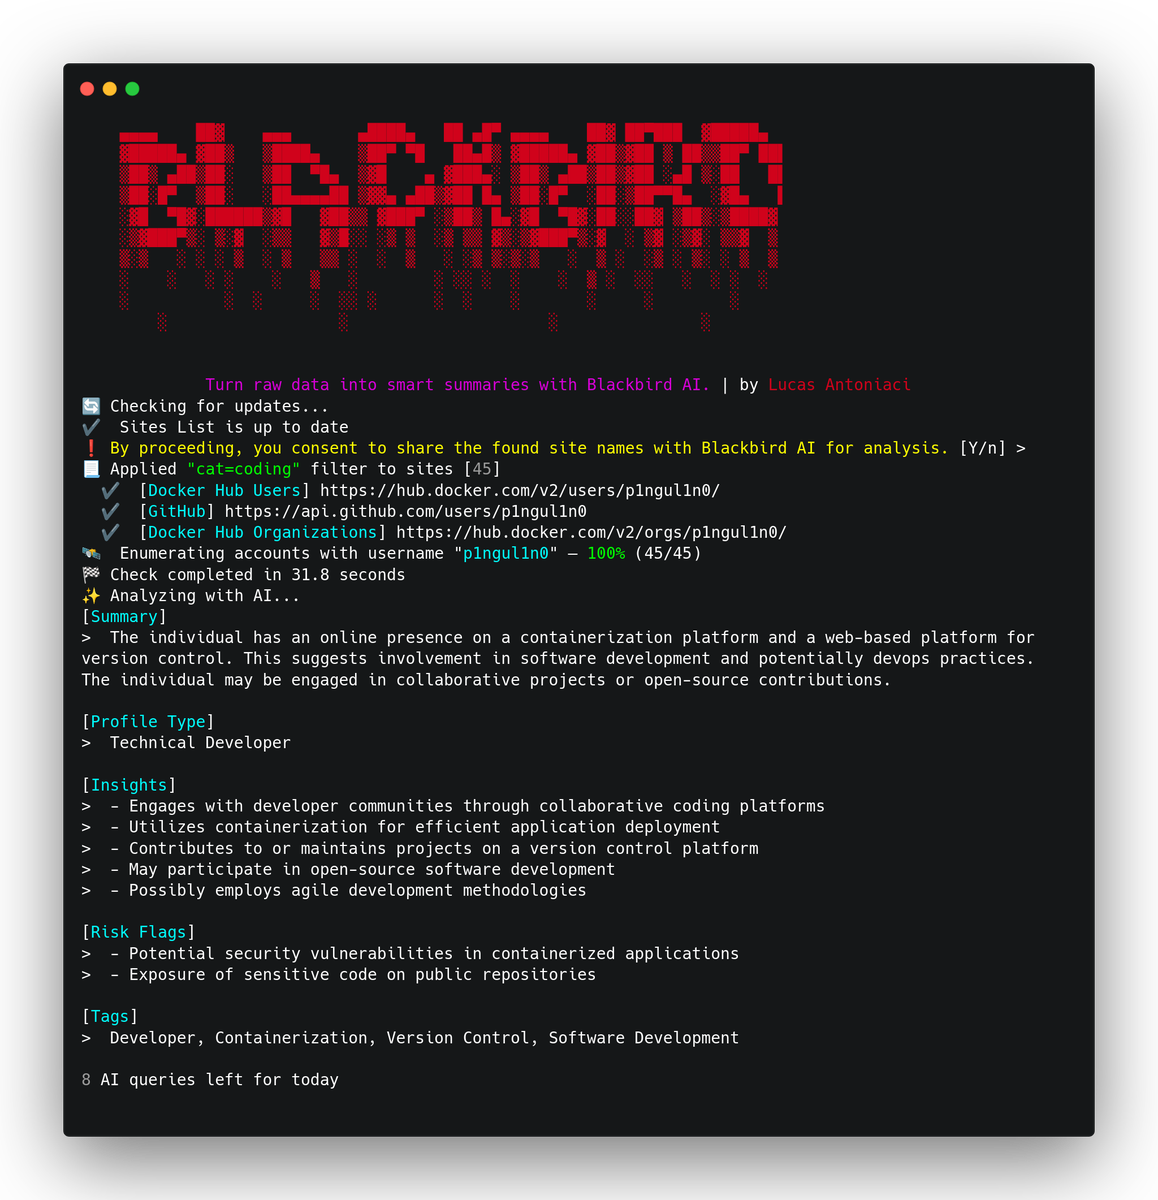
 antoniaci/blackbird
أداة OSINT للبحث عن الحسابات بواسطة اسم المستخدم والبريد الإلكتروني في شبكات التواصل الاجتماعي.
 frida/frida
المستودع الرئيسي لاستضافة ملفات الإصدارات الثنائية
 hac01/azure-pentesting-suite
مجموعة أدوات Go لتقييمات أمان Azure المصرح بها: تُعدّد الاشتراكات والموارد، وتدقّق في حالات الضبط الخاطئ، وتهاجم تخزين Blob العام بشكل مجهول.
 theqmaks/phantom-frida
أنشئ خادم Frida المضاد للكشف من المصدر. ~90 تصحيحًا تغطي 16 ناقل كشف، بناءات تلقائية أسبوعية بأسماء عشوائية.
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 drk1wi/modlishka
مودليشكا. وكيل عكسي.
 martin-olivier/airgorah
أداة واجهة رسومية مبنية على لغة Rust لتدقيق أمان شبكات WiFi: تلتقط حركة المرور، وتكتشف العملاء، وتنفذ هجمات إلغاء المصادقة، وتلتقط مصافحات الاتصال،…
 abraxas/gofilex
كلمة المرور القوية لـ GoFile (gofile.io) تنزيل كلمات المرور
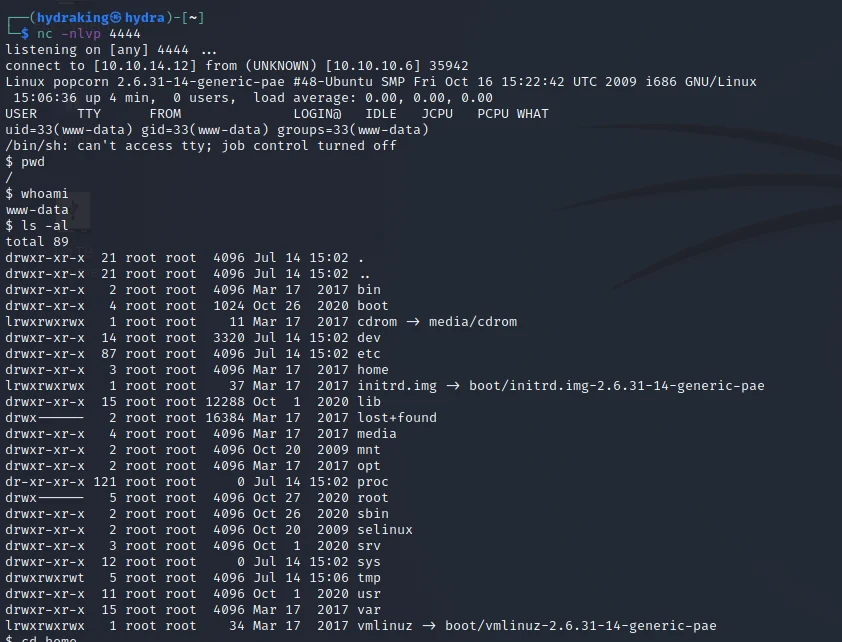 h3x0v3rl0rd/php_reverse_shell
نص برمجي PHP بسيط لصدفة عكسية، يُستخدم لإنشاء تنفيذ أوامر عن بُعد على الأنظمة المستهدفة. مثالي لاختبار الاختراق وتقييمات الأمن.
 six2dez/reconftw
reconFTW هي أداة مصممة لإجراء استطلاع آلي على نطاق مستهدف عن طريق تشغيل أفضل مجموعة من الأدوات لإجراء المسح واكتشاف الثغرات.
 davidsonrafaelk/evillimiter
أداة تراقب وتحلل وتحد من النطاق الترددي للأجهزة على الشبكة المحلية دون الحاجة إلى صلاحيات إدارية
 hackerest/pwneye
# رفيقك لكاميرات ONVIF وRTSP لاكتشاف واختراق كاميرات المراقبة الواقعية 🎥
 piratesshield/apiharvester
أداة مهاجمة API بضربة واحدة - تعثر على رابط API من الجذر المحدد وتحاكي الهجمات الآلية
 snailsploit/claude-red
مكتبة منسقة تضم 78 وحدة SKILL.md للأمن الهجومي تزوّد Claude بمنهجية فريق أحمر خبيرة عبر الويب وAD واللاسلكي والسحابة وتطوير الاستغلالات.
 hackinglz/ip-obfuscation
يُنشئ عناوين IP وعناوين URL مُشوَّهة باستخدام حيل DWORD، والثماني، والست عشري، وIPv6-mapped، والنطاق المزيف @ لاختبار الاختراق، والتوعية بالتصيّد،…
 jaeles-project/jaeles
السكين السويسري لاختبار تطبيقات الويب الآلي
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 s1n6h/pentest-harness
إطار عمل وكيل ذكاء اصطناعي مستضاف ذاتيًا لاختبارات الاختراق المصرح بها، ومكافآت الأخطاء، ومختبرات الأمن، ومسابقات CTF. قائم على الإضافات، ويدعم مزودي…








