
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 roundthe-clock/cve-2024-3661vpn
أداة استغلال تستهدف CVE-2024-3661 في منتجات VPN، توفر رمز إثبات المفهوم لاختبار الأمان والتحقق من الثغرة.
 0759104103/cd-cve-2019-11932
إثبات المفهوم لـ CVE-2019-11932، ثغرة التحرير المزدوج في محلل MP4 في WhatsApp، يوضح تلف الذاكرة عبر ملف وسائط مصمم.
 bitplugg/kitsune
🦊 إطار اختبار اختراق nine-tailed — nmap + msf + aircrack + sqlmap في واجهة سطر أوامر واحدة · 25 وحدة · جلسة SQLite · TUI · REST API · pipx install
 zishanadthandar/pentest
قاعدة معرفية للاختبار الاختراقي مبنية على Jekyll تتضمن أدلة منهجية وأوراق مرجعية وفهارس أدوات وخرائط طريق للشهادات وموارد مختارة لمختبرات التدريب…
 haitam-lazaar/libextractor-ole2-rce
نموذج إثبات مفهوم (PoC) لثغرة تجاوز سعة المخزن المؤقت المعتمد على المكدس الحرجة في GNU libextractor ≤ 1.14. ملف .doc ضار يُفعّل تخصيص VLA غير محدود…
 paradoxis/dnsrpc-bof
كائن ملف منارة (BOF) لتنفيذ وظيفة dnscmd.exe المستخدمة للحصول على تنفيذ التعليمات البرمجية عن بُعد على خادم ADIDNS من خلال استغلال ثغرة…
 mimiloveexe/cve-2023-6567-poc
إثبات مفهوم لاستغلال ثغرة حقن SQL أعمى قائم على الوقت في إضافة LearnPress الخاصة بووردبريس، مما يسمح للمهاجمين غير المصادق عليهم باستخراج بيانات…
 maurosoria/dirsearch
ماسح مسارات الويب
 th3xace/sudo_killer
أداة مصممة لاستغلال ثغرة تصعيد الامتيازات في برنامج sudo على الأنظمة الشبيهة بيونكس. تستفيد من خطأ أو سوء تكوين معين في sudo للحصول على صلاحيات…
 safebuffer/vulnerable-ad
إنشاء Active Directory ضعيف يسمح لك باختبار معظم هجمات Active Directory في مختبر محلي.
 rosesecurity/red-teaming-ttps
تقنيات وتكتيكات وإجراءات مفيدة لكل من المخترقين (فريق الهجوم) والمدافعين على حد سواء!
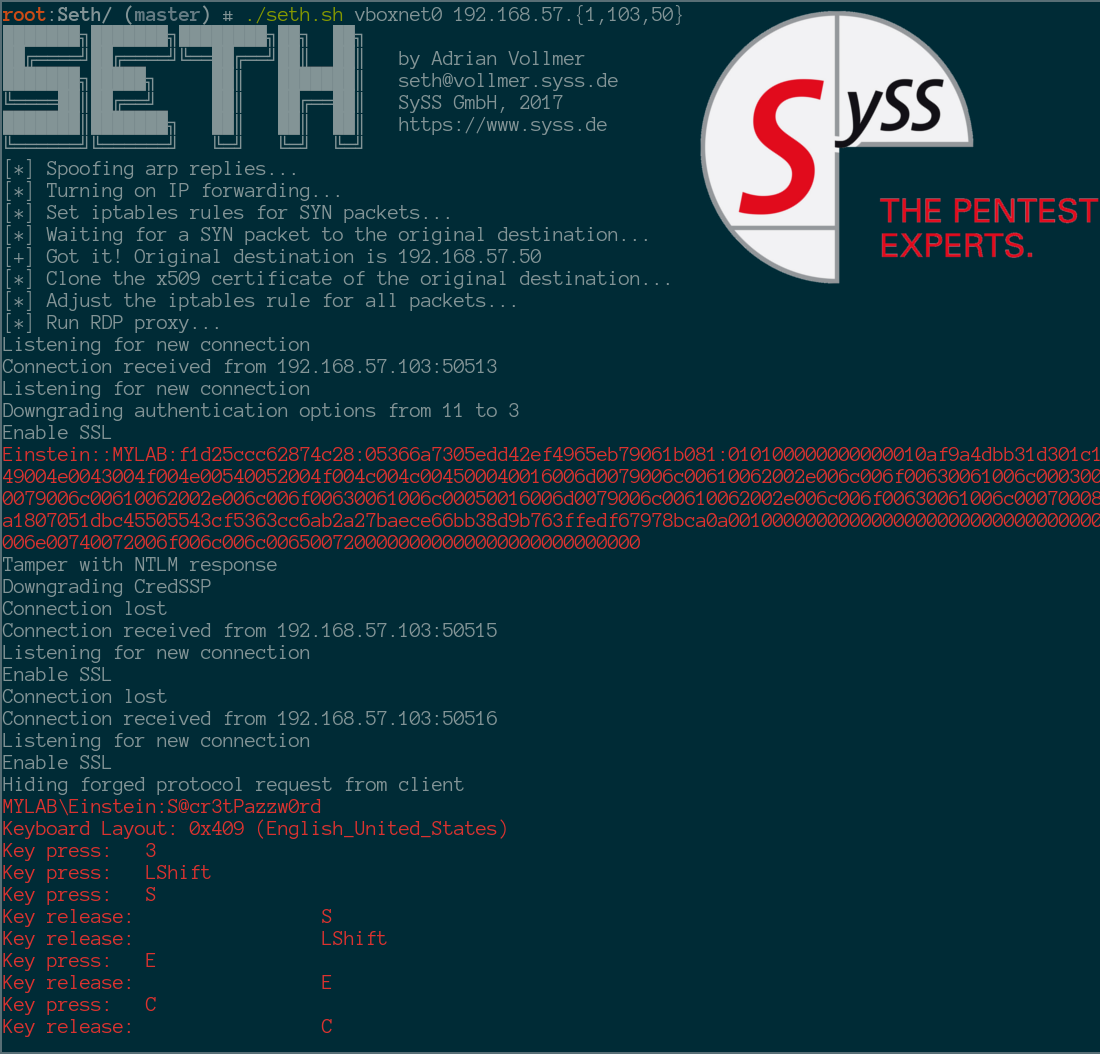 syss-research/seth
نفذ هجوم MitM واستخرج بيانات اعتماد نصية واضحة من اتصالات RDP
 trycatchhcf/dumpsterfire
"حوادث أمنية في صندوق!" أداة معيارية، مدفوعة بالقوائم، متعددة المنصات لبناء أحداث أمنية مخصصة ومؤجلة زمنياً وموزعة. أنشئ بسهولة سلاسل أحداث مخصصة…
 knostic/openant
OpenAnt من Knostic هو المنتج الرائد مفتوح المصدر القائم على LLM لاكتشاف الثغرات، حيث يساعد المدافعين على اكتشاف الثغرات الأمنية المؤكدة بشكل استباقي…
 1modm/petereport
أداة تقارير الثغرات مفتوحة المصدر لاختبار الاختراق وباحثي الأمان. تدير قوالب الاكتشافات، وتنشئ تقارير بصيغ HTML وPDF وCSV وMarkdown وJupyter، وتتكامل…
 zeronetworks/rpcfirewall
جدار حماية RPC لنظام ويندوز يقوم بتدقيق واكتشاف وحظر استدعاءات الإجراءات البعيدة الخبيثة لمنع الحركة الجانبية والاستطلاع واستغلال الهجمات المستندة…
 v4bel/januscape
استغلال الهروب من الضيف إلى المضيف لـ KVM/x86 (CVE-2026-53359) يعتمد على use-after-free في محاكاة shadow MMU. يتضمن PoC لتفعيل ذعر نواة المضيف وهروب…
 rolix44/kubestroyer
أداة استغلال Kubernetes مبنية بلغة Go تفحص المنافذ المكشوفة وتستغل أخطاء التهيئة في الكتلة، بما في ذلك تنفيذ الأوامر عن بُعد (RCE) مجهول الهوية عبر…








