
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 gach0ng/agentstalker
إطار عمل لتدقيق الأمان من طرف إلى طرف لوكلاء LLM: نمذجة AST الساكنة وتحليل التلوث، وتركيب الهجمات، وإعادة التشغيل في بيئة Docker معزولة، وإصدار أحكام…
 xsser/dig
أداة تغليف (wrapper) لأمر dig على macOS تُضيف سجلات TXT محلية مُنتحلة إلى مخرجات استعلام DNS، مصممة لخداع وكلاء LLM لتنفيذ اختبار اختراق آلي.
 chaitin/xray
أداة تقييم أمنية شاملة تم تطويرها ذاتيًا بواسطة 长亭، تدعم فحص مشكلات أمان الويب الشائعة و POC المخصصة | يرجى قراءة الوثائق قبل الاستخدام.
 streaak/keyhacks
مجموعة منسقة من الأوامر للتحقق من صحة مفاتيح API المسربة من برامج مكافآت الاختراق واختبارات الاختراق، تغطي أكثر من 80 خدمة بما في ذلك AWS وGitHub…
 elementalsouls/claude-bughunter
A Claude Code skill bundle for bug hunting and external red-team work - 82 skills, 15 slash commands, 681 disclosed-report patterns curated across 24…
 neweracracker/loic
مُهجَر - Low Orbit Ion Cannon - أداة مفتوحة المصدر لاختبار ضغط الشبكات، مكتوبة بلغة C#. مبنية على مشروع LOIC الخاص بـ Praetox. استخدمها على مسؤوليتك…
 bhavsec/reconspider
🔎 إطار عمل متقدم للاستخبارات مفتوحة المصدر (OSINT) لمسح عناوين IP والبريد الإلكتروني والمواقع الإلكترونية والمؤسسات.
 lobuhi/byp4xx
مُتجاوز رموز 40X/HTTP مكتوب بلغة Go. المميزات: تلاعب بالفعل، الرؤوس، #bugbountytips، عوامل المستخدم، الامتدادات، بيانات الاعتماد الافتراضية...
 ghostpack/pspkiaudit
مجموعة أدوات PowerShell لتدقيق AD CS استناداً إلى أداة PSPKI.
 sapt01/hbsqli
أداة آلية لاختبار حقن SQL الأعمى القائم على الرؤوس (Header Based Blind SQL Injection)
 shiva108/ai-llm-red-team-handbook
AI / LLM دليل ميداني للفريق الأحمر وكتيب المستشار
 skelsec/evilrdp
عميل RDP مع تحكم موسع للتحكم الآلي بالفأرة ولوحة المفاتيح والحافظة، نقل الملفات، وكيل SOCKS، وتنفيذ الأوامر عن بُعد عبر PowerShell/shell دون تحميل…
 santoku/santoku-linux
توزيعة لينكس لأمن الأجهزة المحمولة، وتحليل البرمجيات الخبيثة، والتحليل الجنائي
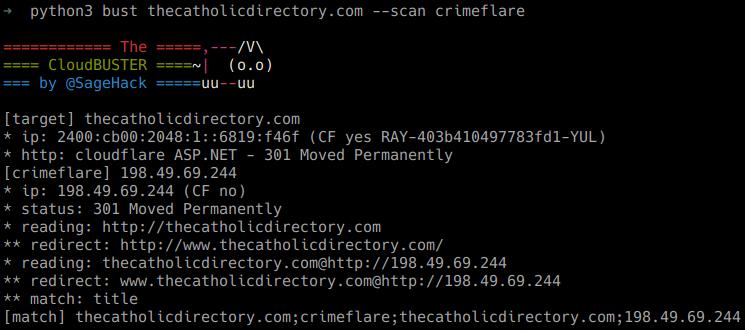 sagehack/cloud-buster
محلّل Cloudflare يعمل
 lautarovculic/frida-ipa-extract
أداة قوية مبنية على فريدا لتفريغ تطبيقات iOS المفكرة كملفات .ipa من جهاز مكسور الحماية، تدعم متجر التطبيقات والتطبيقات المثبتة جانبياً وتطبيقات…
 assetnote/jira-mobile-ssrf-exploit
كود استغلال لـ Jira Mobile Rest Plugin SSRF (CVE-2022-26135)
 evkl1d/cve-2023-46604
استغلال Python الثغرة CVE-2023-46604 (تنفيذ التعليمات البرمجية عن بُعد عبر إلغاء تسلسل البيانات في Apache ActiveMQ) مع حمولة XML لإثبات المفهوم.…
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.








