
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
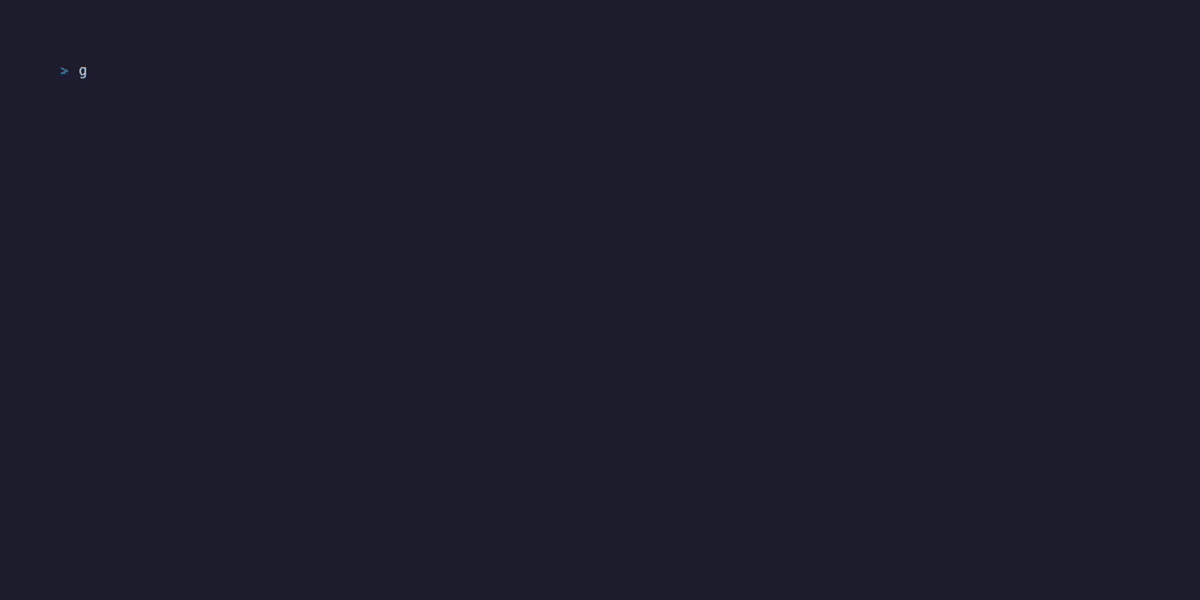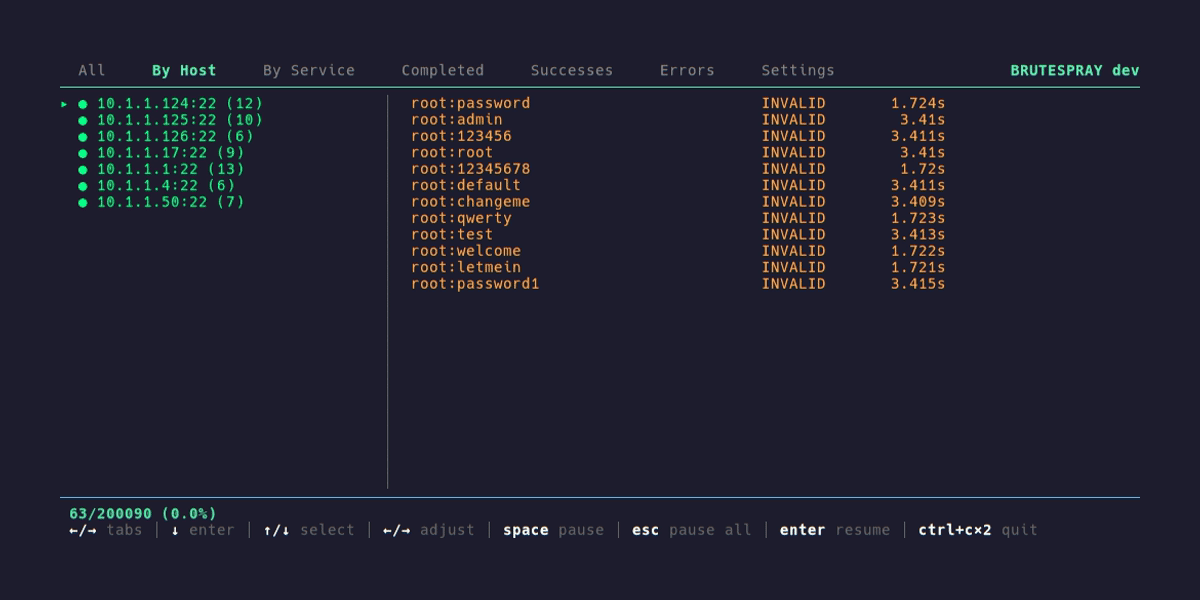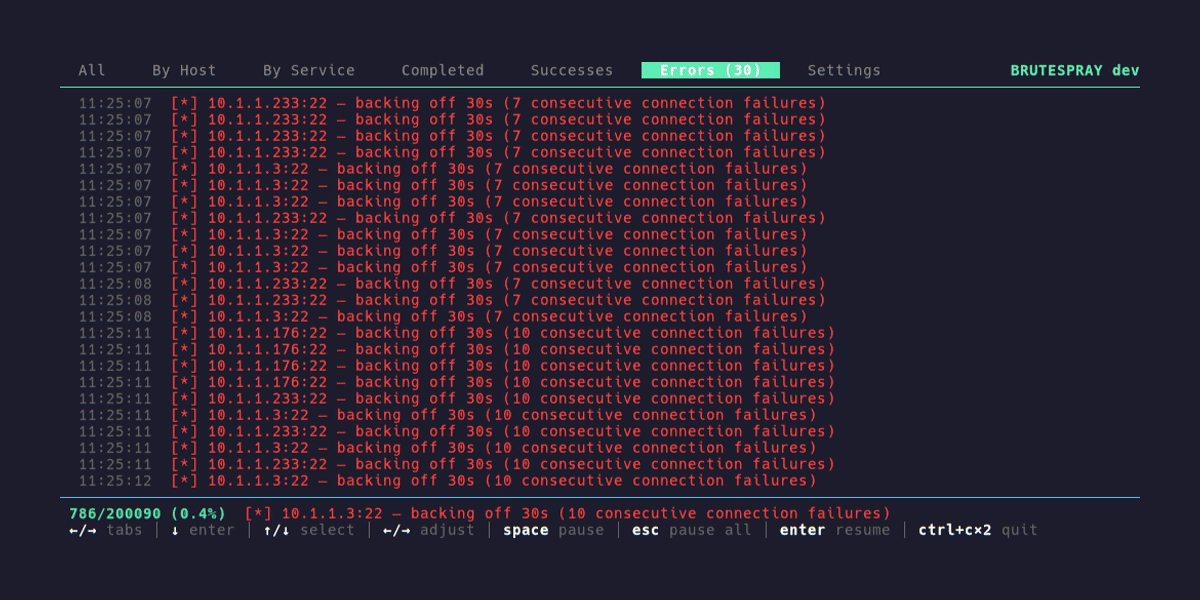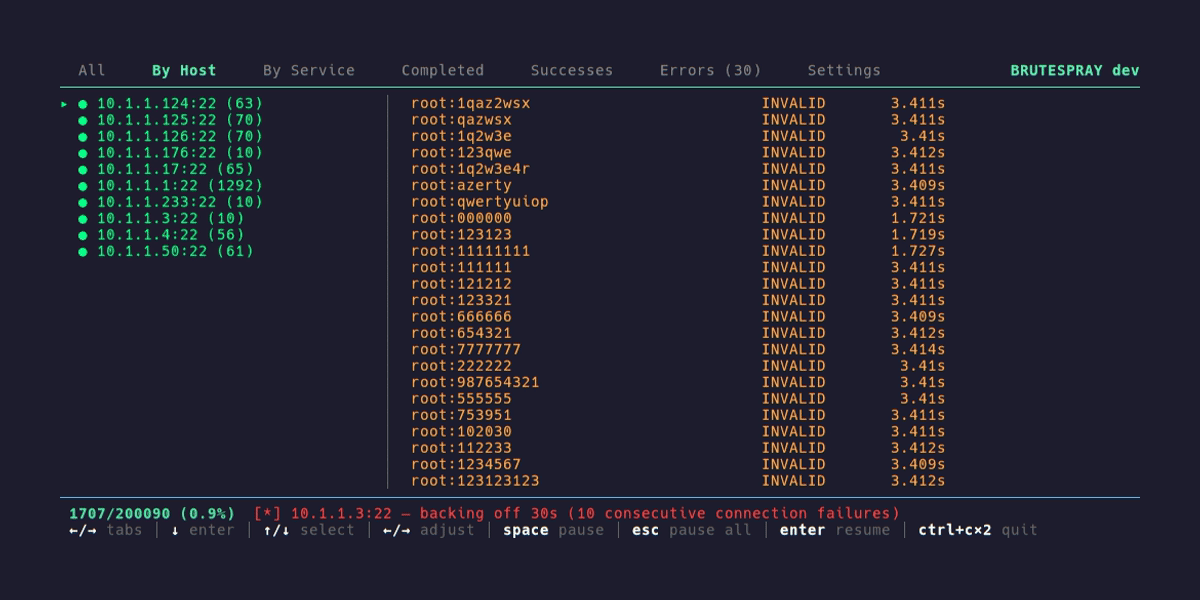
 x90skysn3k/brutespray
Fast, multi-protocol credential brute-forcer. Parses Nmap, Nessus, and Nexpose output to automatically test default and custom credentials across 30+…
 ghostpack/sharpup
أداة بلغة C# لتدقيق ثغرات تصعيد الامتيازات في Windows، تنقل فحوصات PowerUp للأخطاء في التكوين مثل مسارات الخدمات غير المقتبسة، والثنائيات القابلة…
 fkasler/cuddlephish
متصفح وسيط مسلح (BitM) لمختبري الاختراق
 ernw/androtickler
مجموعة أدوات اختبار الاختراق والتدقيق لتطبيقات أندرويد.
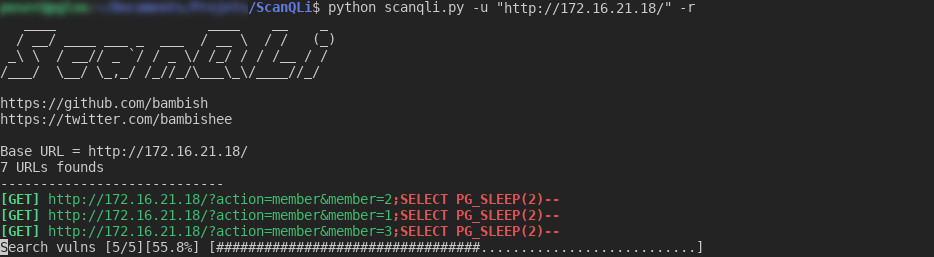 bambish/scanqli
ماسح SQLi لاكتشاف ثغرات SQL
 bcapptain/dockernymous
سكريبت يُستخدم لإنشاء بيئة مشابهة لـ Whonix من نوع gateway/workstation باستخدام حاويات Docker.
 apkc/cve-2024-26229-bof
تنفيذات BOF لـ CVE-2024-26229 لـ Cobalt Strike و BruteRatel
 loukious/android_kernel_xiaomi_sm8150
نواة Nethunter لجهاز POCO X3 Pro (vayu) استنادًا إلى نواة crDroid.
 hughink/cve-2022-40684
إثبات المفهوم (PoC) واستغلال لـ CVE-2022-40684، وهو تجاوز للمصادقة في واجهات إدارة Fortinet FortiOS وFortiProxy وFortiSwitchManager، مما يتيح وصولًا…
 witaqua-tools/root-my-device
مثبّت KSU للبرامج الثابتة المدعومة مع CVE-2026-43499
 a-roshbaik/cve-2024-4577-php-rce
استغلال لـ CVE-2024-4577 PHP-CGI RCE على Windows، مع تجاوز WAF ودعم SSRF. يوفر متغيرات استغلال متعددة للسيناريوهات الافتراضية وWAF وSSRF.
 p0dalirius/joomla-webshell-plugin
إضافة webshell وصدفة تفاعلية لاختبار اختراق موقع Joomla.
 killaboi/brokenpipe
ثغرة تصعيد الامتيازات المحلية في خدمة عميل Steam
 adrecon/adrecon
أداة PowerShell تستخرج عناصر Active Directory عبر LDAP أو ADWS وتُنشئ تقارير Excel للتدقيق والاستجابة للحوادث الجنائية الرقمية واختبار الاختراق.
 mycode83/godirb
أداة تخمين سريعة وسهلة الاستخدام لأدلة المواقع، مكتوبة بلغة Go.
 kyllr-qwen/fufu-sec
إطار عمل لاستخدام الترددات غير المدعوّة
 garvitv14/cve-2025-59287
استغلال آلي لثغرة CVE-2025-59287، وهي ثغرة تنفيذ برمجيات عن بُعد (RCE) غير مصادق عليها في WSUS، تتضمن توليد الحمولة، ومستمع الصدفة العكسية، وتشفير…
 bfdfhdsfdd-crypto/cve-2026-22444
استغلال لثغرة Apache Solr CVE-2026-22444، يستفيد من حقن مسار UNC وخادم SMB لتحقيق تنفيذ التعليمات البرمجية عن بُعد عبر مجموعة إعدادات خبيثة وحمولة…








