
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 karthikuj/cve-2022-31101
استغلال لثغرة SQLi في وحدة bockwishlist من PrestaShop الإصدار 2.1.0 (CVE-2022-31101)
 d3ckx1/omniscan
ماسح ضوئي للثغرات متعدد المحركات مع محركات Nuclei Lite و Afrog و XRay مدمجة. يتميز باكتشاف الأصول عبر FOFA/Shodan، وكشف التفاعل خارج النطاق (OOB)،…

 edu0x01/hack-tools
مشروع يجمع عدة أدوات اختبار الاختراق
 rootdirective-sec/cve-2025-11262-lab
مختبر Docker لإعادة إنتاج CVE-2025-11262، وهي ثغرة XSS مخزنة عمياء غير مصادق عليها في إضافة Link Whisper Free لـ WordPress. يتضمن أهدافًا ضعيفة…
 yv1ing/secbox
إجراء اختبارات الأمن السيبراني باستخدام وكيل pi في بيئة صندوق رملية مُعدّة مسبقًا.
 0xmarik/aresius
وكيل اعتراض HTTP/HTTPS أصلي لمختبري الاختراق وصائدي المكافآت مع التلاعب المباشر بالطلبات، وإعادة تشغيل الطلبات، والتشويش عالي السرعة، وتصفية HTTPQL.
 runzeroinc/sshamble
أداة بحثية تفحص خدمات SSH بحثًا عن تجاوزات المصادقة، والتسريبات الزمنية، والمفاتيح الضعيفة، والتعرضات بعد الجلسة، مع إخراج JSON وتحليل.
 voidsecsoftwares/voidsec-proxy
مجموعة أدوات أمنية هجومية متعددة الوحدات لتسلسل بروكسي SOCKS5، وفحص المنافذ، وتعداد DNS، وكسر التجزئات، وتوليد الصدفة العكسية، وإخفاء المعلومات،…
 fankh/vulnerability-poc
مختبرات إثبات المفهوم لثغرات CVE، ونصوص الاستغلال، وقواعد الكشف/المنع (Nginx، Apache، Snort، YARA) للثغرات عالية الخطورة. للاختبارات الأمنية المصرح…
 swisskyrepo/ssrfmap
أداة آليّة لاختبار واستغلال SSRF
 ljagiello/ctf-skills
مهارات الوكيل لحل تحديات CTF - استغلال الويب، اختراق الثنائيات، التشفير، الهندسة العكسية، الطب الشرعي الرقمي، OSINT، والمزيد
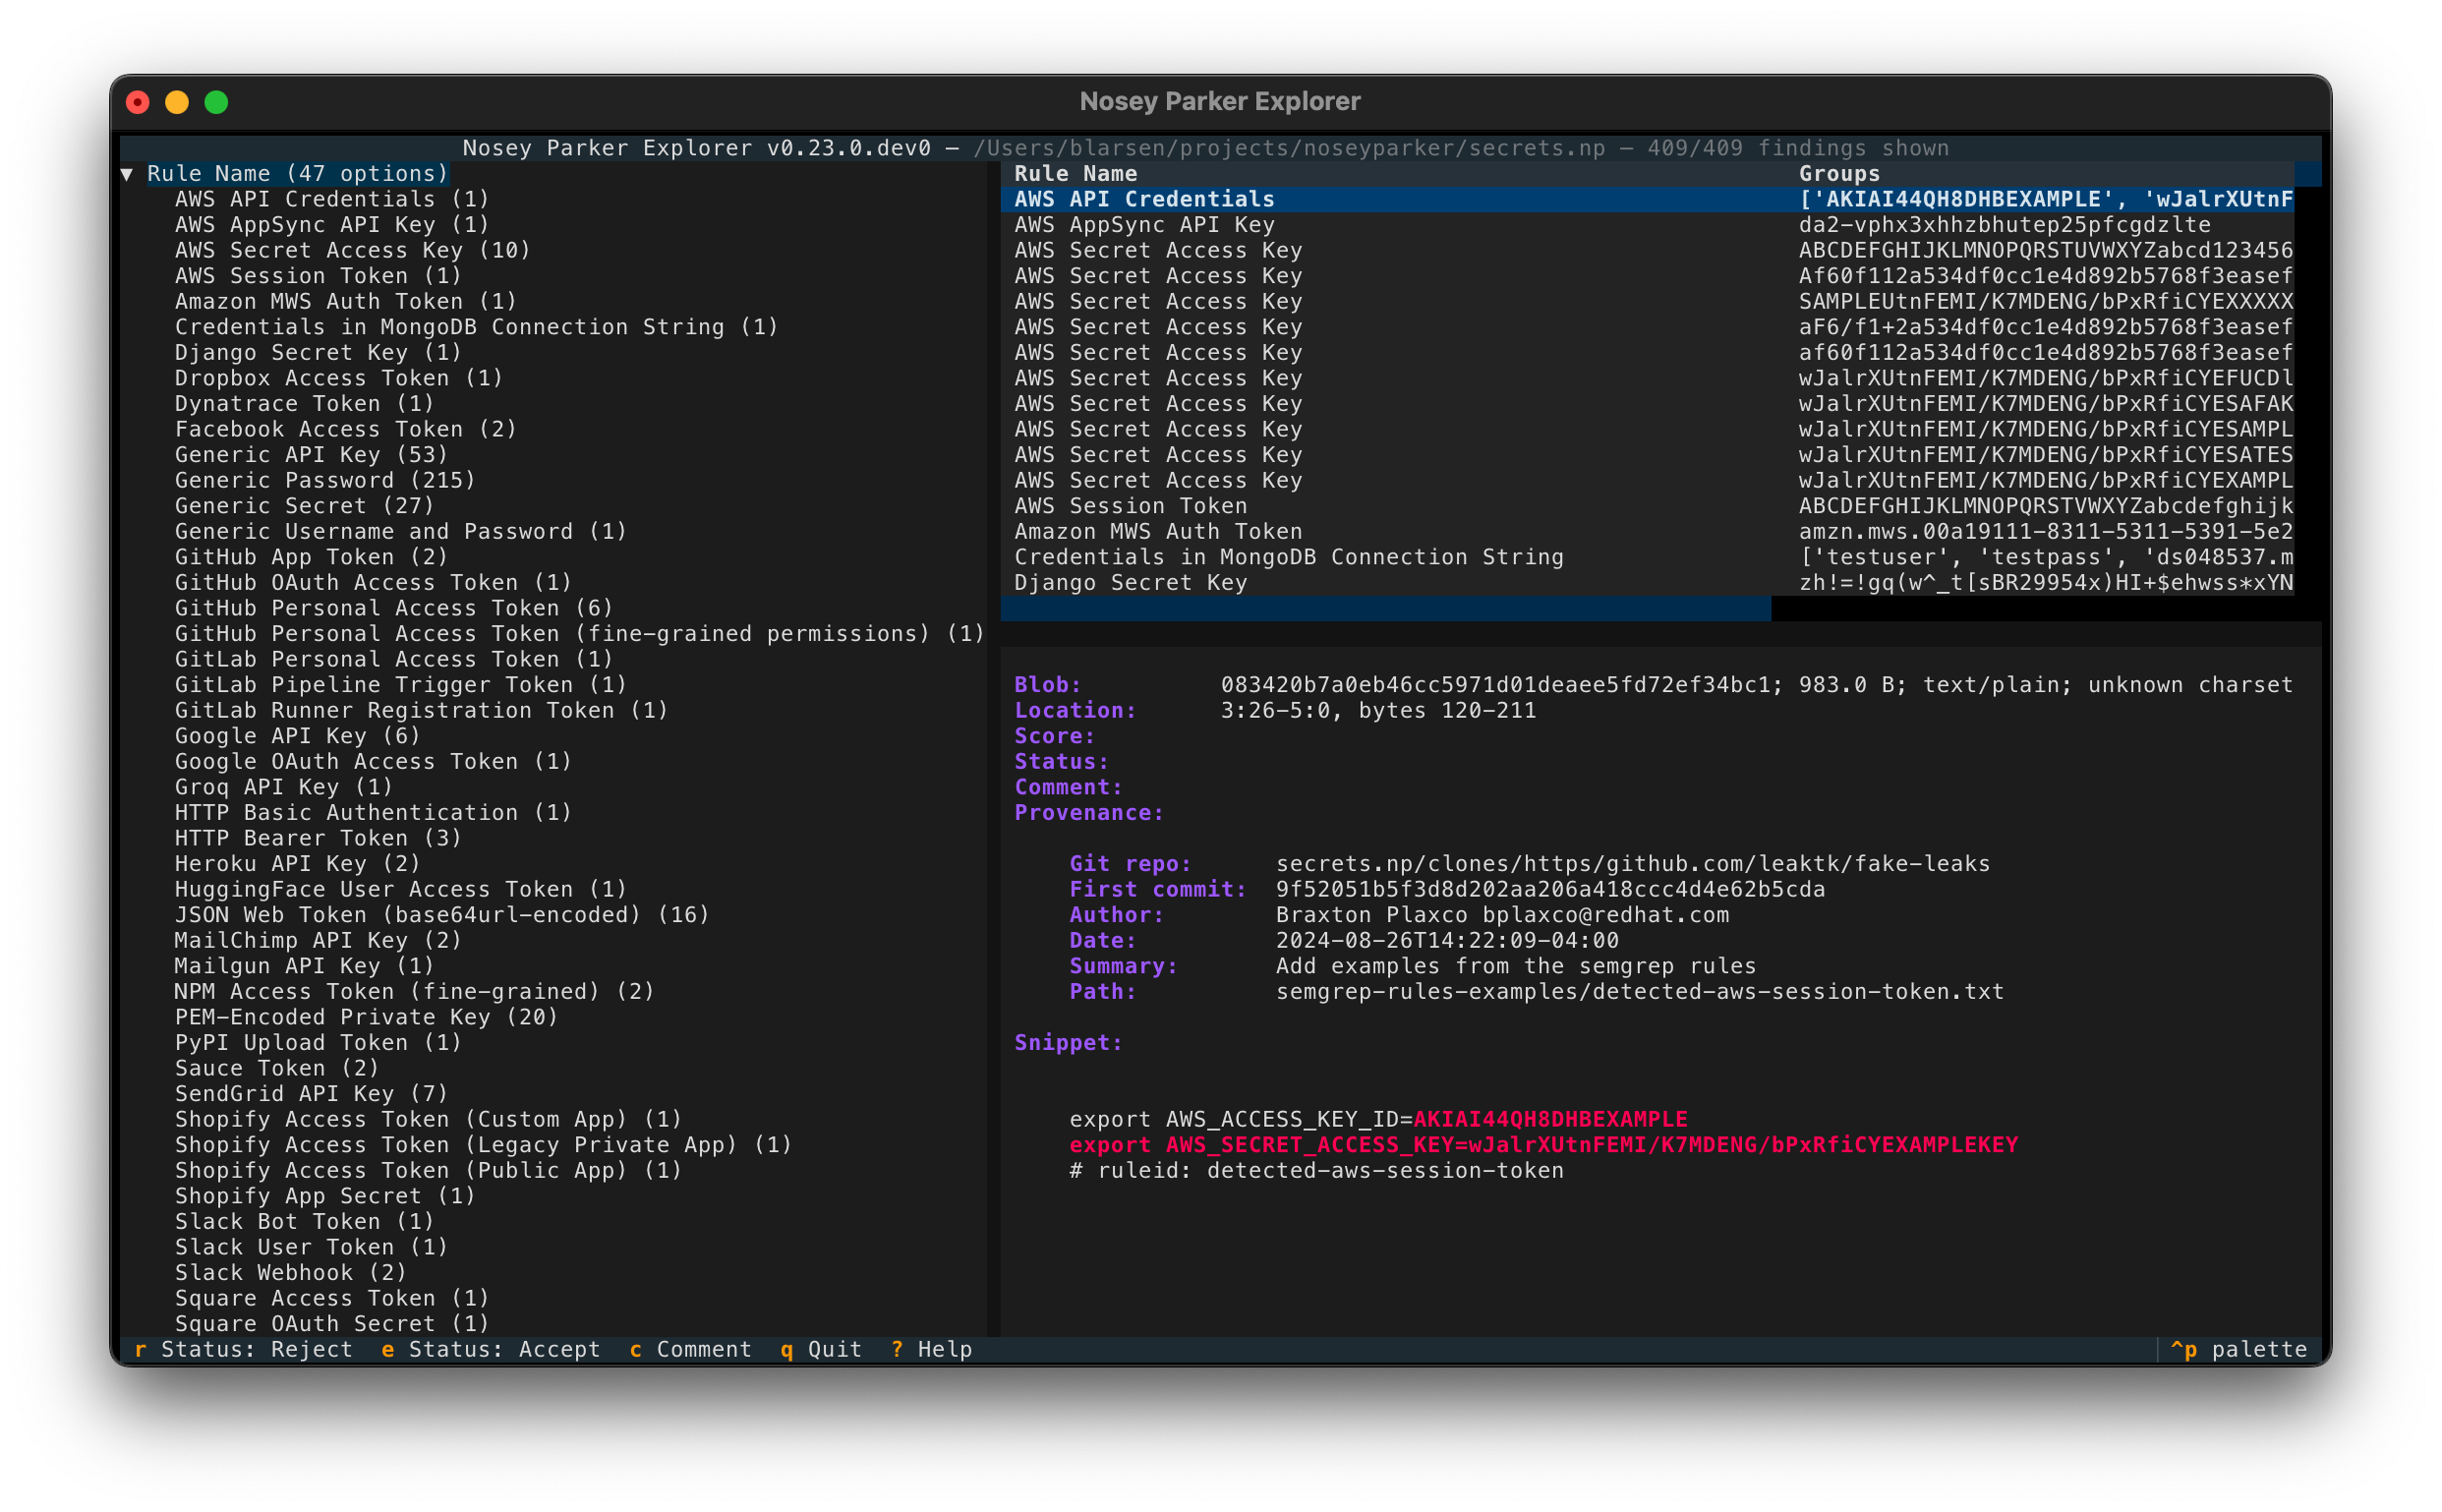 praetorian-inc/noseyparker
Nosey Parker هي أداة سطر أوامر تكتشف الأسرار والمعلومات الحساسة في البيانات النصية وتاريخ Git.
 sysdream/ligolo
النفق العكسي بسهولة لمختبرِي الاختراق، من مختبرِي الاختراق https://sysdream.com/
 qwqdanchun/dcrat
أداة عن بُعد بسيطة مكتوبة بلغة C#.
 nirvanaon/spotifyc2
أداة بحث C2 مبنية على ويندوز تستخدم قوائم التشغيل في سبوتيفاي كقناة أوامر وتيليجرام لتسليم المخرجات، مما يوضح الاتصال القائم على السحابة عبر الأوامر…
 marginresearch/foisted
ميكروتيك كسر الحماية عن بُعد للإصدار v6.x.x
 voidsec/joomla_cve-2015-8562
إثبات مفهوم لثغرة Joomla CVE-2015-8562 (Object Injection RCE)
 firetemple/blackash-cve-2017-0144
CVE-2017-0144








