
 #1

 bishopfox/cloudfox
أتمتة الوعي الظرفي لاختبارات الاختراق السحابية.
 ridter/cve-2018-15982_exp
استغلال CVE-2018-15982
 the-infra-company/kcatcher
اعثر على ما يتربص في مجموعات Kafka الخاصة بك.

 fengguan/arpcut
تطبيق أندرويد يتطلب صلاحيات الروت (Root) يقوم بفحص أجهزة الشبكة المحلية (LAN) ويقطع أو يستعيد وصولها إلى الشبكة عبر انتحال ARP (ARP spoofing)، مع…
 brutelogic/unkover
أداة اختبار تجاوز الوصول Bash 403/401 تقوم بفحص عنوان URL باستخدام انتحال الهيدر، والتلاعب بالطريقة، وتطبيع المسار، وتقنيات الترميز، وتعيد curl PoC…
 gmh5225/dropper
أداة لتضمين الحمولات في صور بصيغة JPG/PNG، مما يسمح بتنفيذ إجراءات معينة عند فتحها.
 yogeshojha/rengine
reNgine هو إطار عمل استطلاع آلي لتطبيقات الويب يركز على عملية استطلاع مبسطة وقابلة للتكوين بدرجة عالية عبر المحركات، وربط وتنظيم بيانات الاستطلاع،…
 teycir/burpapisecuritysuite
إضافة لـ Burp Suite لاختبار أمان واجهات API مع 15 نوع هجوم، أكثر من 108 حمولة، تشويش ذكي، كشف BOLA/IDOR، تكامل مع الذكاء الاصطناعي، واستطلاع آلي.…
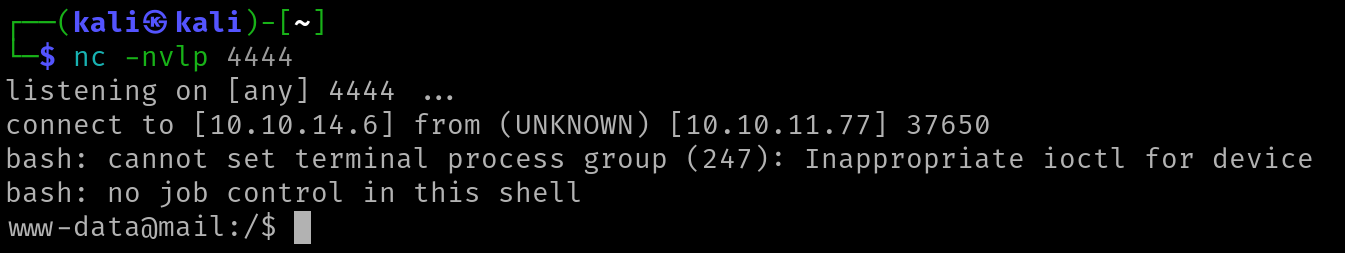 cyberquestor-infosec/cve-2025-49113-roundcube_1.6.10
استغلال تنفيذ أكواد عن بعد مع مصادقة لـ Roundcube 1.6.10 (CVE-2025-49113). يقدم شل عكسي عبر حمولة PHP مصممة من خلال واجهة البريد الإلكتروني.
 caybermods/cve-2026-22812-poc
أداة بايثون للتحقق من واستغلال CVE-2026-22812 في OpenCode، تدعم تنفيذ الأوامر، قراءة الملفات، وفحص أهداف متعددة على المنافذ 4095-4100.
 goshs-labs/goshs
خادم ملفات غني بالميزات في ملف ثنائي واحد لمختصي الفريق الأحمر والمطورين. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 a0yami/cve-2025-50505
استغلال لـ CVE-2025-50505 في Clash Verge Rev، يوضح تصعيد الامتيازات المحلية وتنفيذ التعليمات البرمجية عن بُعد عبر API غير مصادق عليه، بما في ذلك…
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
مشروع قائمة التحقق من ثغرات النظام وتحصين أمان الشبكة، يشمل الاستطلاع وتحليل الباب الخلفي لـ vsFTPd (CVE-2011-2523) والتخفيف النشط على طبقة النقل…
 githubsecuritylab/seclab-taskflow-agent
إطار عمل متعدد الوكلاء مُفعّل بـ MCP لسير العمل الوكيلي المُدار بـ YAML التعريفي، يُستخدم لتدقيق الكود بمساعدة الذكاء الاصطناعي، وفرز الثغرات، والبحث…
 gentilkiwi/mimikatz
أداة صغيرة للعب مع أمان Windows
 infosecn1nja/red-teaming-toolkit
يحتوي هذا المستودع على أدوات أمان مفتوحة المصدر متطورة (OST) لمختص red teamer و threat hunter.
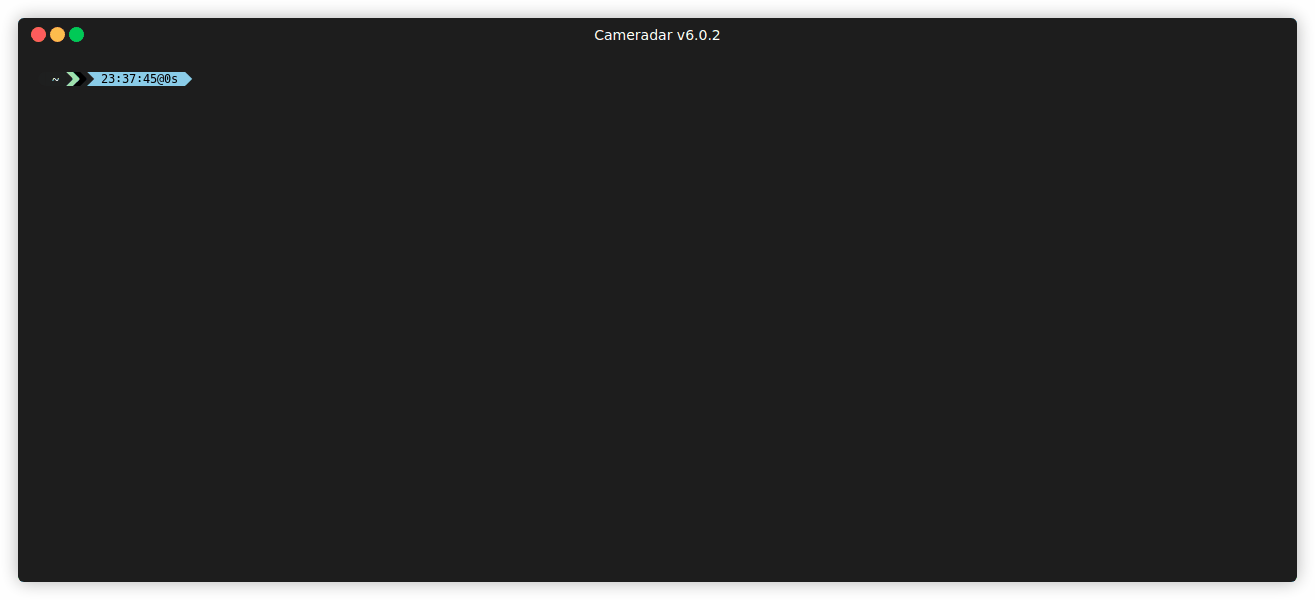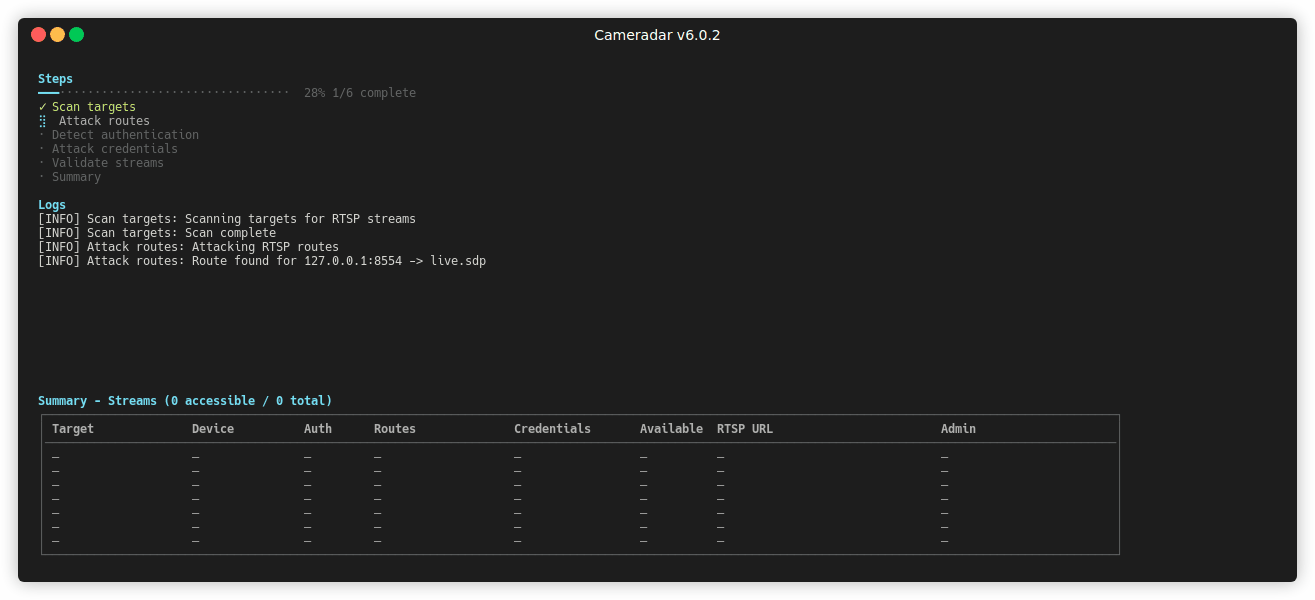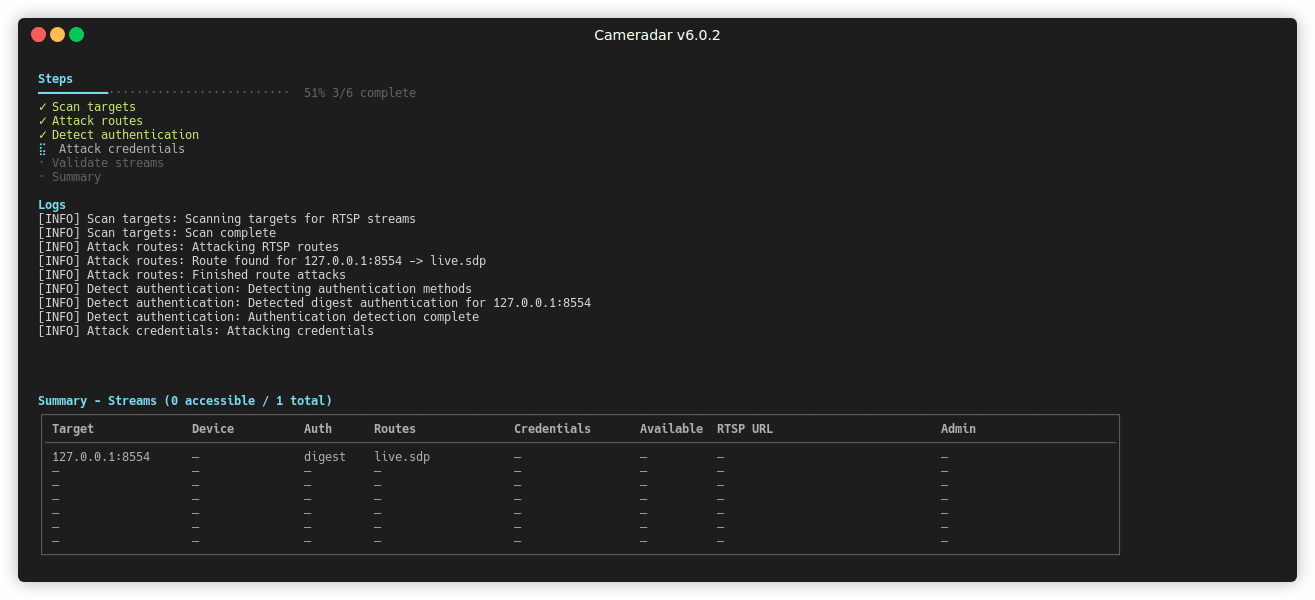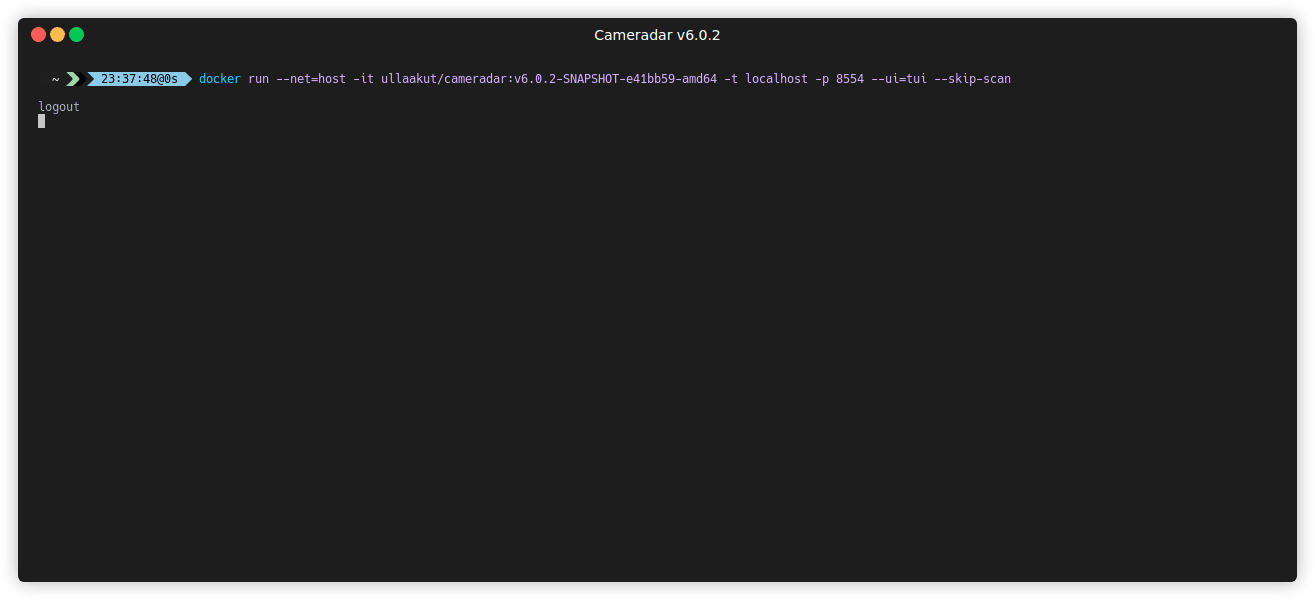 ullaakut/cameradar
يخترق Cameradar كاميرات المراقبة بالفيديو عبر RTSP









