
 #1
منصات متكاملة لتطوير وتنفيذ وإدارة اختبارات الاختراق.
موصى به من Kitploit
 hahwul/mad-metasploit
وحدات Metasploit المخصصة، الإضافات، نصوص الموارد و.. مجموعة Metasploit رائعة
 nu11secur1ty/kali-linux
إعداد Kali Linux المتقدم
 shellphish/ictf-framework
إطار عمل مفتوح المصدر لاستضافة مسابقات CTF من نوع هجوم/دفاع مع روبوت ألعاب آلي، تنفيذ نصوص برمجية، توجيه VPN، وإدارة البنية التحتية السحابية للمعلمين…
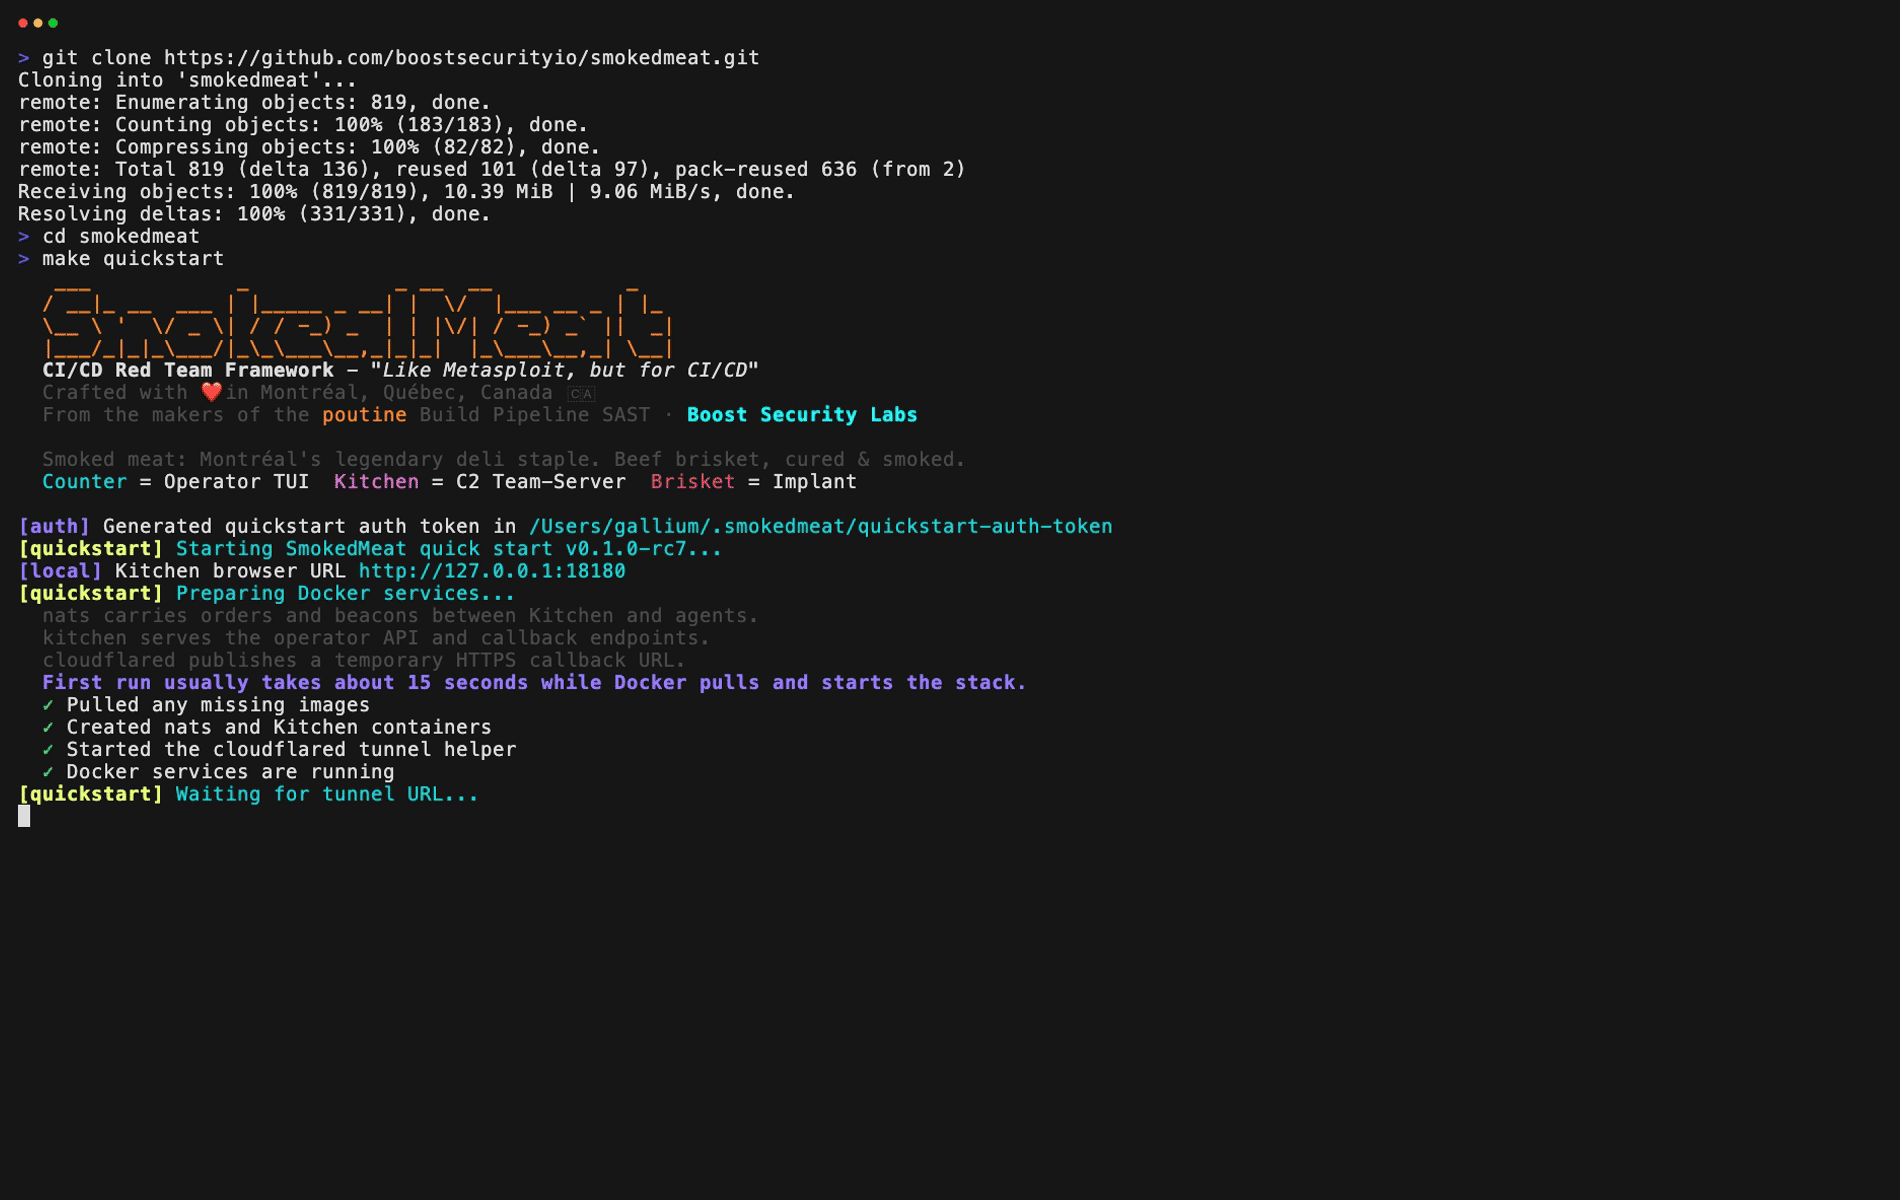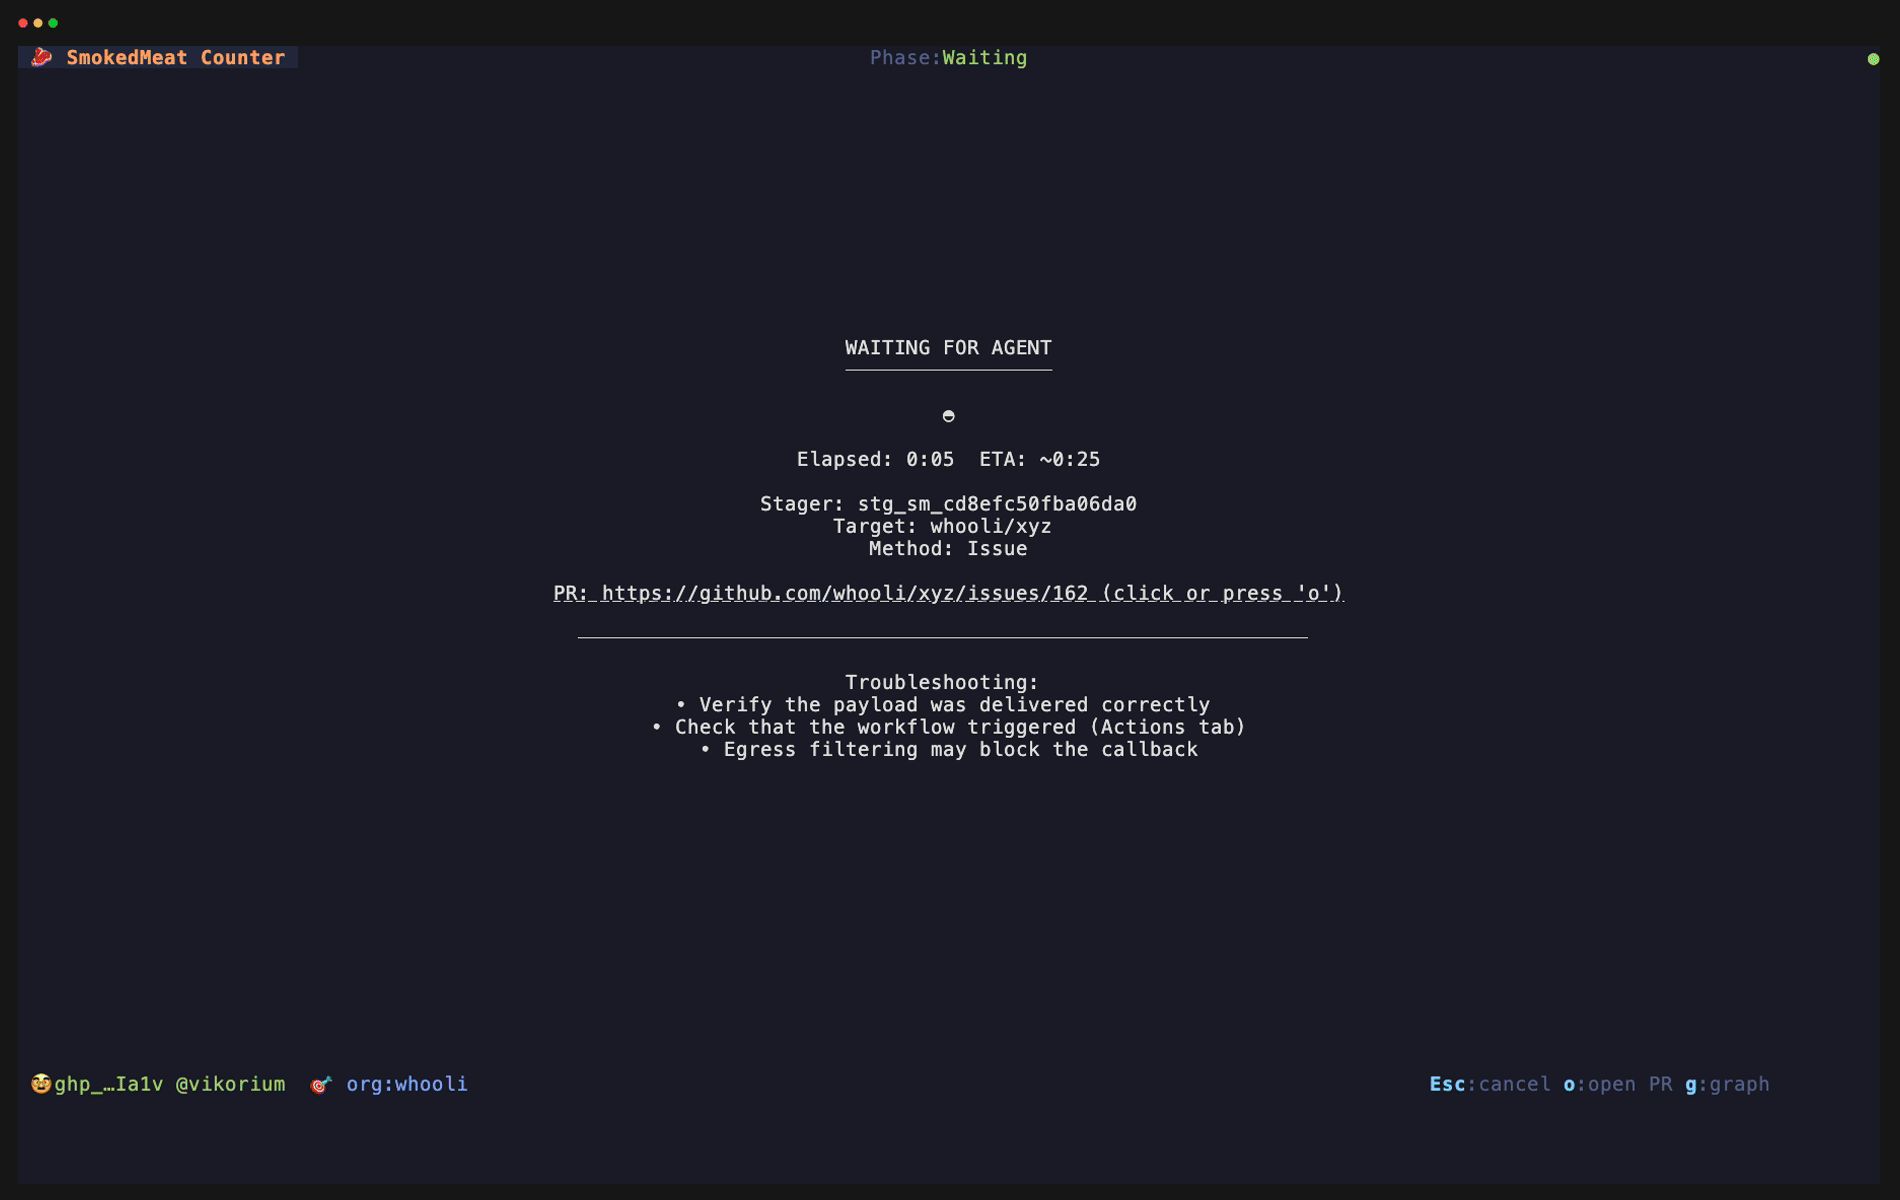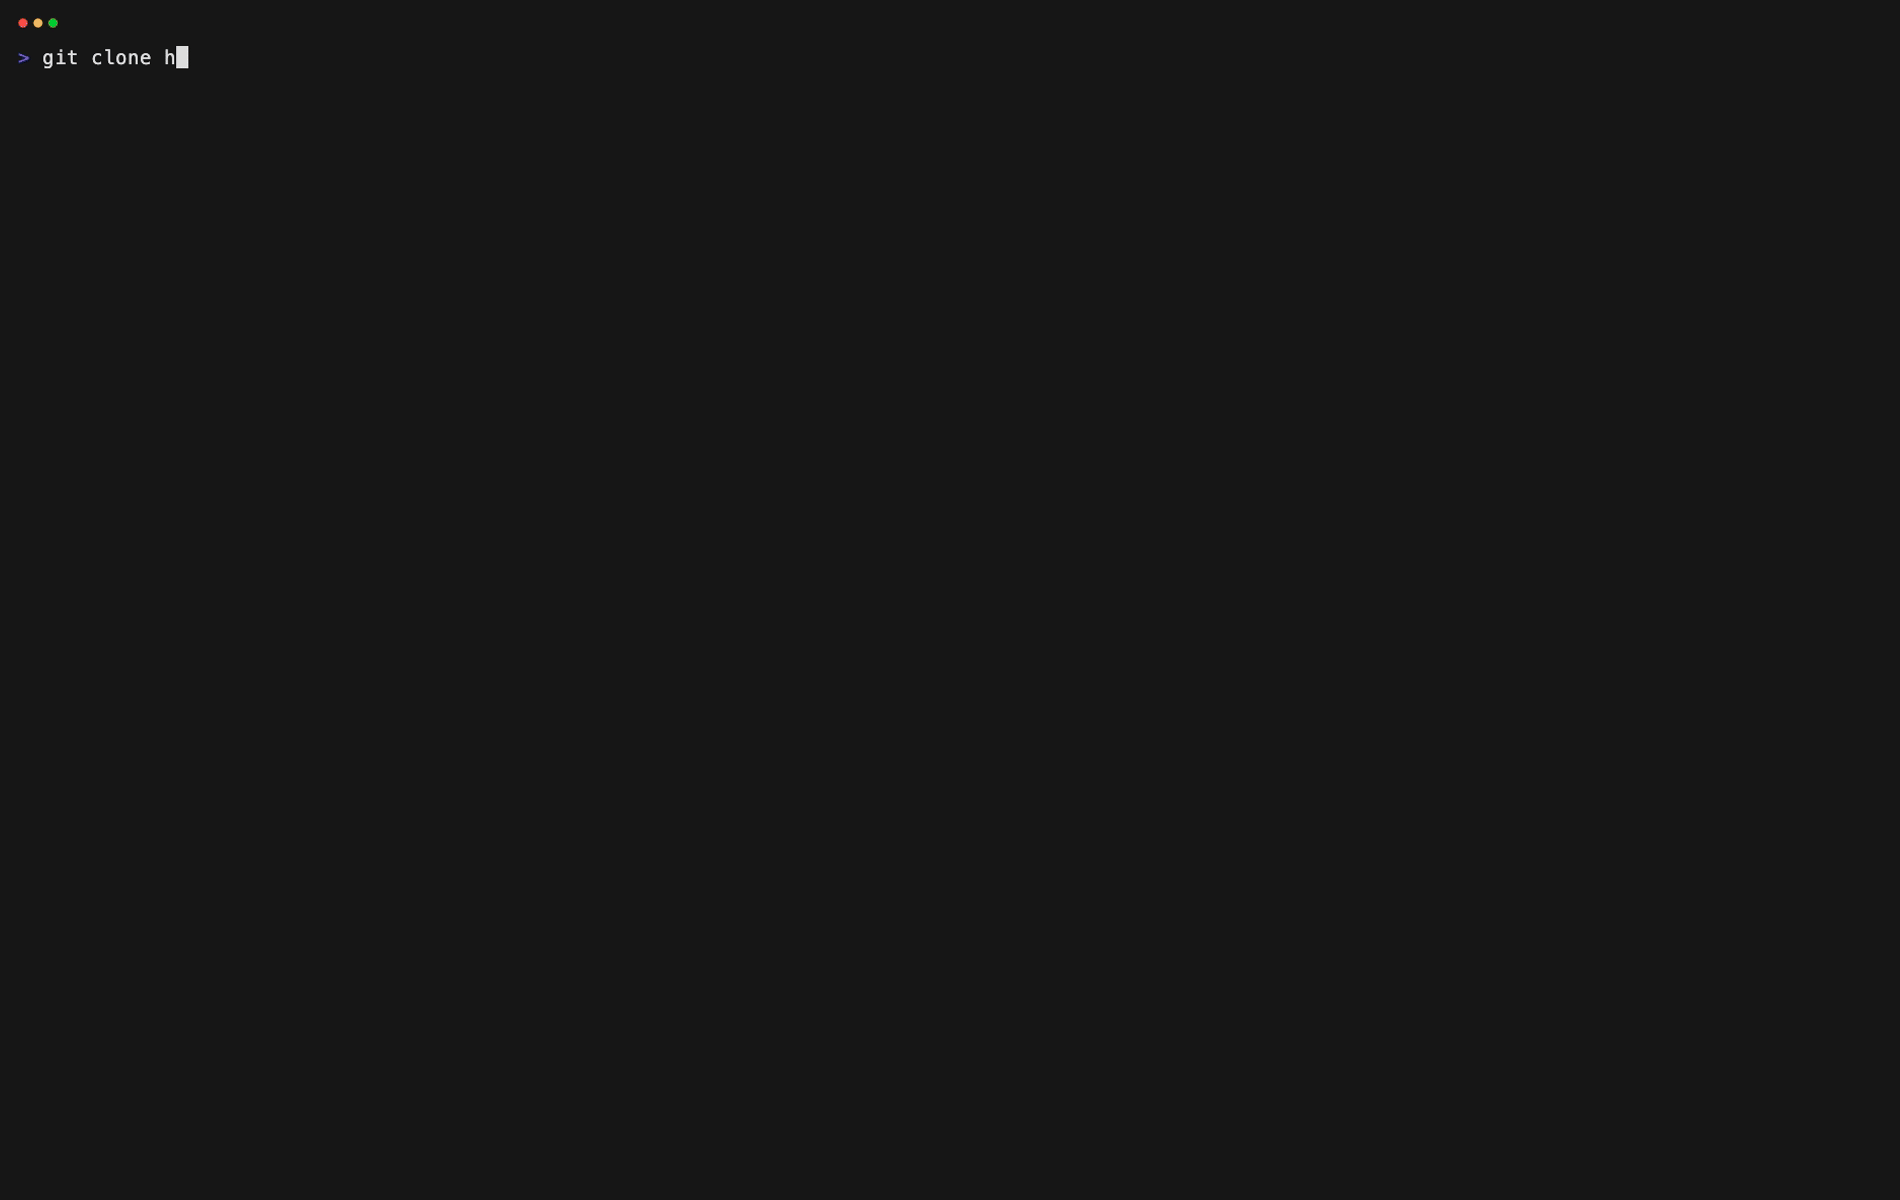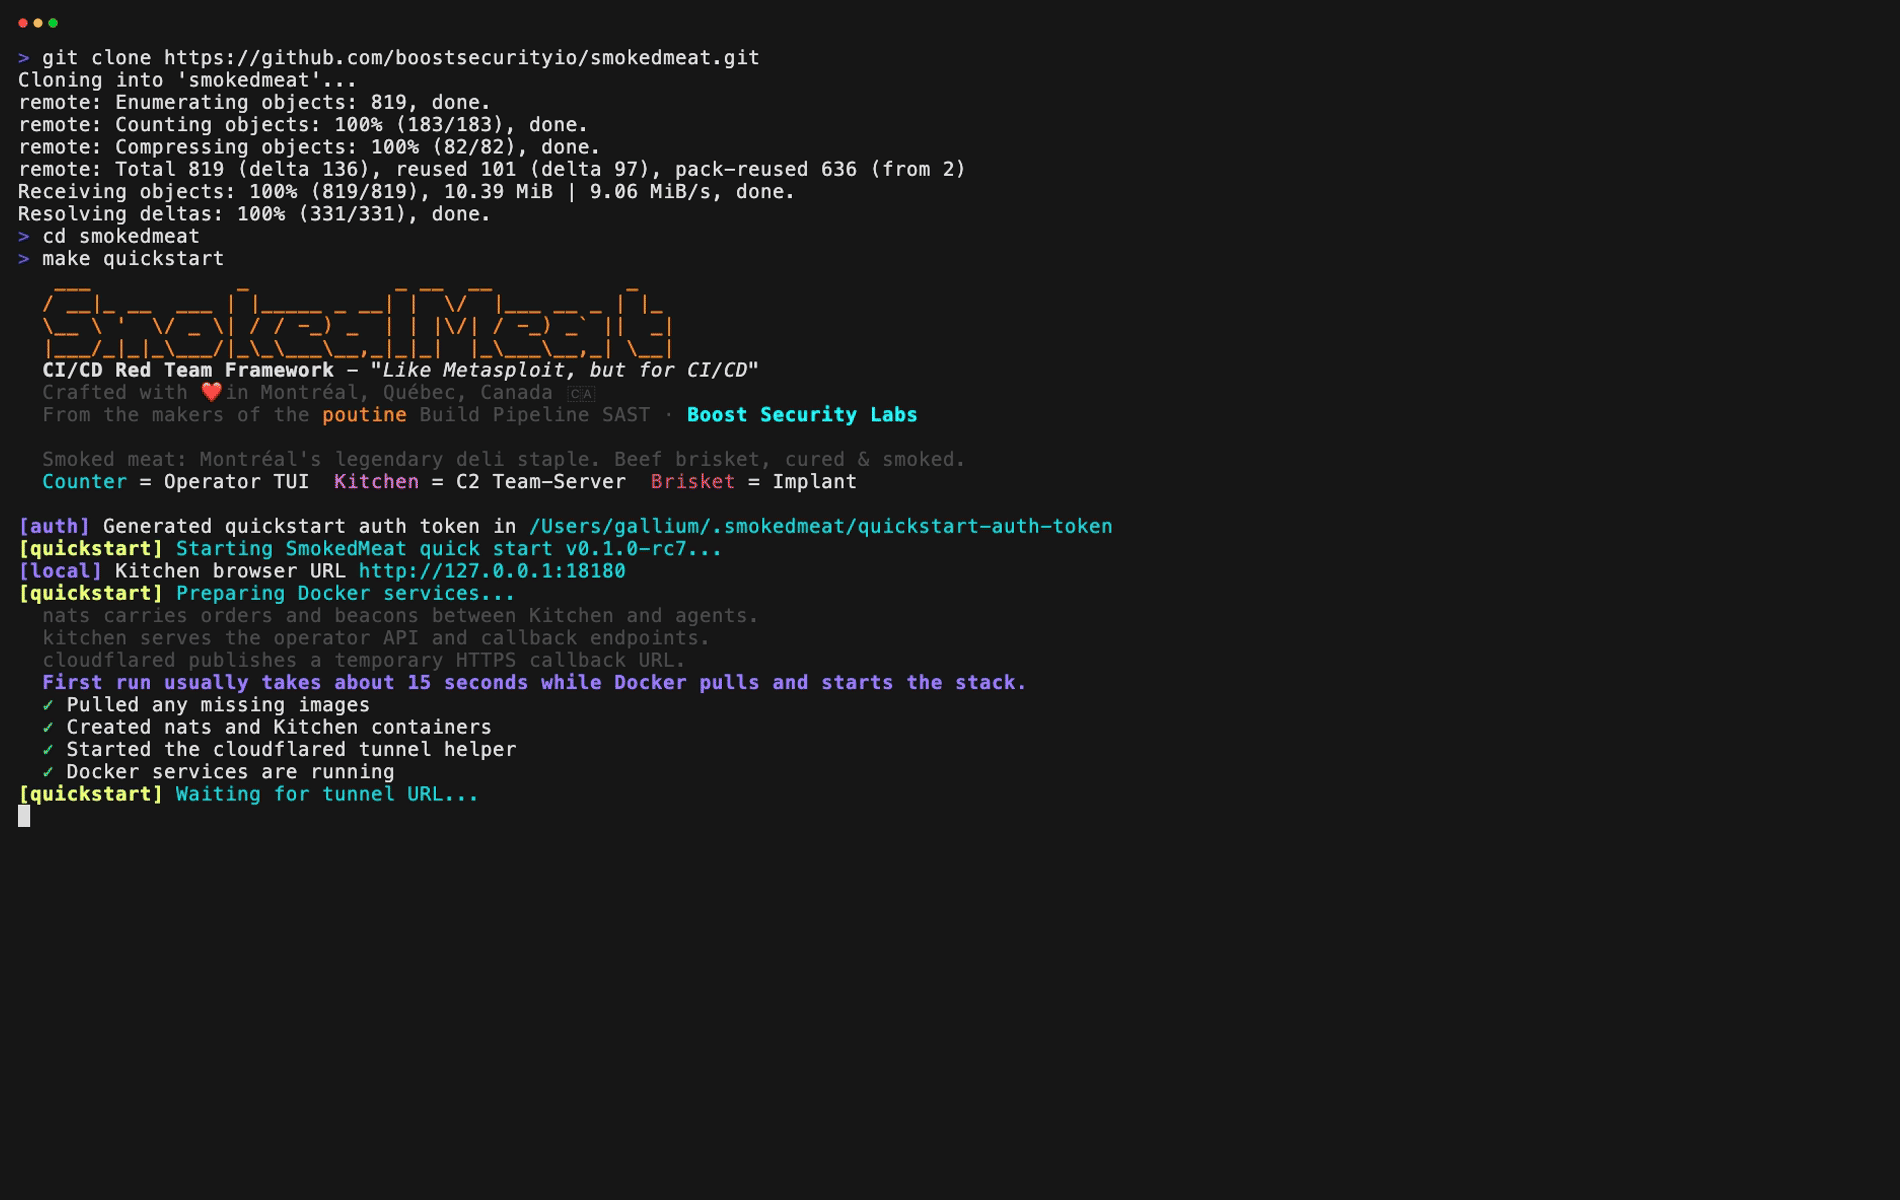 boostsecurityio/smokedmeat
إطار عمل للفريق الأحمر في CI/CD لإظهار مخاطر أمان خطوط البناء.
 mrprogrammer2938/black-tool
قم بتثبيت الأدوات وابدأ الهجوم، black-tool v5.5.5 ! ⬛
 mythicagents/medusa
وكيل C2 متعدد المنصات لـ Mythic، مع تحميل ديناميكي للوظائف، وبروكسي SOCKS5، وعمليات ملفات، وحقن شيلكود، ووحدات ما بعد الاستغلال لنظامي macOS وWindows.
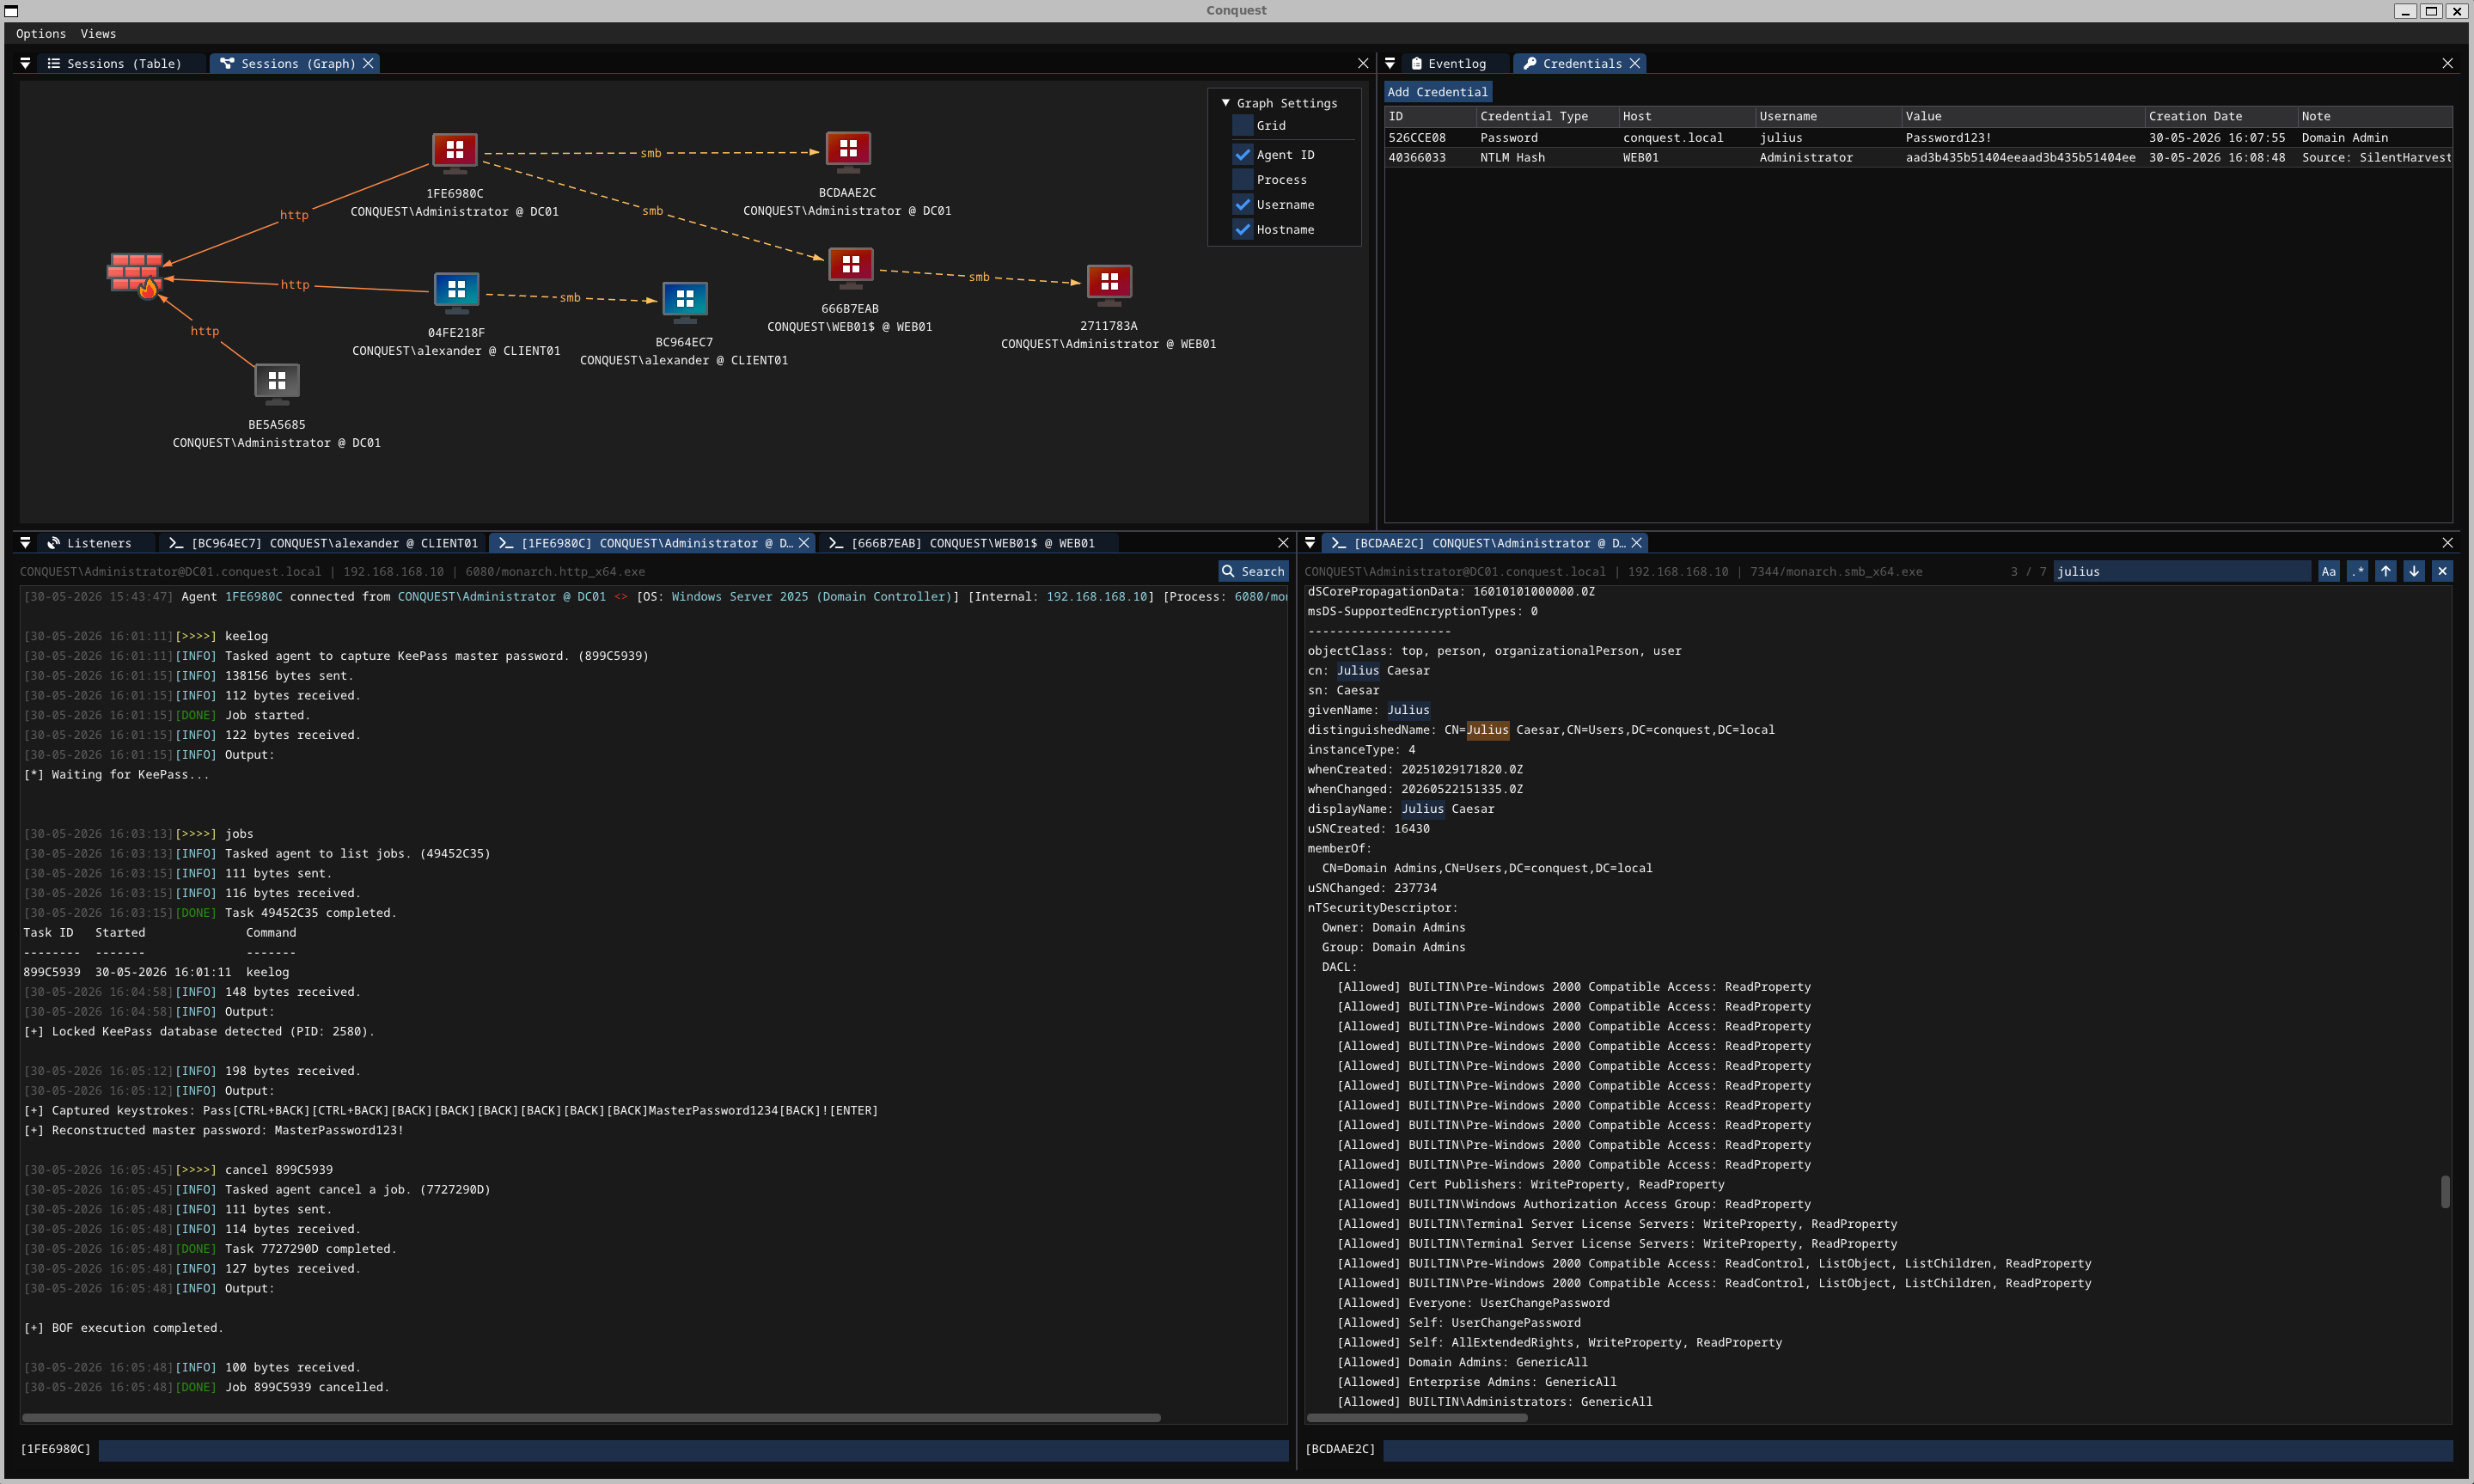 jakobfriedl/conquest
Conquest هو إطار عمل للقيادة والتحكم/ما بعد الاستغلال، غني بالميزات وقابل للتشكيل، مطوَّر بلغة نيم.
 gl4ssesbo1/nebula
Nebula هو إطار عمل C2 قائم على السحابة، يقدم حاليًا الاستكشاف والتعداد والاستغلال والاستغلال اللاحق على AWS، ولكن لا يزال العمل جاريًا للسماح باختبار…
 m3rcer/chisel-strike
تنفيذ .NET مشفر بـ XOR لأداة cobalt strike aggressor لـ chisel لاستخدام بروكسي أسرع وقدرات socks5 متقدمة.
 qsecure-labs/overlord
واجهة سطر أوامر مبنية بلغة بايثون لنشر بنية تحتية للفريق الأحمر بشكل آلي على AWS وDigital Ocean، مع دعم نمطي لـ C2 وخوادم البريد الإلكتروني وتوصيل…
 seanheelan/anamnesis-release
إطار تقييم لدراسة وكلاء LLM الذين يقومون تلقائياً بتوليد exploits عاملة من تقارير الثغرات، متجاوزين التخفيفات الأمنية الحديثة مثل CFI و Shadow Stack…
 mazen160/shennina
أتمتة استغلال المضيف بالذكاء الاصطناعي
 b4rtik/redpeanut
RedPeanut هي أداة RAT صغيرة مطورة باستخدام .Net Core 2 وعاملها في .Net 3.5 / 4.0.
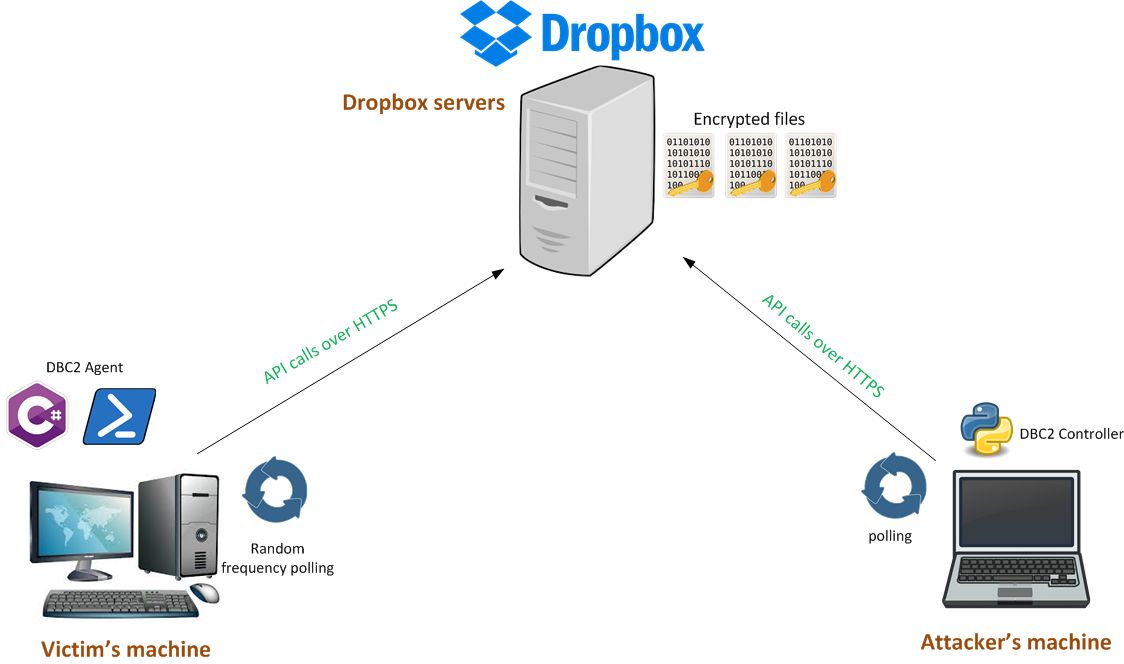 arno0x/dbc2
DBC2 (DropboxC2) هي أداة استغلال ما بعد الاختراق معيارية، تتكون من وكيل يعمل على جهاز الضحية، ووحدة تحكم تعمل على أي جهاز، ووحدات PowerShell، وخوادم…
 rand0m1ze/ezsploit
أتمتة سكربت bash لنظام لينكس من أجل metasploit
 trustedsec/tap
منصة TrustedSec Attack Platform هي طريقة موثوقة لاستخدام المُلقِيات (droppers) على البنية التحتية لضمان اتصالات قائمة مع المؤسسة.
 entysec/hatsploit
منصة اختبار اختراق معيارية تمكنك من كتابة واختبار وتنفيذ كود الاستغلال.
 kvasirsecurity/kvasir
Kvasir: إدارة بيانات اختبار الاختراق








