
 #1
منصات متكاملة لتطوير وتنفيذ وإدارة اختبارات الاختراق.
موصى به من Kitploit

 yaklang/yakit
منصة اختبار اختراق شاملة مع MITM proxy و web fuzzer و reverse connection handler ونظام plugins للاختبار الأمني الآلي والاستغلال.
 owasp/nettacker
إطار اختبار اختراق آلي - ماسح ثغرات مفتوح المصدر - إدارة الثغرات
 1n3/sn1per
منصة اختبار اختراق آلية وإدارة سطح الهجوم. استطلاع، فحص، استغلال، تقرير - أكثر من 600 استغلال، أكثر من 90 تكامل، أكثر من 10 آلاف اكتشاف.
 sensepost/objection
مجموعة أدوات استكشاف متنقلة تعمل بوقت التشغيل مدعومة بـ Frida لتقييم أمان تطبيقات iOS و Android. تجاوز تثبيت SSL، تفريغ سلاسل المفاتيح، التلاعب…
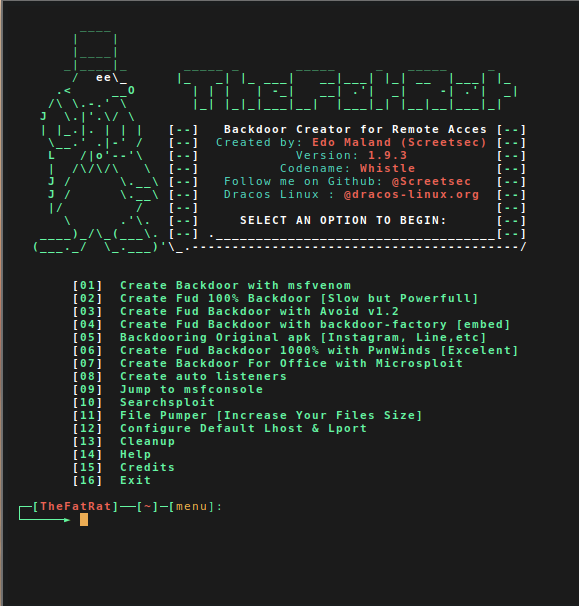 screetsec/thefatrat
ذا فات رات (Thefatrat) أداة استغلال ضخمة: أداة سهلة لتوليد الباب الخلفي وأداة سهلة لهجوم ما بعد الاستغلال مثل هجوم المتصفح وغيرها. تقوم هذه الأداة…

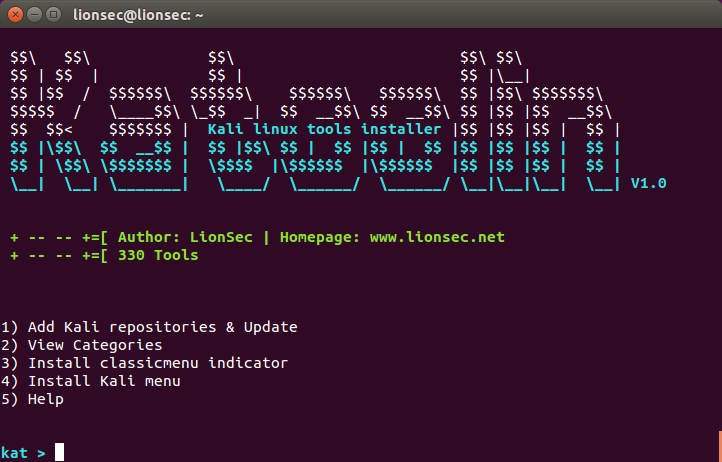 lionsec/katoolin
قم بتثبيت جميع أدوات Kali Linux تلقائياً
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 aliasrobotics/cai
Cybersecurity AI (CAI)، إطار أمن الذكاء الاصطناعي
 purpleailab/decepticon
عامل اختراق ذاتي لفرق الاختبارات الهجومية
 ne0nd0g/merlin
ميرلين هو خادم وعميل تحكم وأوامر (Command & Control) عبر الأنظمة المختلفة لمرحلة ما بعد الاستغلال باستخدام HTTP/2، مكتوب بلغة Go.
 pennyw0rth/netexec
إطار عمل ما بعد الاستغلال لاختبار المصادقة الشبكية الآلي، وجمع بيانات الاعتماد، والحركة الجانبية عبر بيئات Windows/AD مع دعم بروتوكولات معيارية.
 its-a-feature/mythic
إطار عمل تعاوني متعدد المنصات للفريق الأحمر
 qilingframework/qiling
إطار محاكاة ثنائي حقيقي قابل للبرمجة
 bc-security/empire
Empire هو إطار عمل للاستغلال اللاحق ومحاكاة الخصوم يُستخدم لمساعدة فرق الاختراق الأحمر ومختبري الاختراق.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 adaptix-framework/adaptixc2
AdaptixC2 هي مجموعة أدوات معيارية للغاية ومتقدمة للفريق الأحمر
 rapid7/metasploit-payloads
مستودع موحّد لحِزم حمولات Metasploit Framework المختلفة





