
 #1
منصات متكاملة لتطوير وتنفيذ وإدارة اختبارات الاختراق.
موصى به من Kitploit
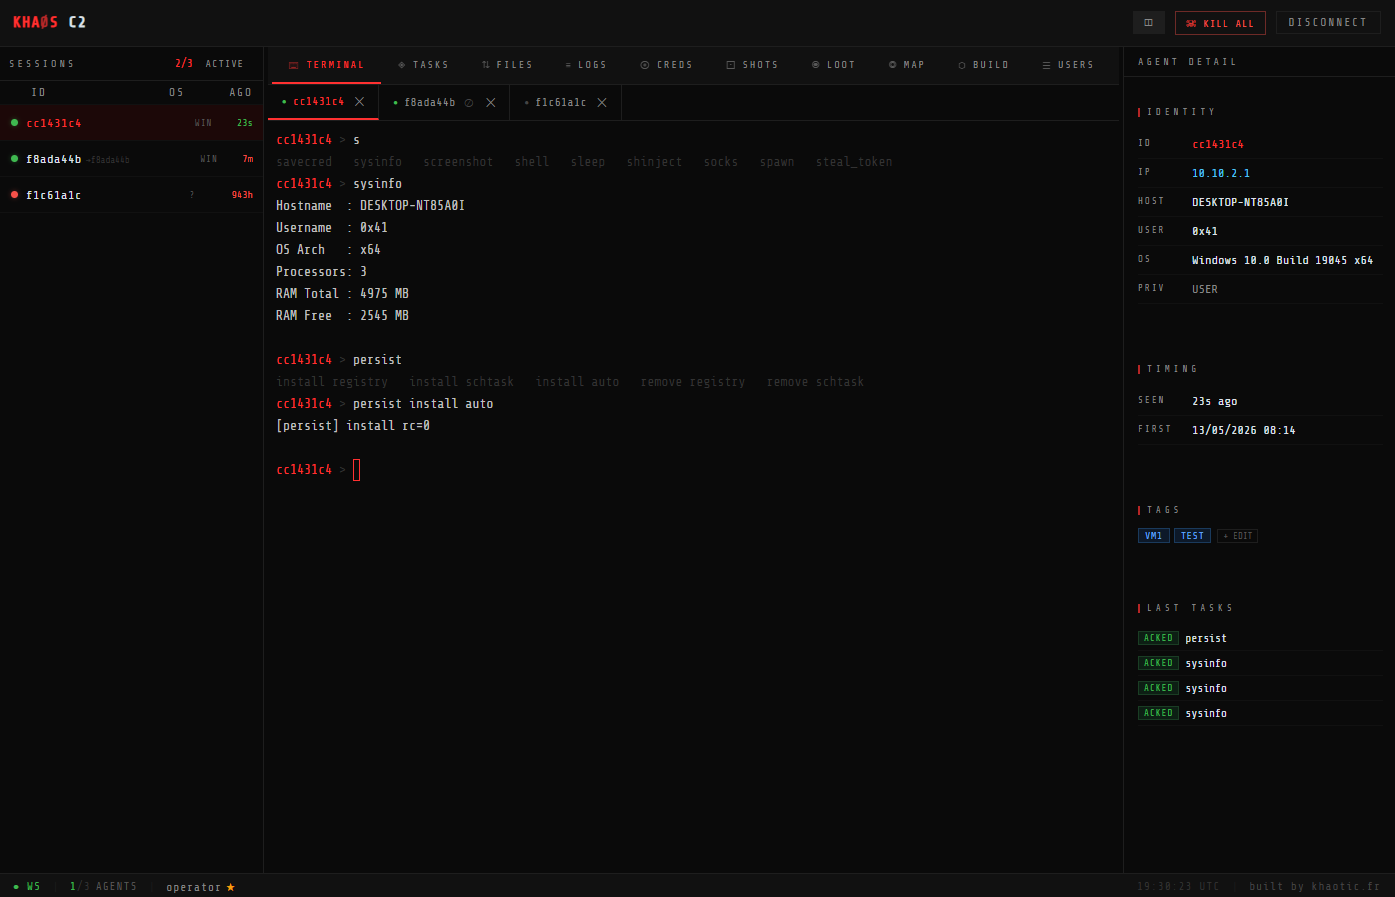
 28zaaky/khaos-c2
KHAOS هو إطار عمل C2 حديث يوجّه حركة مرور الوكلاء عبر خدمات سحابية موثوق بها بالفعل من قبل شبكات المؤسسات.
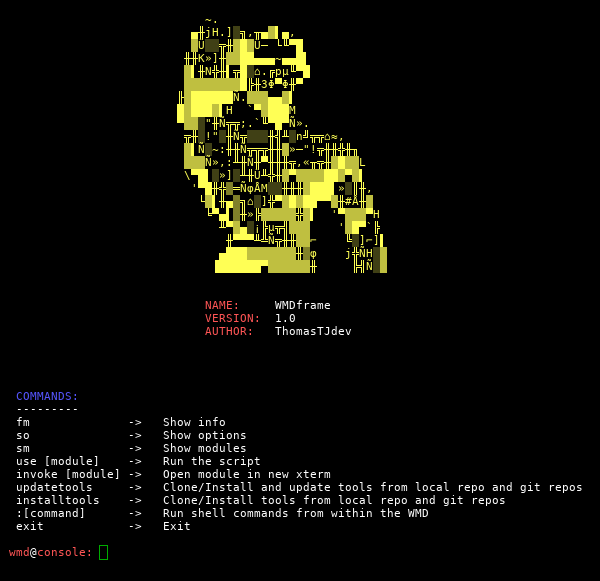 thomastjdev/wmd
إطار عمل بايثون لأدوات أمن تكنولوجيا المعلومات
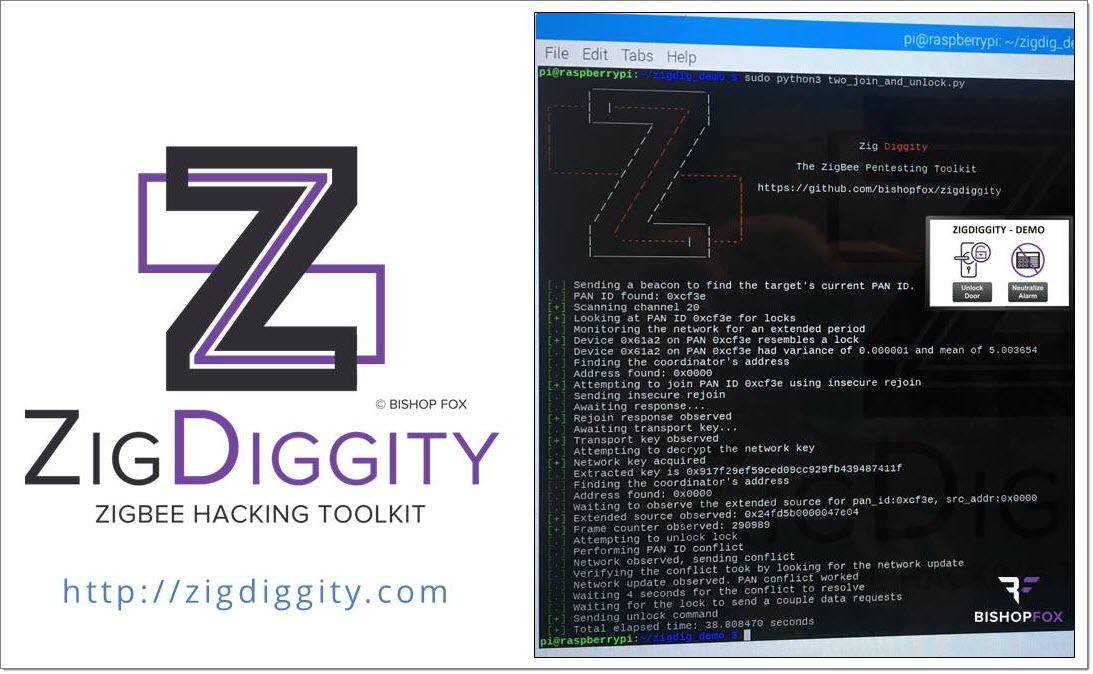 bishopfox/zigdiggity
مجموعة أدوات اختراق ZigBee من Bishop Fox
 0xm3r/cgpwn
آلة افتراضية خفيفة لمهام hardware hacking، RE (fuzzing، symEx، exploiting، إلخ) ومهام wargaming.
 jack-new-project/zeebsploit
إطار عمل استغلال ثغرات معياري لاختبار الاختراق، يتميز بتوليد الحمولات تلقائيًا، ووحدات الاستطلاع، وقدرات ما بعد الاستغلال.
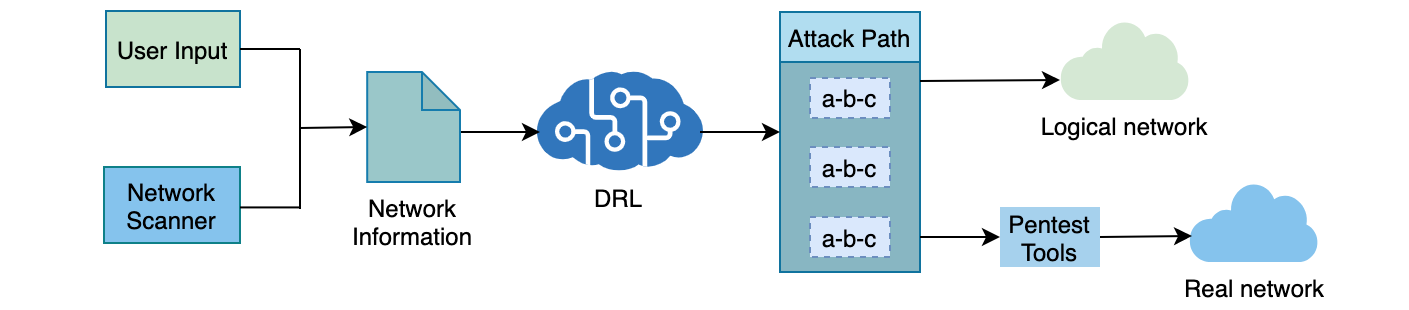 crond-jaist/autopentest-drl
AutoPentest-DRL: اختبار الاختراق الآلي باستخدام التعلم المعزز العميق
 shinthink/blitzstrike
خادم MCP يجمع منهجية اختبار اختراق من ثلاث طبقات: استطلاع سطح الهجوم، والتحليل الساكن من المصدر إلى الحوض، والتحقق المباشر من النتائج مع سلاسل…
 und3rf10w/external_c2_framework
واجهة برمجة تطبيقات بايثون للاستخدام مع مواصفات C2 الخارجية لـ Cobalt Strike
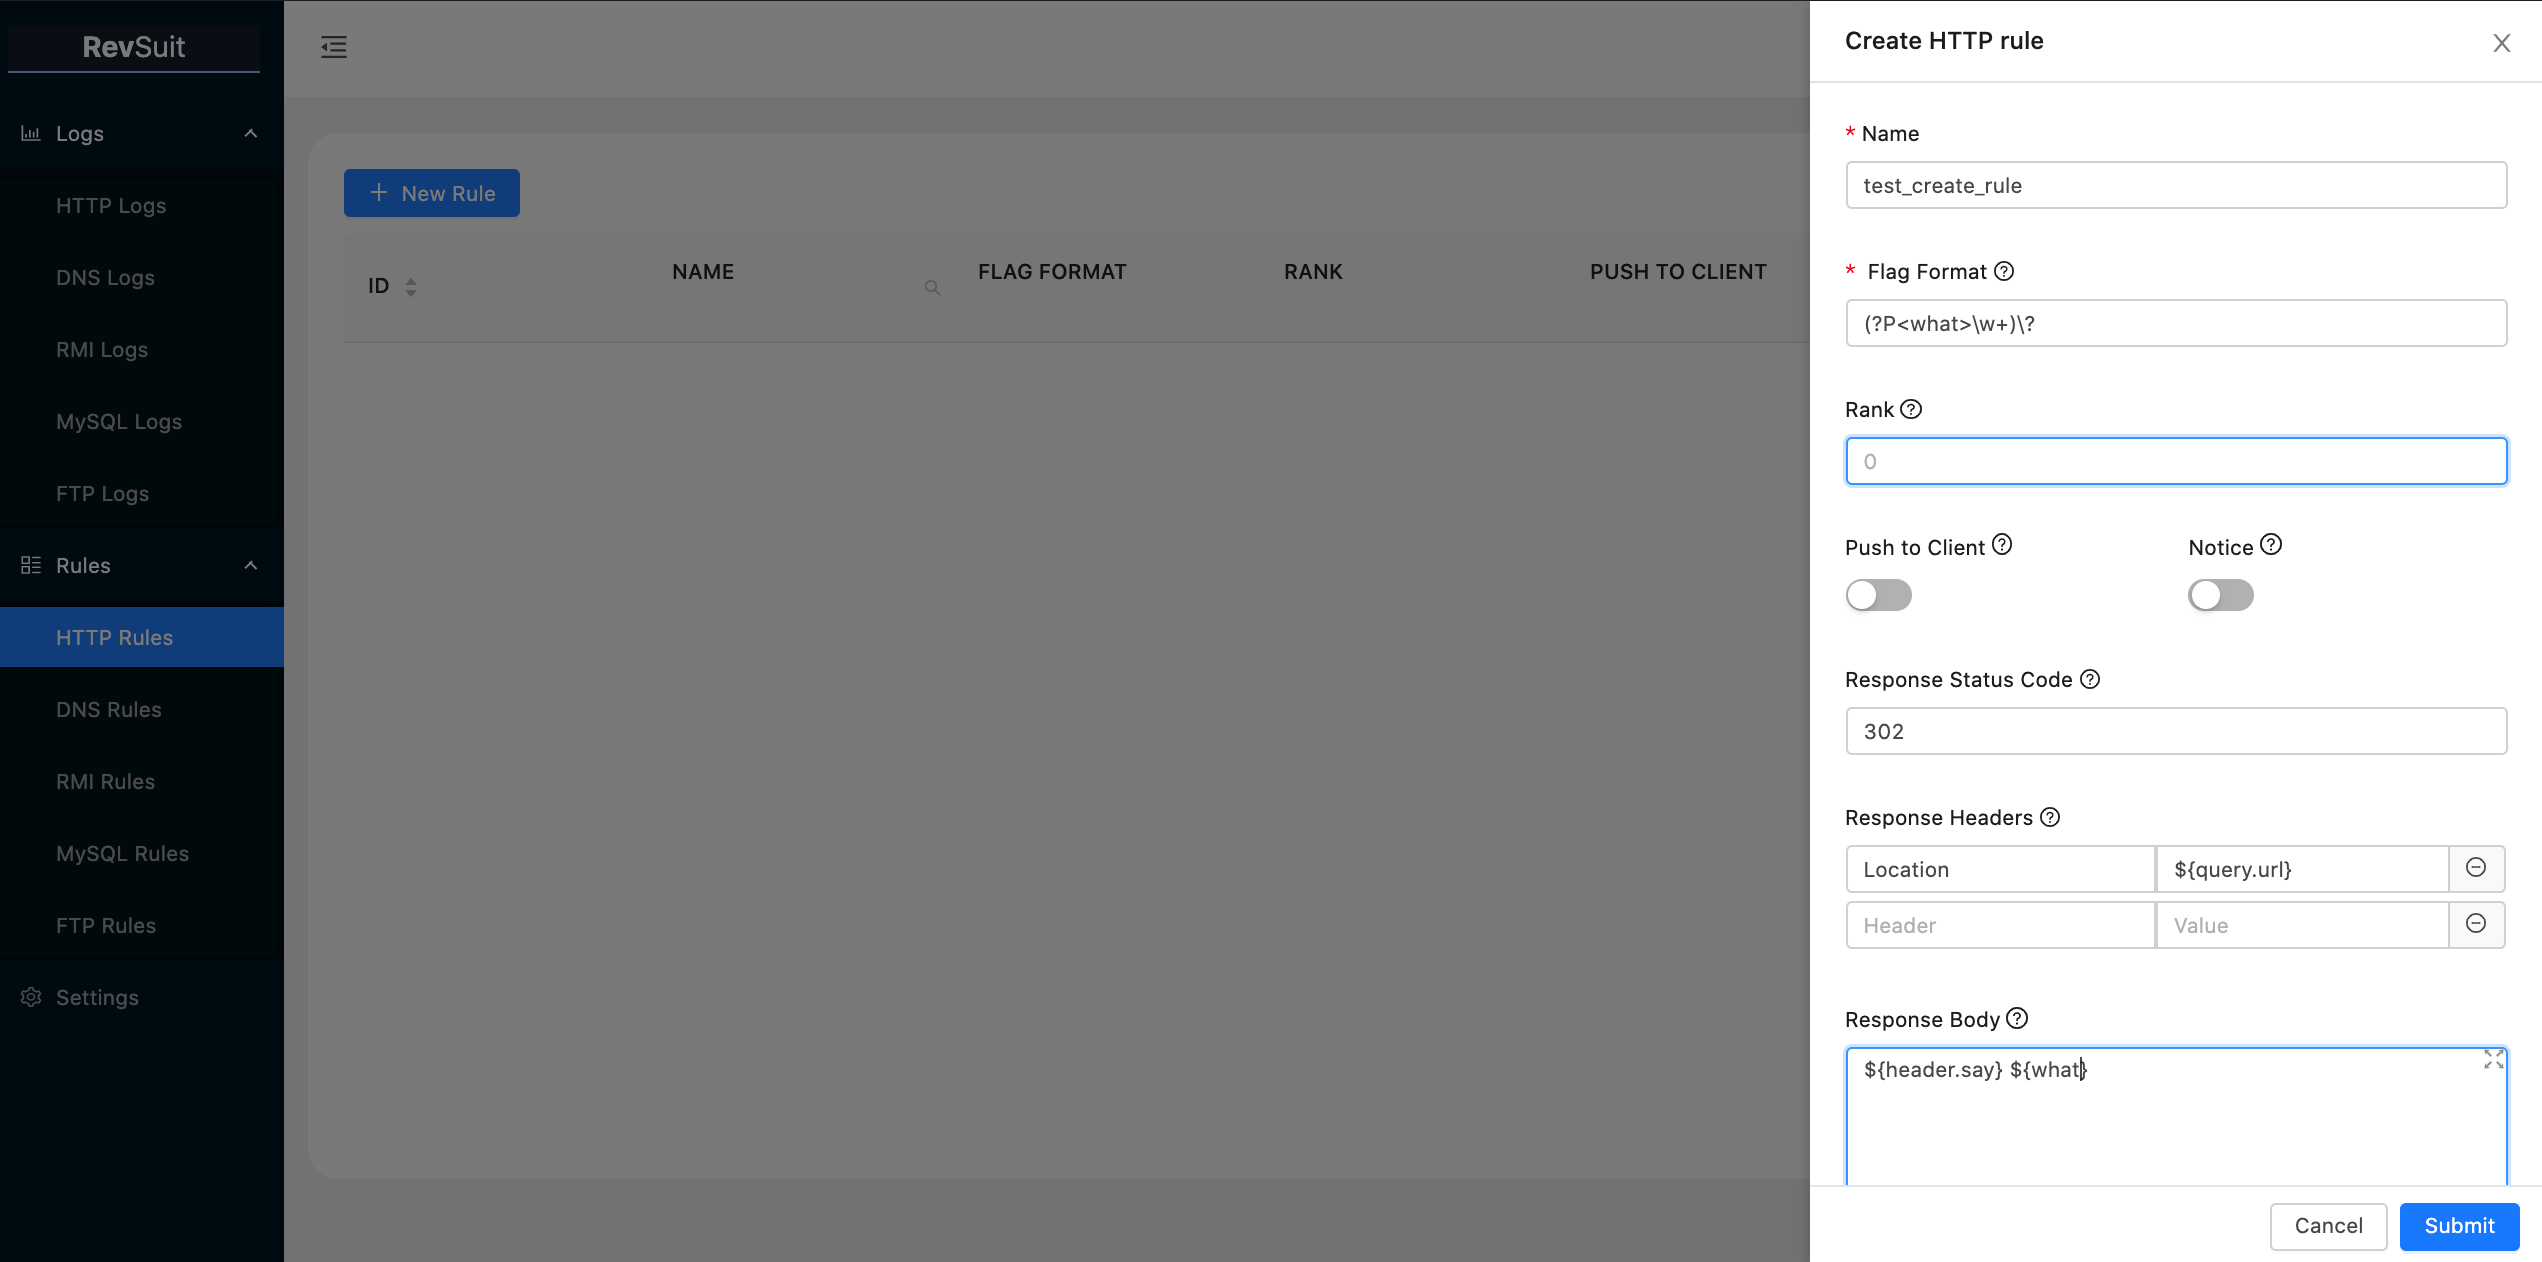 li4n0/revsuit
RevSuit هي منصة اتصال عكسي مرنة وقوية مصممة لاستقبال الاتصالات من الهدف المضيف أثناء الاختراق.
 enkomio/alanframework
إطار عمل C2 post-exploitation
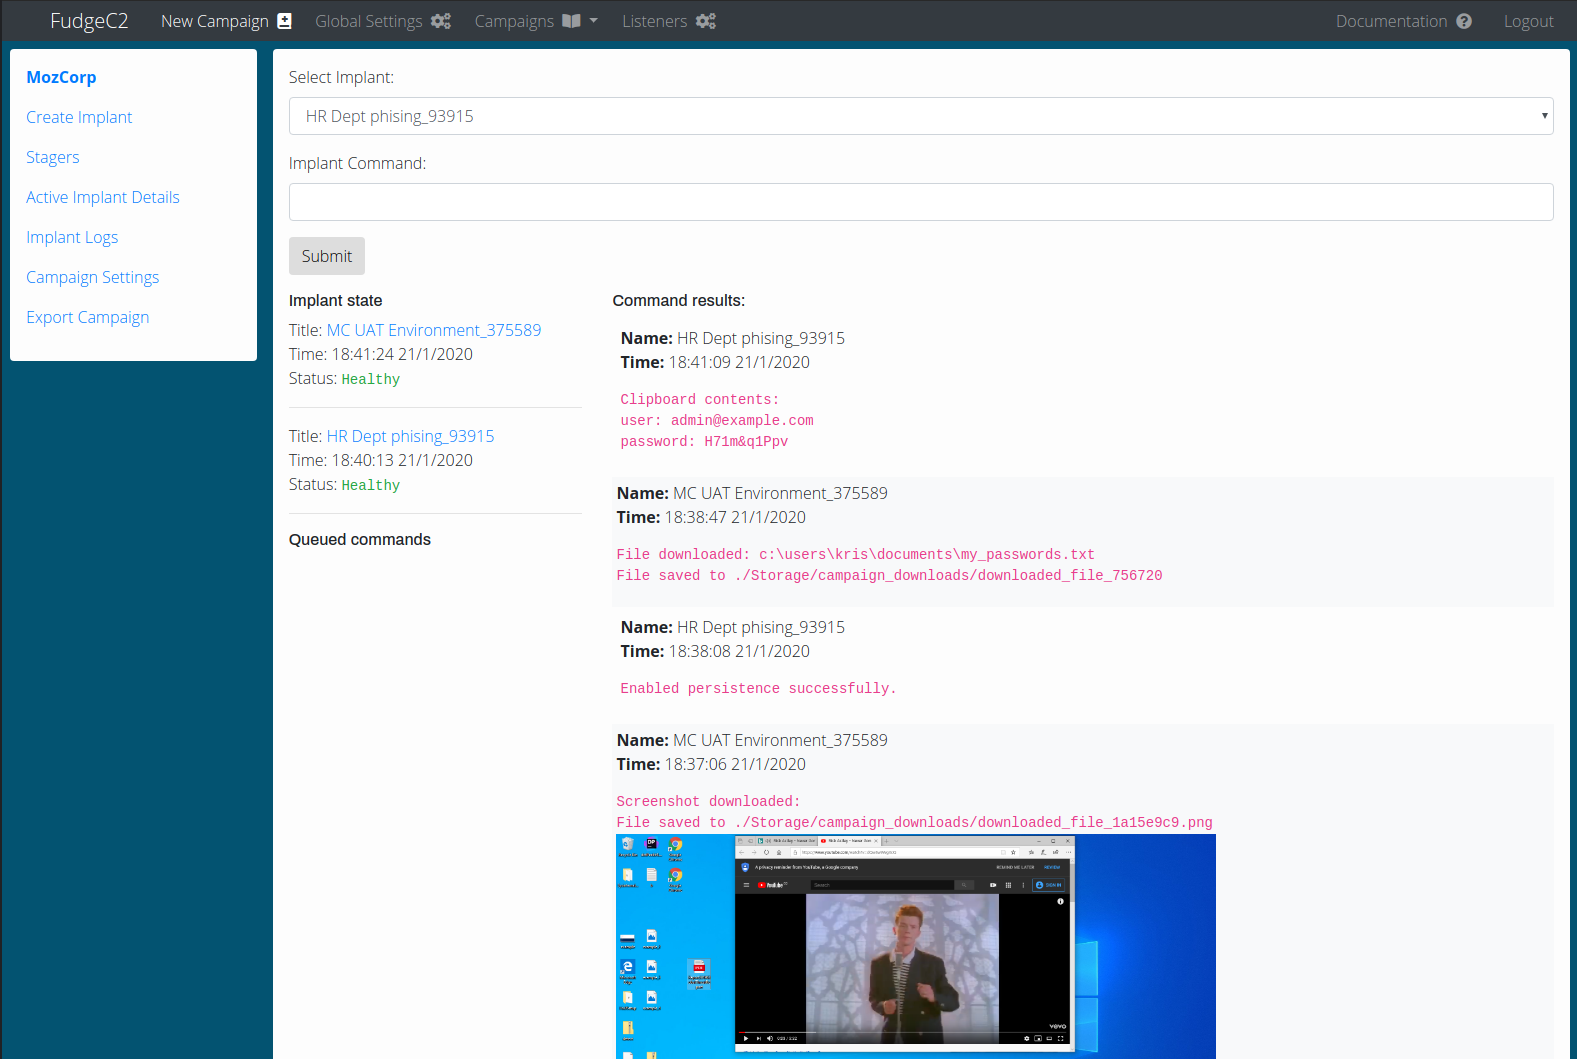 ziconius/fudgec2
FudgeC2 - إطار عمل للتحكم والأوامر مصمم للتعاون الجماعي وأنشطة ما بعد الاستغلال.
 catsploit/catsploit
أداة اختبار اختراق آلي تستخدم تقنية تسجيل هجمات السيبران (CATS) لاختيار وتنفيذ سيناريوهات الهجوم المثلى عبر تكامل Metasploit و Nmap و OpenVAS.
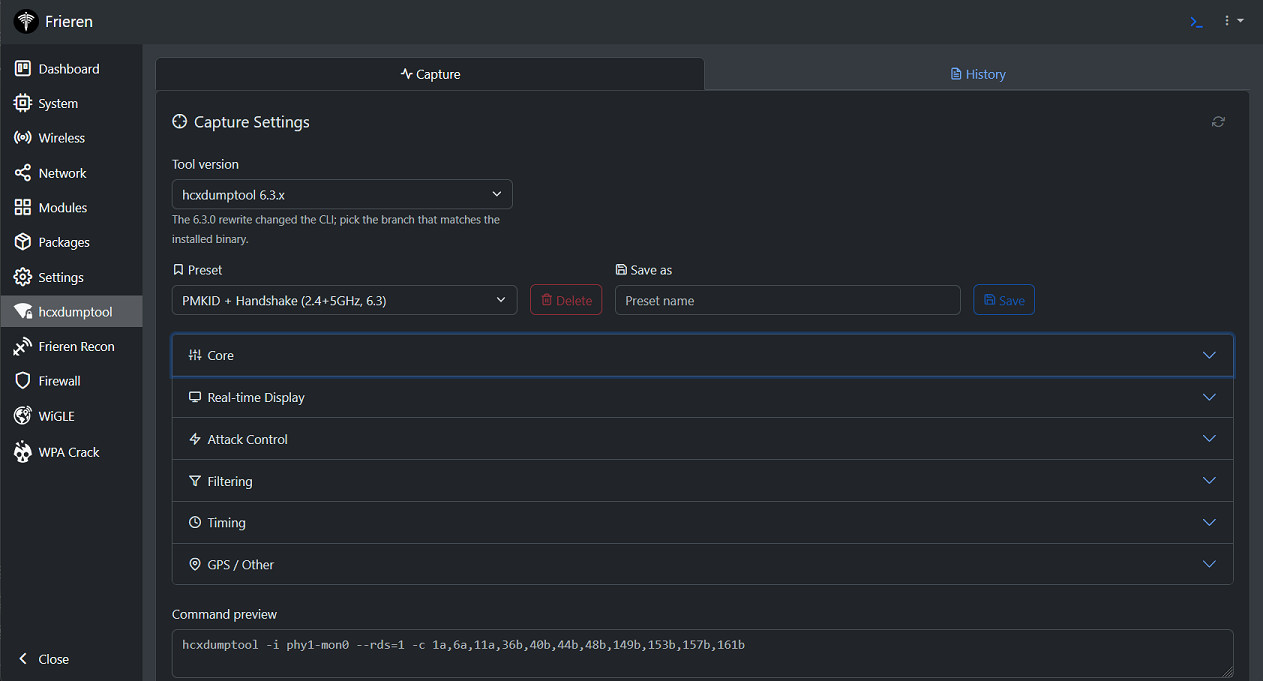 xchwarze/frieren
Frieren هو إطار صغير (micro-framework) مصمم للاستخدام في أجهزة التوجيه (routers) وأجهزة الكمبيوتر ذات اللوحة الواحدة (SBCs). تم بناء هذا الإطار ليكون…
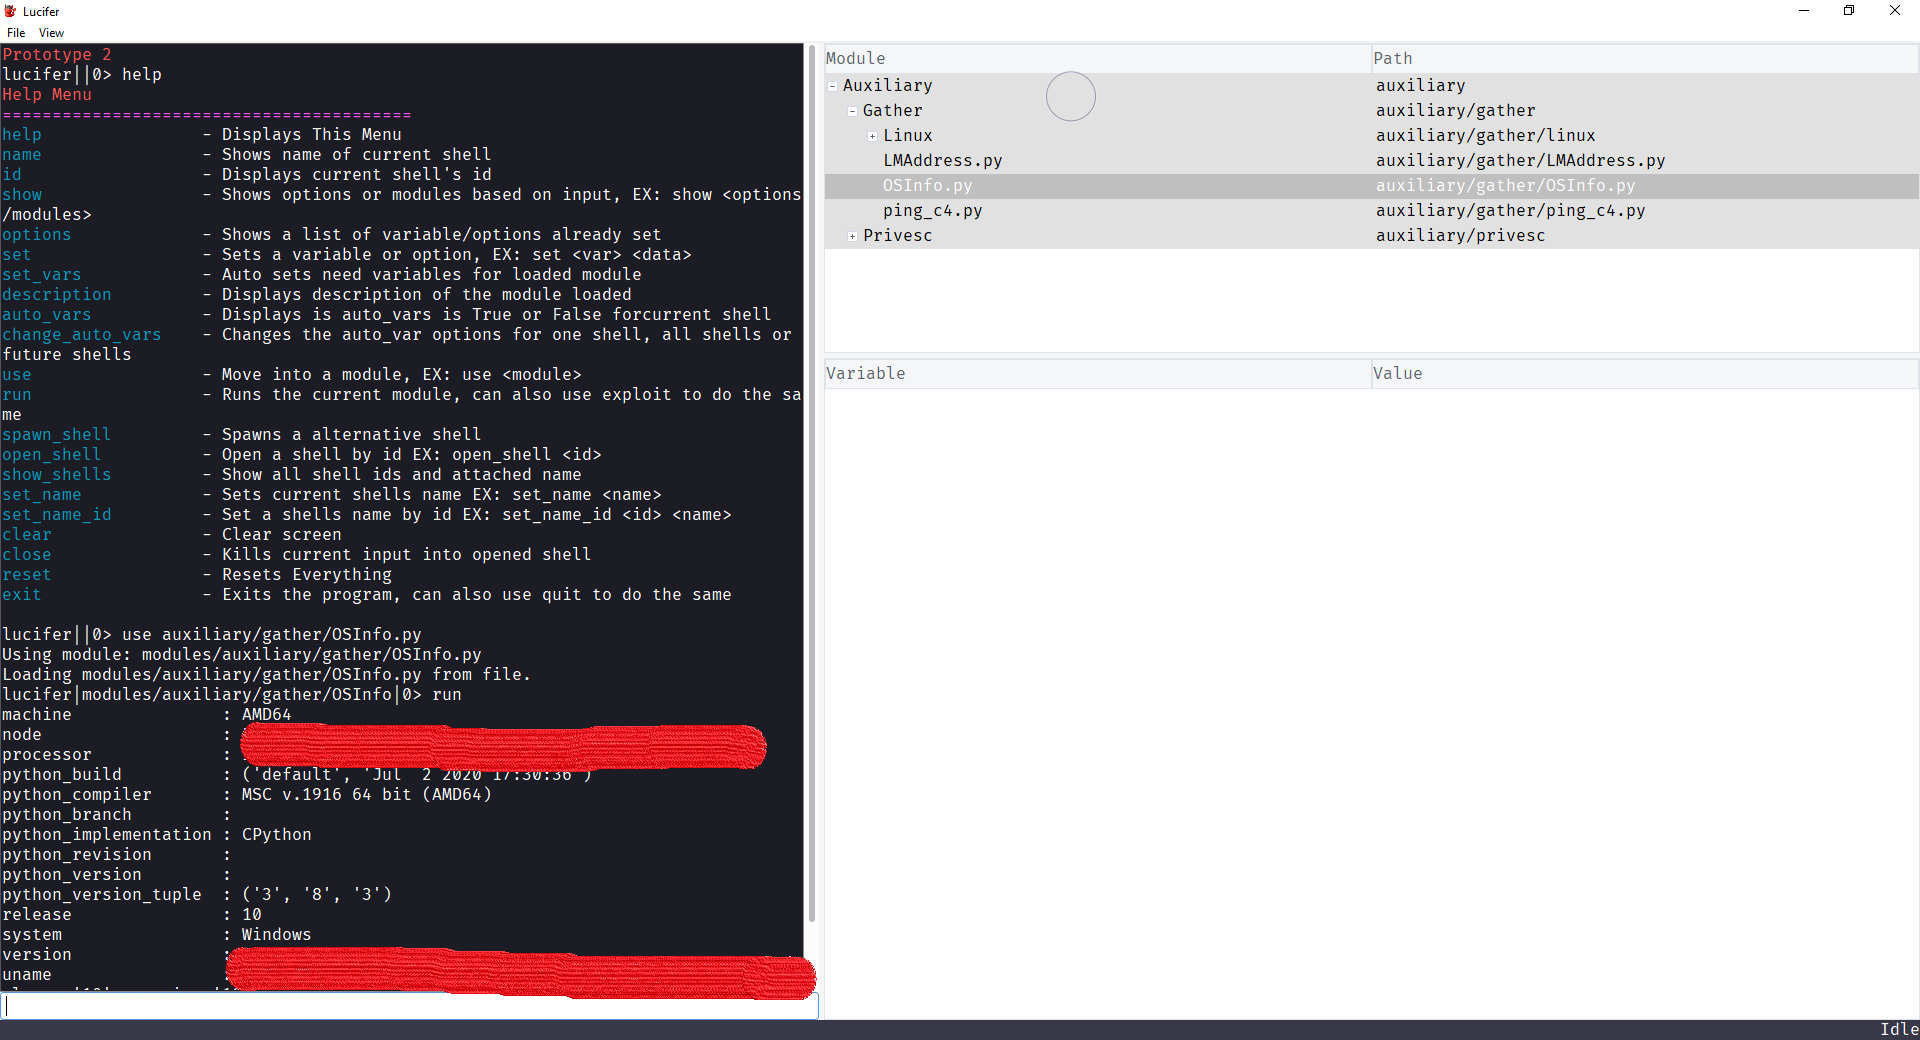 skiller9090/lucifer
أداة اختراق قوية لأتمتة مهام الاختراق مثل تصعيد الامتيازات المحلية، التعداد، استخراج البيانات والمزيد... استخدم أو أنشئ وحدات أتمتة لتسريع حياتك في…
 fraunhofer-aisec/gallia
إطار عمل قابل للتوسع لاختبار الاختراق بواجهات UDS للمركبات، يتيح فحوصات قابلة للتكرار، وقراءة رموز الأعطال التشخيصية، والمعالجة اللاحقة عبر بنية…
 nccgroup/autopwn
تحديد الأهداف وتشغيل مجموعات من الأدوات ضدها
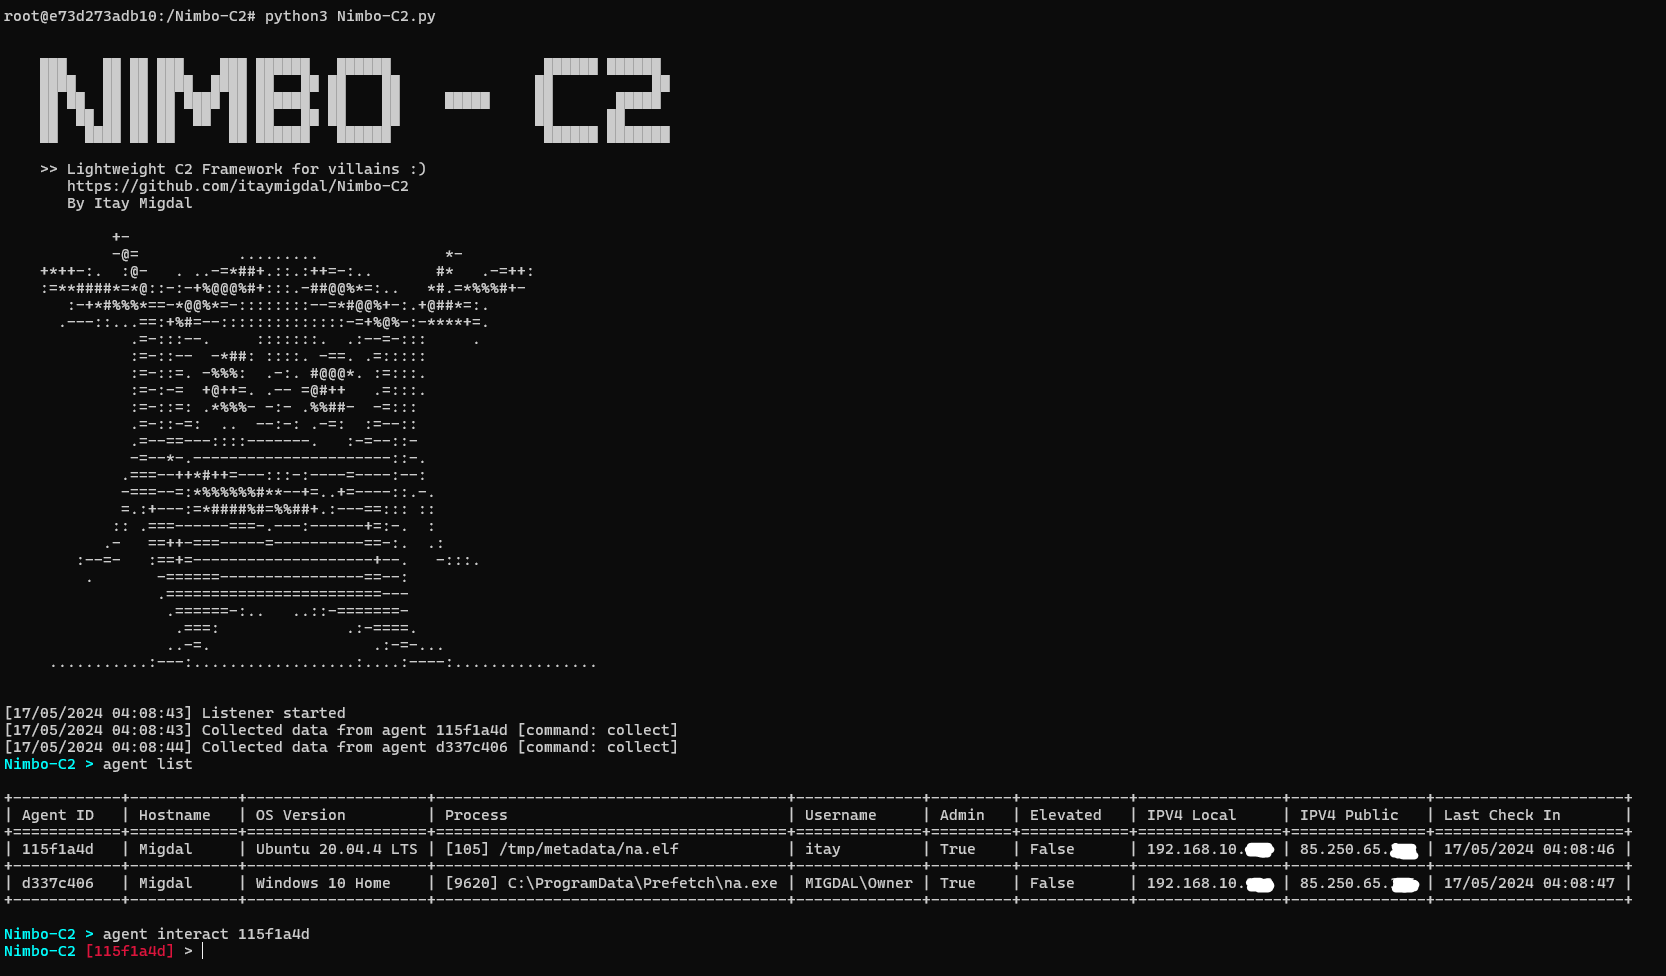 itaymigdal/nimbo-c2
Nimbo-C2 هو إطار عمل C2 آخر (بسيط وخفيف الوزن)
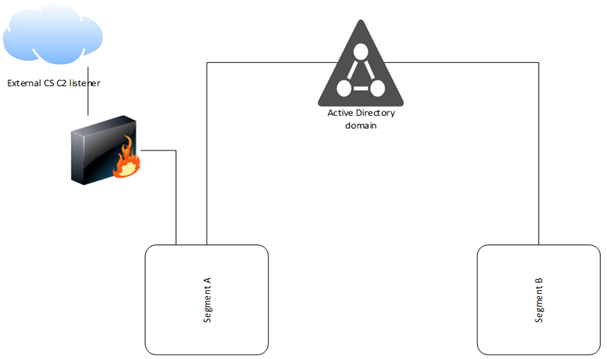 fox-it/ldapfragger
أداة C2 تقوم بتوجيه بيانات Cobalt Strike beacon عبر سمات مستخدم LDAP للقيادة والتحكم الخفية في الشبكات المجزأة.








