
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
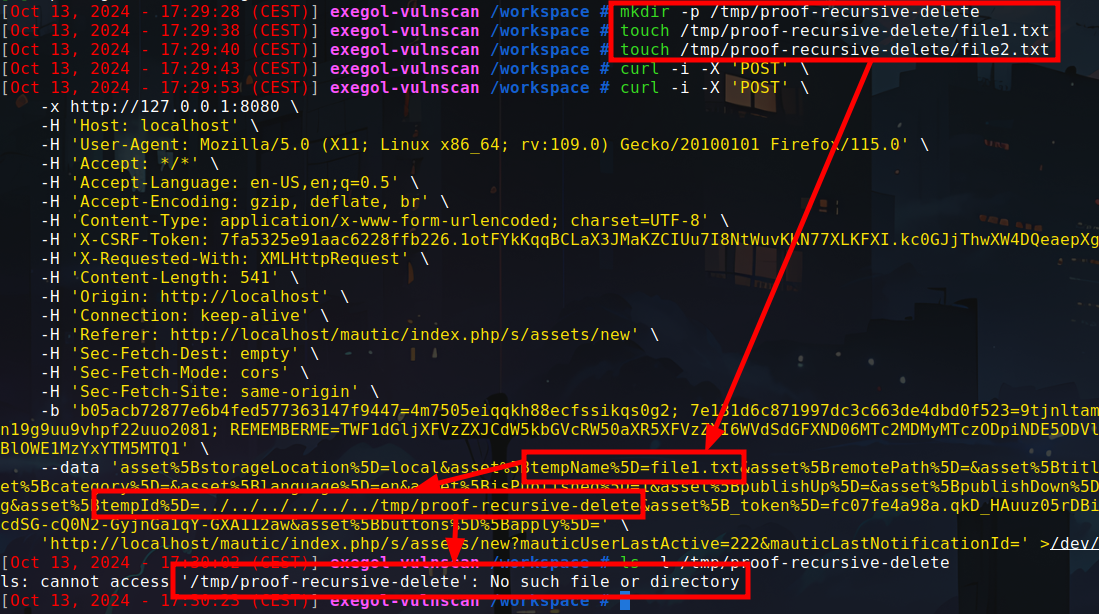
 mallo-m/cve-2024-47051
Mautic < 5.2.3 ثغرة تنفيذ أكواد عن بُعد بعد المصادقة
 ekomssavior/poc_cve-2025-32433
إثبات المفهوم لاستغلال CVE-2025-32433 مع أنماط هجوم محاكاة وحقيقية، بما في ذلك خادم C2 مبني على Flask لردود الصدفة العكسية ومحاكاة ما بعد الاستغلال.
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 zycoder0day/cve-2026-6279
CVE-2026-6279 — Avada Builder <= 3.15.2 ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) بدون مصادقة عبر call_user_func()
 tadash10/exploiting-cve-2021-44228-log4shell-in-a-banking-environment
الهدف: عرض استغلال ثغرة Log4Shell (CVE-2021-44228) داخل بيئة تطبيق بنكي محاكاة.
 tachibana51/cve-2013-2028-x64-bypass-ssp-and-pie-poc
هذا غير مستقر
 epsteina16/docker-escape-miner
نموذج برمجي لاستخدام ثغرة CVE-2019-5736 لتعدين البيتكوين دون أي ارتباط بالحاوية أو المستخدم الأصلي.
 ludovicpatho/cve-2022-22965_spring4shell
قد يكون تطبيق Spring MVC أو Spring WebFlux الذي يعمل على JDK 9+ عرضة لتنفيذ التعليمات البرمجية عن بُعد (RCE) عبر ربط البيانات. يتطلب الاستغلال المحدد…
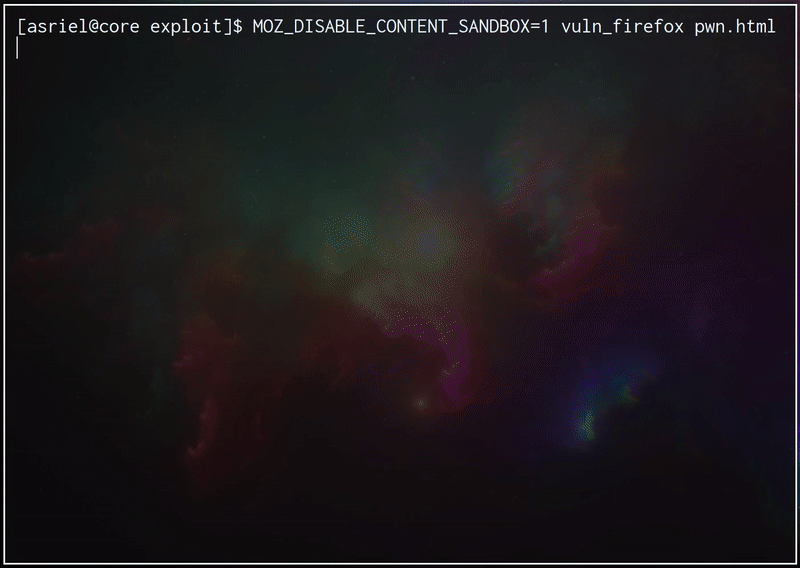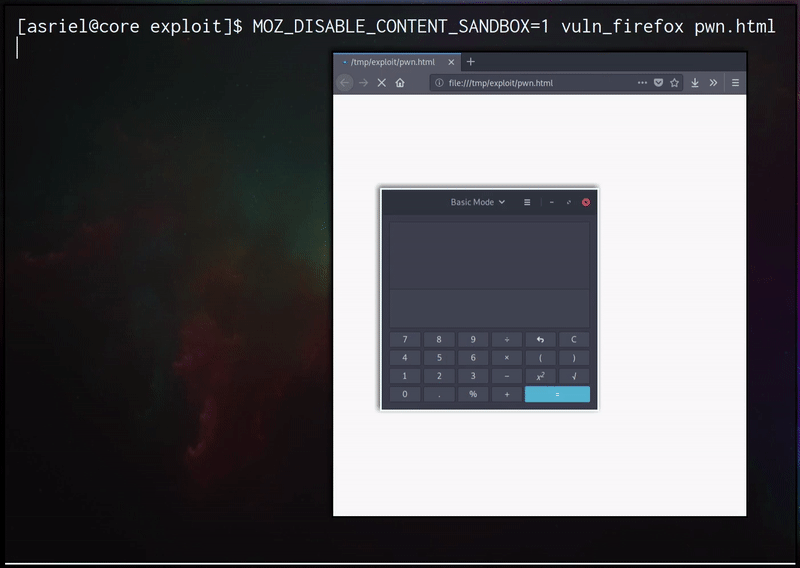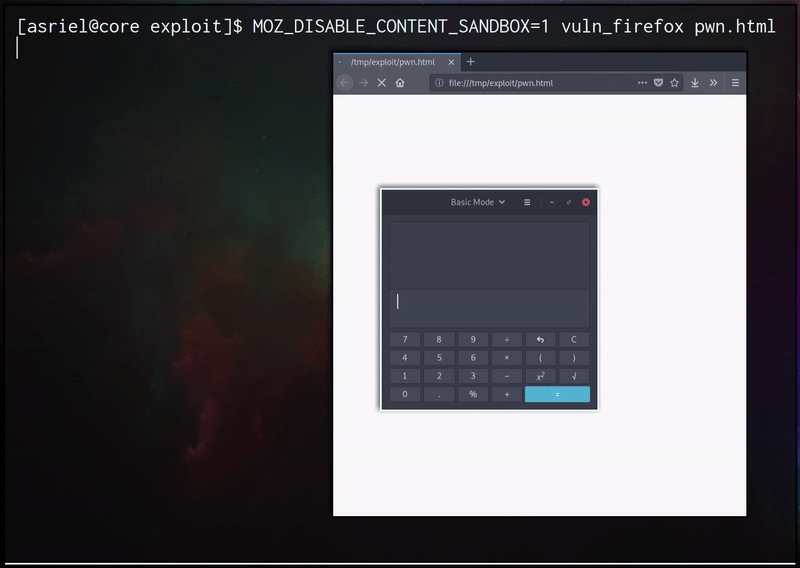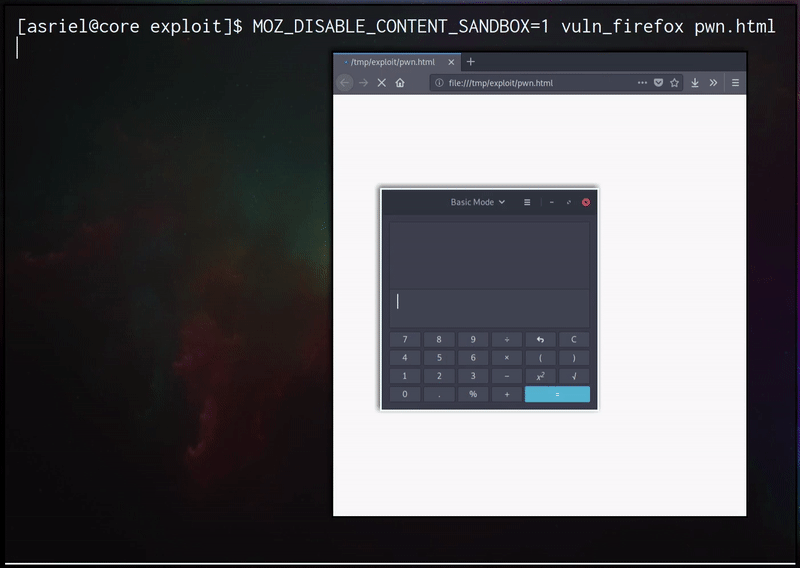 hydra3evil/cve-2018-12386
CVE-2018-12386 - استغلال RCE في بيئة Firefox المعزولة لنظام Linux (Firefox <v62.0.3)
 faithtiannn/cve-2025-55182
CVE-2025-55182 أداة كشف الثغرات
 eqstlab/cve-2026-25253
استخراج رمز مصادقة OpenClaw
 c0d331ng/blackash-cve-2025-48593
CVE-2025-48593
 4minx/cve-2026-64638
CVE-2026-64638 (XSS2shell) POC.
 glorytomoon/poc_codes
مجموعة من نماذج أكواد إثبات المفهوم لمختلف CVEs والثغرات الأمنية، مكتوبة بشكل أساسي بلغة بايثون.
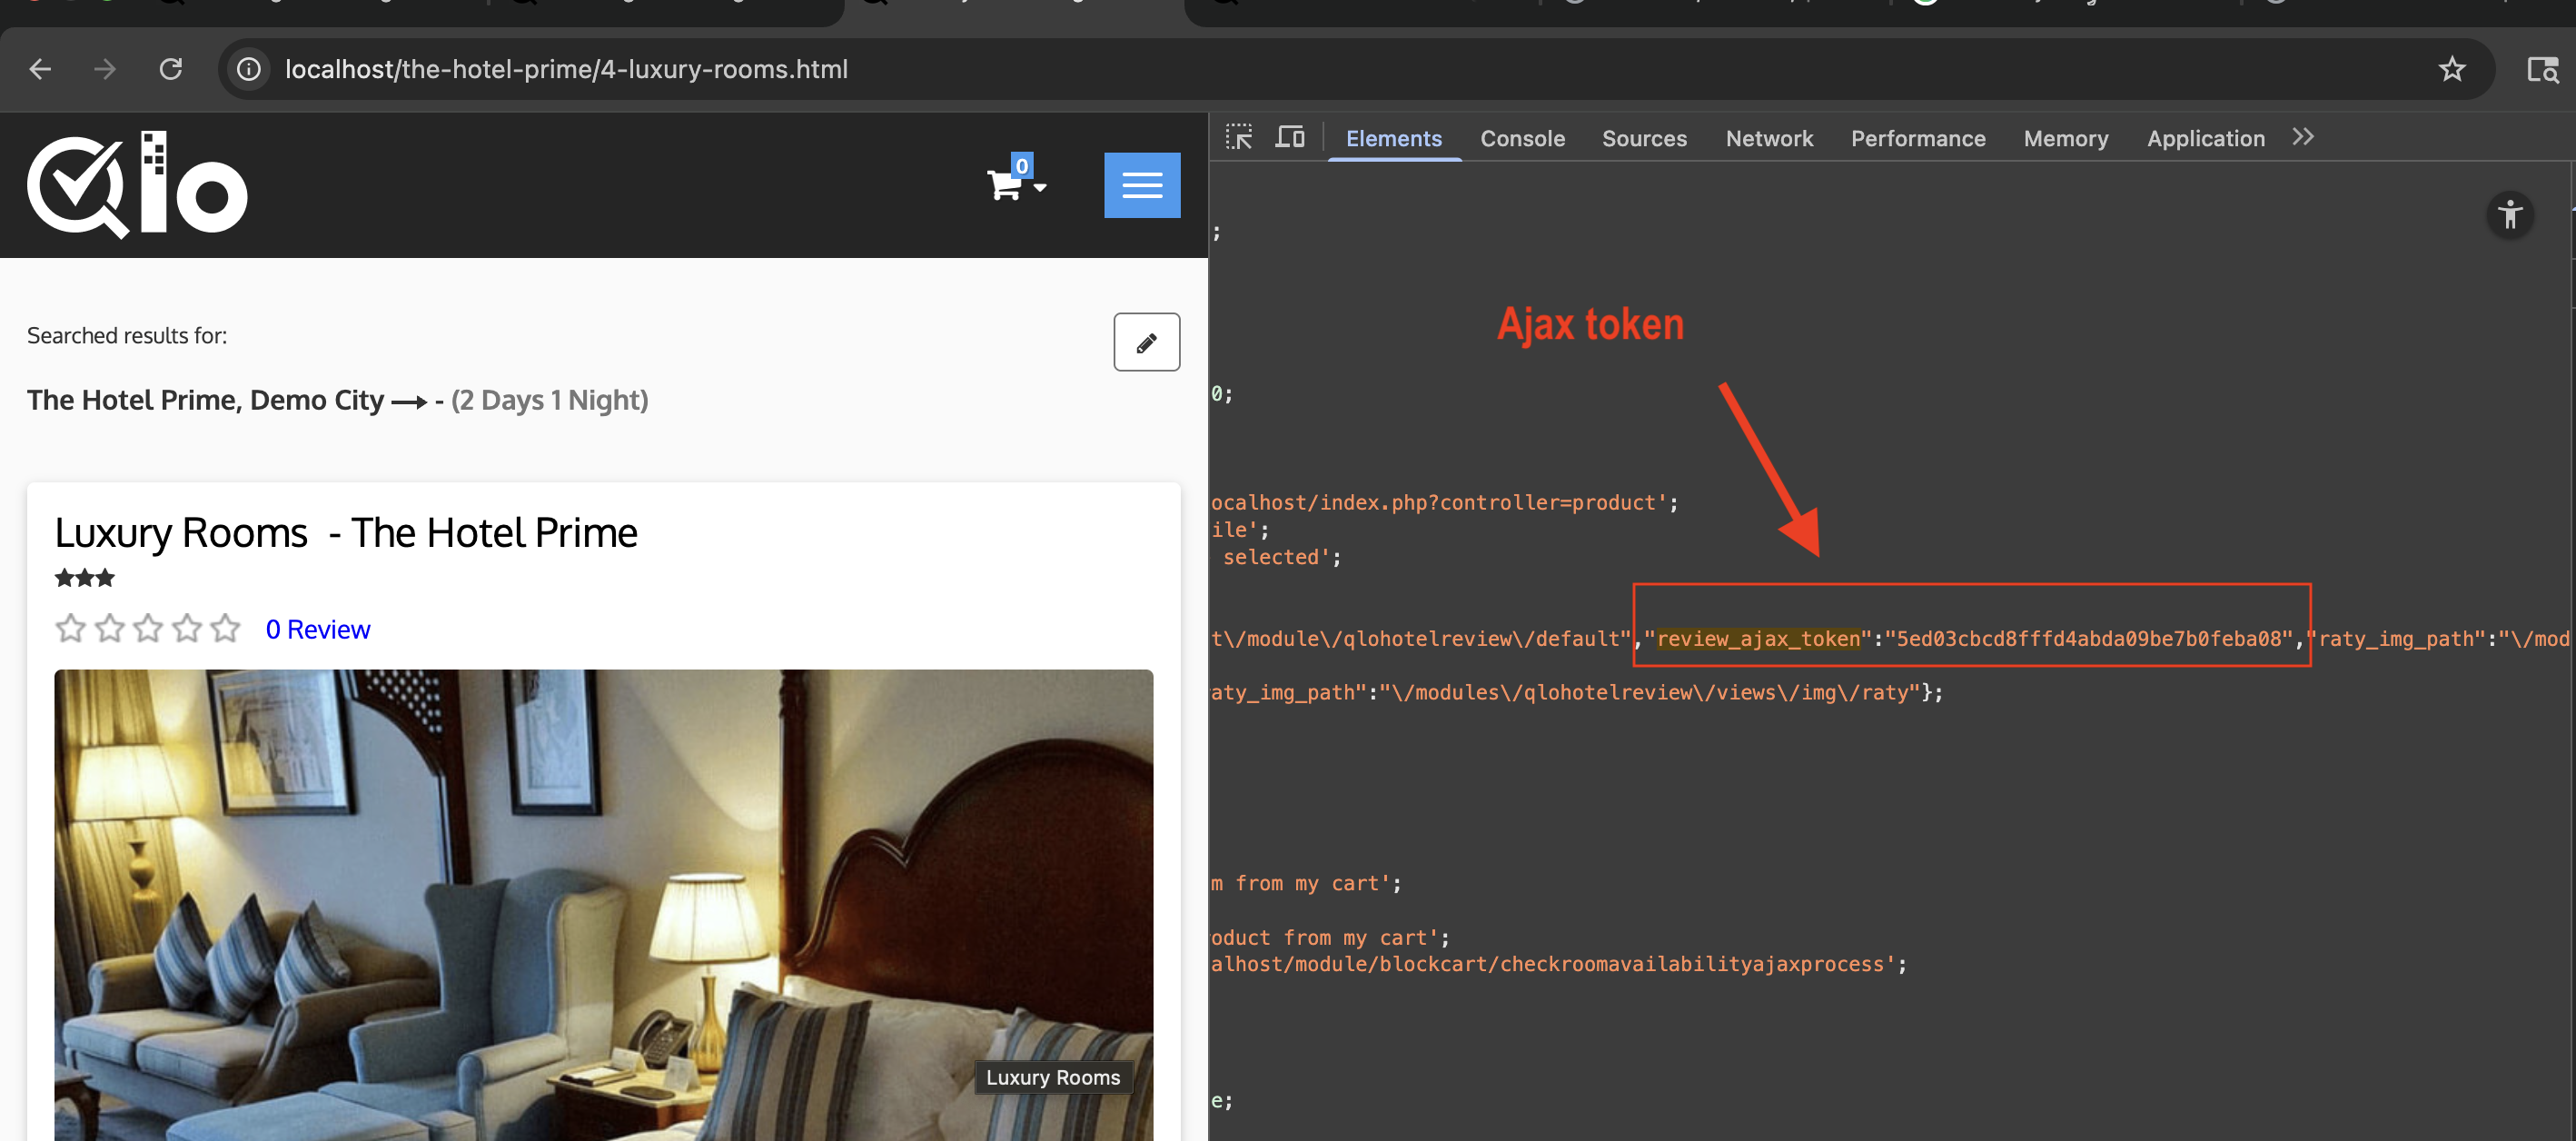 mr7s3d0/cve-2025-67325
تفاصيل حول CVE-2025-67325
 harness-security-labs/cve-2025-55182-checker
أداة كشف ثغرات متعددة التقنيات لثغرة CVE-2025-55182 في تطبيقات React/Next.js. تختبر سلاسل الأدوات (gadget chains)، وحمولات تنفيذ الأكواد عن بُعد…
 drkim-dev/cve-2025-62429
إثبات مفهوم لتنفيذ التعليمات البرمجية عن بُعد مصادق عليه في ClipBucket عبر حقن كود PHP في update_launch.php. يتضمن مراحل نشر قشرة الويب والقشرة…








