
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
 jonstratton/selenium-node-takeover-kit
مجموعة من اختبارات Selenium قد تساعد في الاستيلاء على عقدة Selenium
 ludovicpatho/cve-2022-22965_spring4shell
قد يكون تطبيق Spring MVC أو Spring WebFlux الذي يعمل على JDK 9+ عرضة لتنفيذ التعليمات البرمجية عن بُعد (RCE) عبر ربط البيانات. يتطلب الاستغلال المحدد…
 c0gnit00/cve-2026-69212
python poc، استغلال لـ CVE-2025-69212
 c0gnit00/cve-2026-33937
Python POC، استغلال (Exploit) لثغرة حقن AST في Handlebars.js تسمح بتنفيذ تعليمات برمجية عن بُعد (RCE). الإصدارات من 4.0.0 حتى 4.7.8 من Handlebars.js…
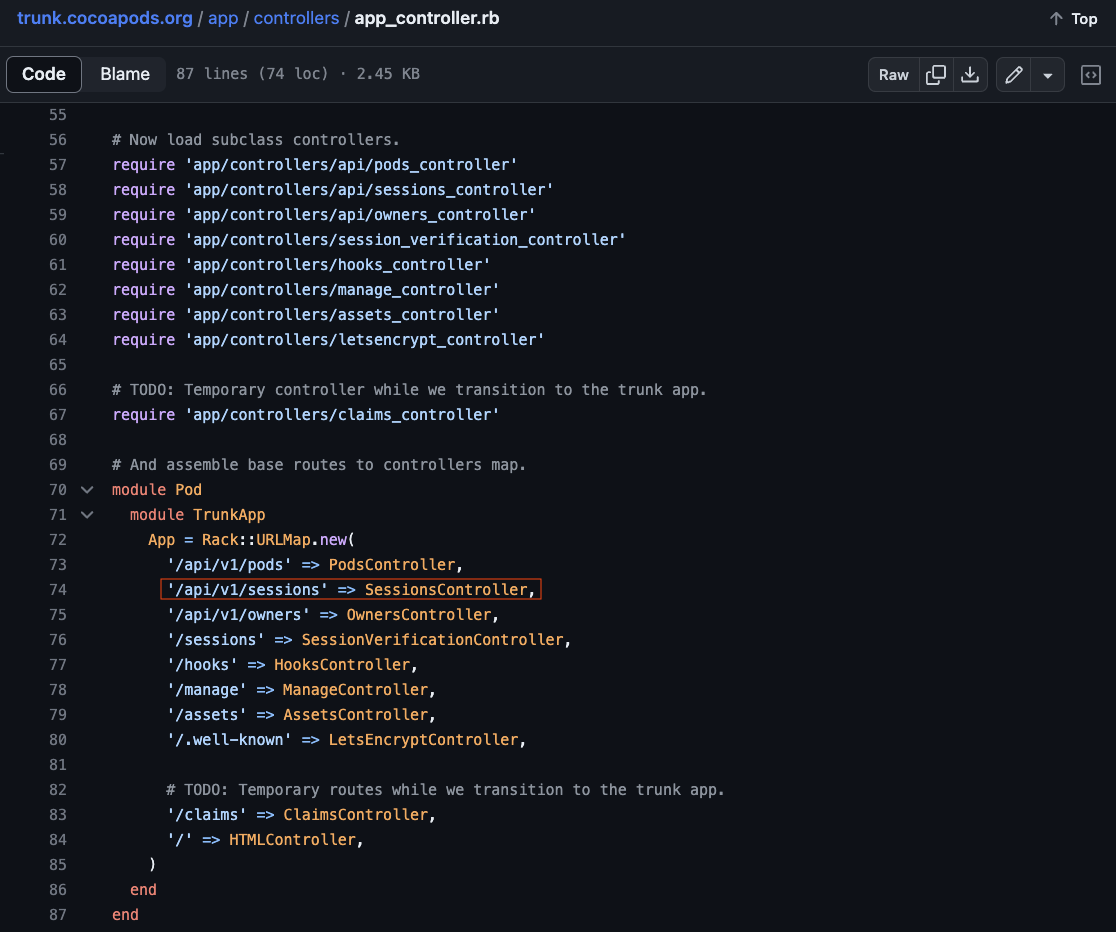 reefspek/cocoapods-rce_cve-2024-38366
ثغرة تنفيذ التعليمات البرمجية عن بعد في CocoaPods CVE-2024-38366
 inertfluid/sk-cve-2026-26030-lab
مختبر Docker أخلاقي ومعزول شبكيًا لإعادة إنتاج CVE-2026-26030 — ثغرة RCE عبر eval() في فلتر مخزن المتجهات في الذاكرة الخاص بـ Semantic Kernel (تم…
 ozcanpng/cve-2025-57819-freepbx-rce2root
إثبات مفهوم (PoC) لسلسلة استغلال كاملة لثغرة CVE-2025-57819 في FreePBX 15 و16 و17: من SQLi بدون مصادقة إلى RCE والسيطرة الكاملة على الجذر (root).
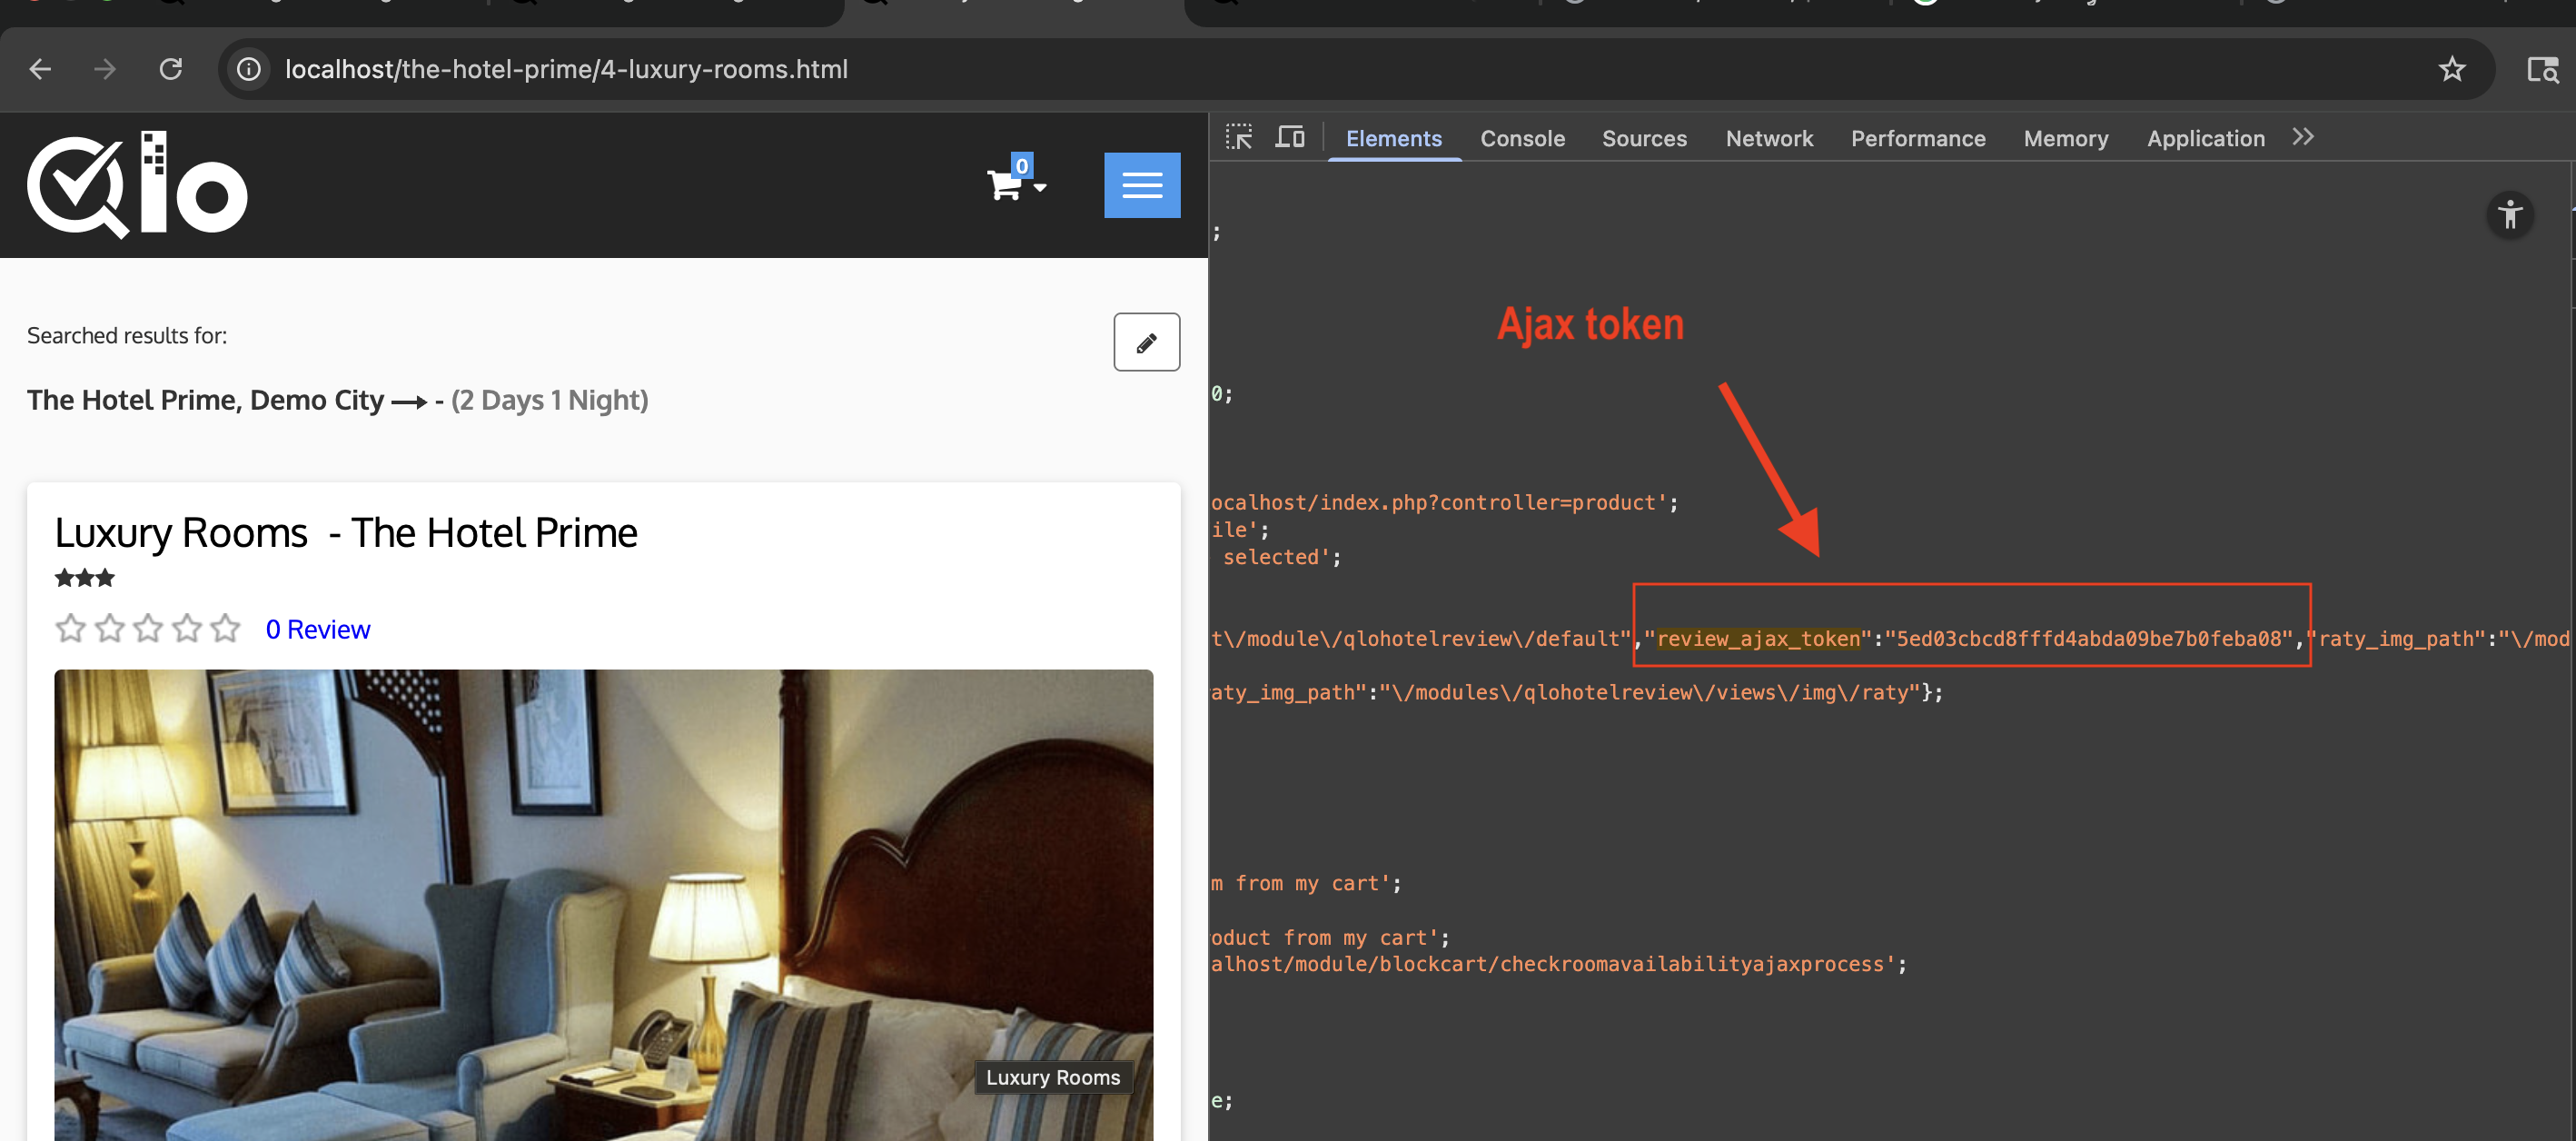 mr7s3d0/cve-2025-67325
تفاصيل حول CVE-2025-67325
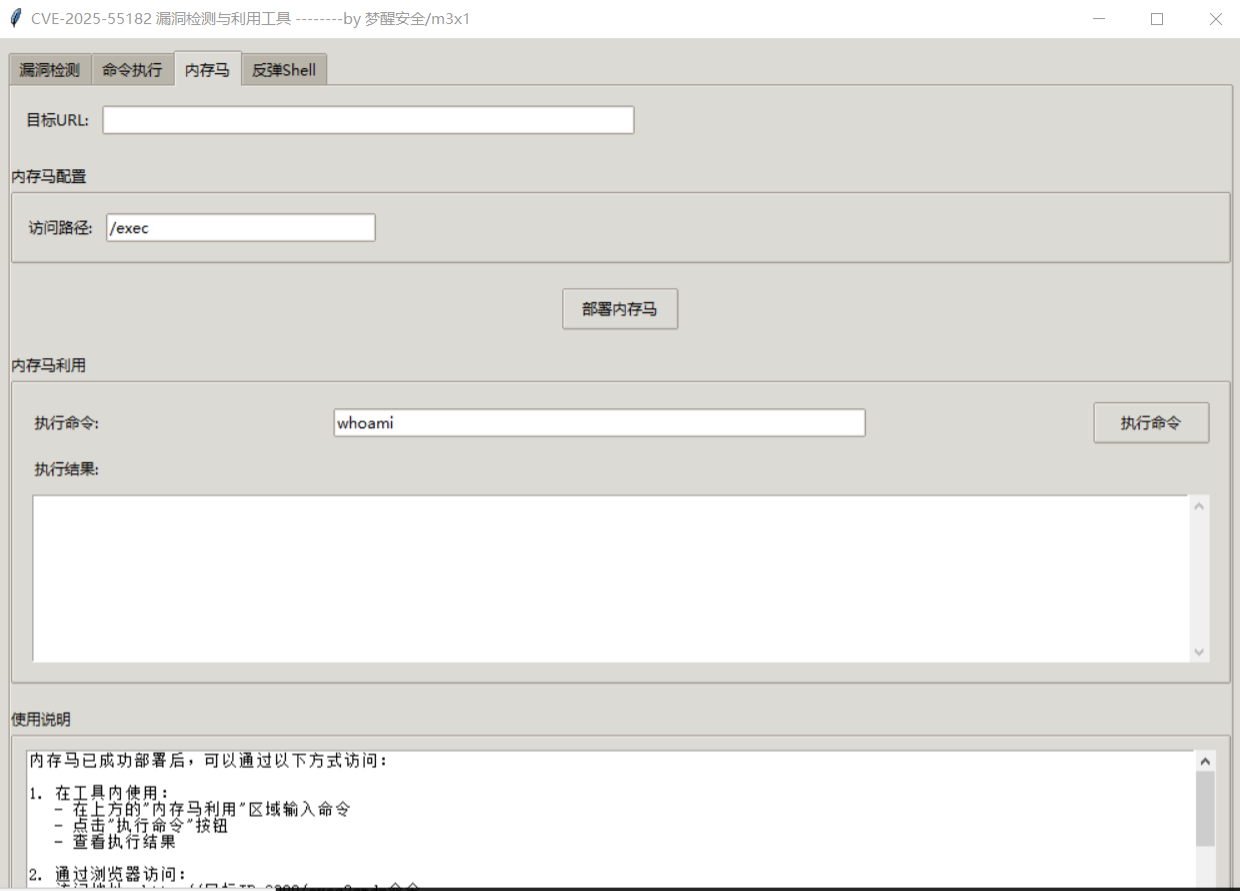 m3ngx1ng/cve-2025-55182-gui
CVE-2025-55182 أداة كشف الثغرات واستغلالها (إصدار واجهة المستخدم الرسومية)
 estebanzarate/cve-2025-4517-python-tarfile-filter-data-bypass-poc
إثبات مفهوم لاستغلال CVE-2025-4517، وهي ثغرة اجتياز المسار في وضع الحماية filter='data' الخاص بوحدة tarfile في بايثون، مما يتيح كتابة ملفات عشوائية…
 d4op/cve-2023-51764-poc
إثبات مفهوم Python 3 لثغرة تهريب SMTP CVE-2023-51764، مما يتيح انتحال البريد الإلكتروني عبر جلسات SMTP مصممة.
 trone-ux/cve-2025-22457
إثبات المفهوم CVE-2025-22457
 sadisticnight/poc-cve-2025-62222
إثبات مفهوم يوضح تنفيذ الأوامر عن بُعد عبر حقن الأوامر في دردشة GitHub Copilot، باستخدام ملف Python مُصمم خصيصًا لتفعيل قشرة عكسية من نوع Meterpreter.
 before-rain/cve-2025-50472
إثبات المفهوم لاستغلال CVE-2025-50472، وهي ثغرة تنفيذ تعليمات برمجية عن بعد (RCE) عبر إلغاء التسلسل في ModelFileSystemCache في ModelScope ms-swift…
 tatosec/cve-2026-33017-langflop
CVE-2026-33017 Langflow RCE PoC
 turtlesec-software/crlf-desyncs
قوالب Nuclei وموارد استغلال لهجمات إلغاء المزامنة (Desync) القائمة على CRLF
 mlgzackfly/cve-2026-6643
ASUSTOR ADM 5.1.2 vpnupload.cgi ثغرة تنسيق السلسلة وتجاوز سعة المخزن المؤقت للمكدس RCE (CVE-2026-6643)
 neseos-corp/cve-2026-50657
استغلال كود لثغرة CVE-2026-50657 يستهدف Nese Vista حتى Nese 11 (BETA). يتضمن تفاصيل التصحيح وإصدارات أنظمة التشغيل المتأثرة لاختبار الأمان وتحليل…








