#1
 melardev/xeytanwxcpp-rat
عمل قيد التقدم. أداة RAT مكتوبة بلغة C++ باستخدام wxWidgets
 geffner/cve-2020-8289
استغلال إثبات المفهوم لثغرة CVE-2020-8289 يوضح تنفيذ تعليمات برمجية عن بُعد بصلاحيات SYSTEM/root عبر تجاوز التحقق من شهادة SSL في عميل النسخ…
 dorkerdevil/cve-2020-28018
استغلال لثغرة استخدام بعد التحرير في Exim (CVE-2020-28018) يحقق تنفيذ كود عن بُعد عبر بدائيات إفساد الذاكرة، بما في ذلك القراءة/الكتابة الاعتباطية…
 vulncheck-oss/cve-2023-51467
استغلال بلغة Go لـ Apache OFBiz CVE-2023-51467
 khadafigans/react2shell
React2Shell - استغلال CVE-2025-66478 RCE
 thewhiteh4t/cve-2026-27483
MindsDB: إثبات المفهوم لتحويل اجتياز المسار إلى RCE
 ghostoverflow/cve-2024-28397-command-execution-poc
ينشأ هذا الثغرة من عدم اكتمال العزل (sandboxing) في js2py، حيث يمكن لـ JavaScript المصممة بعناية أن تعبر نموذج الكائنات الداخلي لـ Python وتصل إلى…
 thottysploity/cve-2024-53376
CyberPanel RCE المصادق عليه < 2.3.8
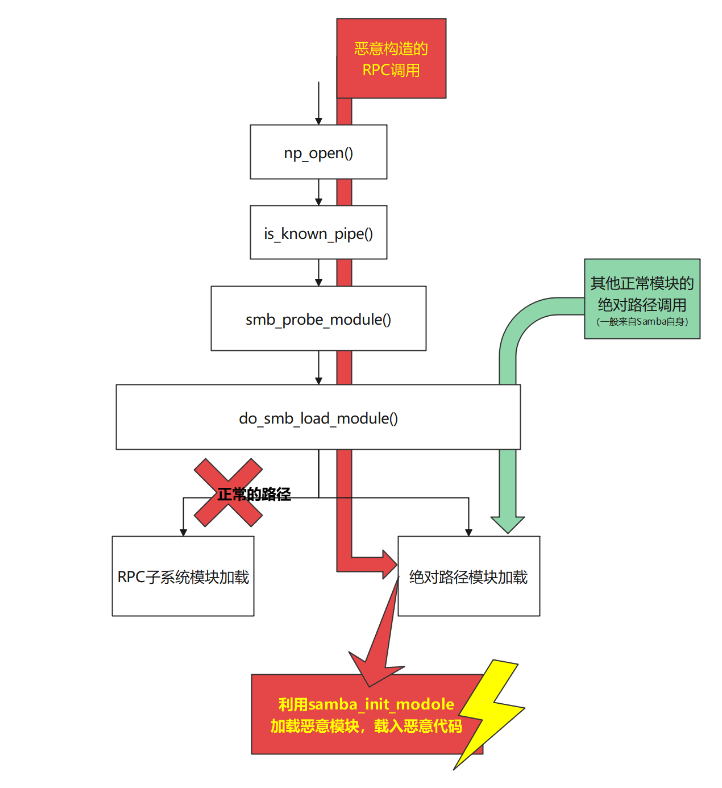 i-rinka/bit-eternalblue-for-macos_linux
استغلال ثغرة CVE-2017-7494 للمهمة النهائية لدورة أمن الشبكات. هذا سيكشف ثغرات الخدمات التي تعمل بصلاحيات إدارية على لينكس.
 yanxinwu946/cve-2026-46331
استغلال CVE-2026-46331 لفساد ذاكرة التخزين المؤقت للصفحة في act_pedit، مع إصلاح Alpine PIE
 nova-master/cve-2022-21894-payload-new
C-based payload لـ CVE-2022-21894 يقوم بتعيين حمولة مرحلة ثانية لاستدعاء خدمات EFI، مما يوسع نطاق PoC الأصلي لاستغلال تجاوز Secure Boot.
 gar-re/cve-2022-28944
إثبات مفهوم لاستغلال تنفيذ الأوامر عن بُعد دون مصادقة في منتجات برمجيات EMCO عبر تزوير DNS وحقن تحديثات خبيثة.
 mattb709/cve-2025-24813-poc-apache-tomcat-rce
استغلال Python لإثبات المفهوم لثغرة CVE-2025-24813 - تنفيذ تعليمات برمجية عن بُعد دون مصادقة في Apache Tomcat…
 tachibana51/cve-2013-2028-x64-bypass-ssp-and-pie-poc
هذا غير مستقر
 mouadk/parquet-rce-poc-cve-2025-30065
استغلال إثبات المفهوم لـ CVE-2025-30065 يوضح إنشاء فئة عن بُعد و SSRF عبر ملفات Parquet خبيثة في تطبيقات Java.